Wenjian He, Wei Zhang, Sharad Sinha 和 Sanjeev Das。iGPU Leak: An Information Leakage Vulnerability on Intel Integrated GPU。发表于第25届亚洲及南太平洋设计自动化会议(ASP-DAC'20)。
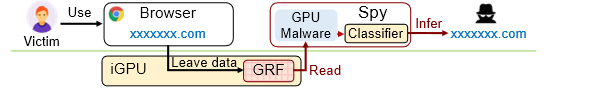
在 Intel 集成 GPU(iGPU)上发现了一个安全问题。 它允许攻击者从 iGPU 泄露私有数据。 除了游戏,如今大量软件利用 GPU 加速,例如网页浏览器和区块链。 这些应用程序均面临风险。 该问题由图形驱动程序对 GPU 的管理缺陷导致。 当应用程序使用 GPU 时,一些私有数据不可避免地存储在 GPU 中。 我们发现图形驱动程序在应用程序完成后未能清除这些数据,因此数据保留在 GPU 中。 因此,攻击者可以运行 GPU 间谍软件来窃取这些私有数据。
有关详情,请参阅技术解释。
受影响硬件:大多数 Intel 第3代至第10代酷睿处理器以及许多其他 Intel 处理器家族均受影响。
| 受影响操作系统 | 补丁 |
|---|---|
| Windows | Intel Graphics DCH 驱动程序 >= 26.20.100.7209 |
| Linux | 请咨询您的操作系统供应商。了解更多 |
| Mac | macOS Catalina 10.15.4。了解更多 |
我们建议您在获得可用更新后尽快更新 Intel 图形驱动程序。 请参阅 Intel 安全公告 INTEL-SA-00314 以获取受影响产品和操作系统的完整列表。
我们未发现任何在野利用。 然而,我们预计利用该漏洞开发攻击是容易的。 根据我们的实验,以下两种攻击是可能的。
通过监控 Intel iGPU,攻击者可能知道用户正在访问哪个网站。
如果您正在使用 iGPU 进行加密任务,由于 iGPU-Leak 漏洞,明文甚至密钥可能被泄露。
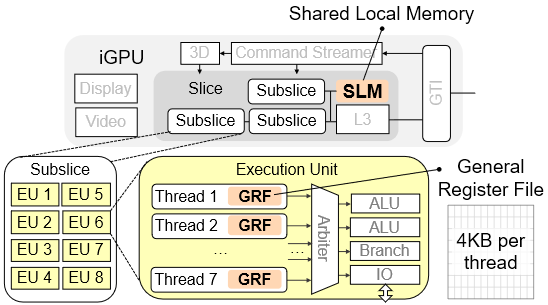
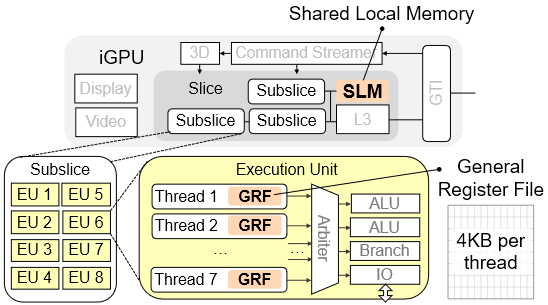
这是一个由 Intel 图形驱动程序导致的未初始化数据漏洞,并通过 GPU 硬件造成信息泄露。 本质上,GPU 上下文切换时 GPU 状态未被重置。 我们在 Intel iGPU 中识别出两个因该漏洞泄露信息的组件:
./demo 包含概念验证攻击的源代码。请参阅 ./demo/README.md 以获取运行演示的说明。| Intel 图形 | CPU 微架构 | 补丁 | 状态 |
|---|---|---|---|
| Gen 9 | Skylake, Kaba Lake, Coffee Lake | 链接 | 已合并到主线于 Linux 5.5-rc7,并已向后移植。 |
| Gen 8 | Broadwell | 免疫 | |
| Gen 7 | Haswell, Ivy Bridge | 链接 | 开发中。 |
我们感谢 Intel 对我们报告的专业处理。