Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
DNSWatch — DNS流量嗅探器与分析器,用于监控、过滤和检测DNS查询中的异常。功能包括PCAP导出、DoH支持以及用于识别欺骗尝试的DNS防火墙模式。 | Kitploit
工具/GitHubGitHub/halildeniz/dnswatch
防御工具数据包嗅探与分析信息收集网络安全DNS 分析
GitHubhalildeniz/dnswatch

DNSWatch

DNS流量嗅探器与分析器,用于监控、过滤和检测DNS查询中的异常。功能包括PCAP导出、DoH支持以及用于识别欺骗尝试的DNS防火墙模式。

查看仓库
21935201年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
网站

DNSWatch - DNS 流量嗅探与分析工具

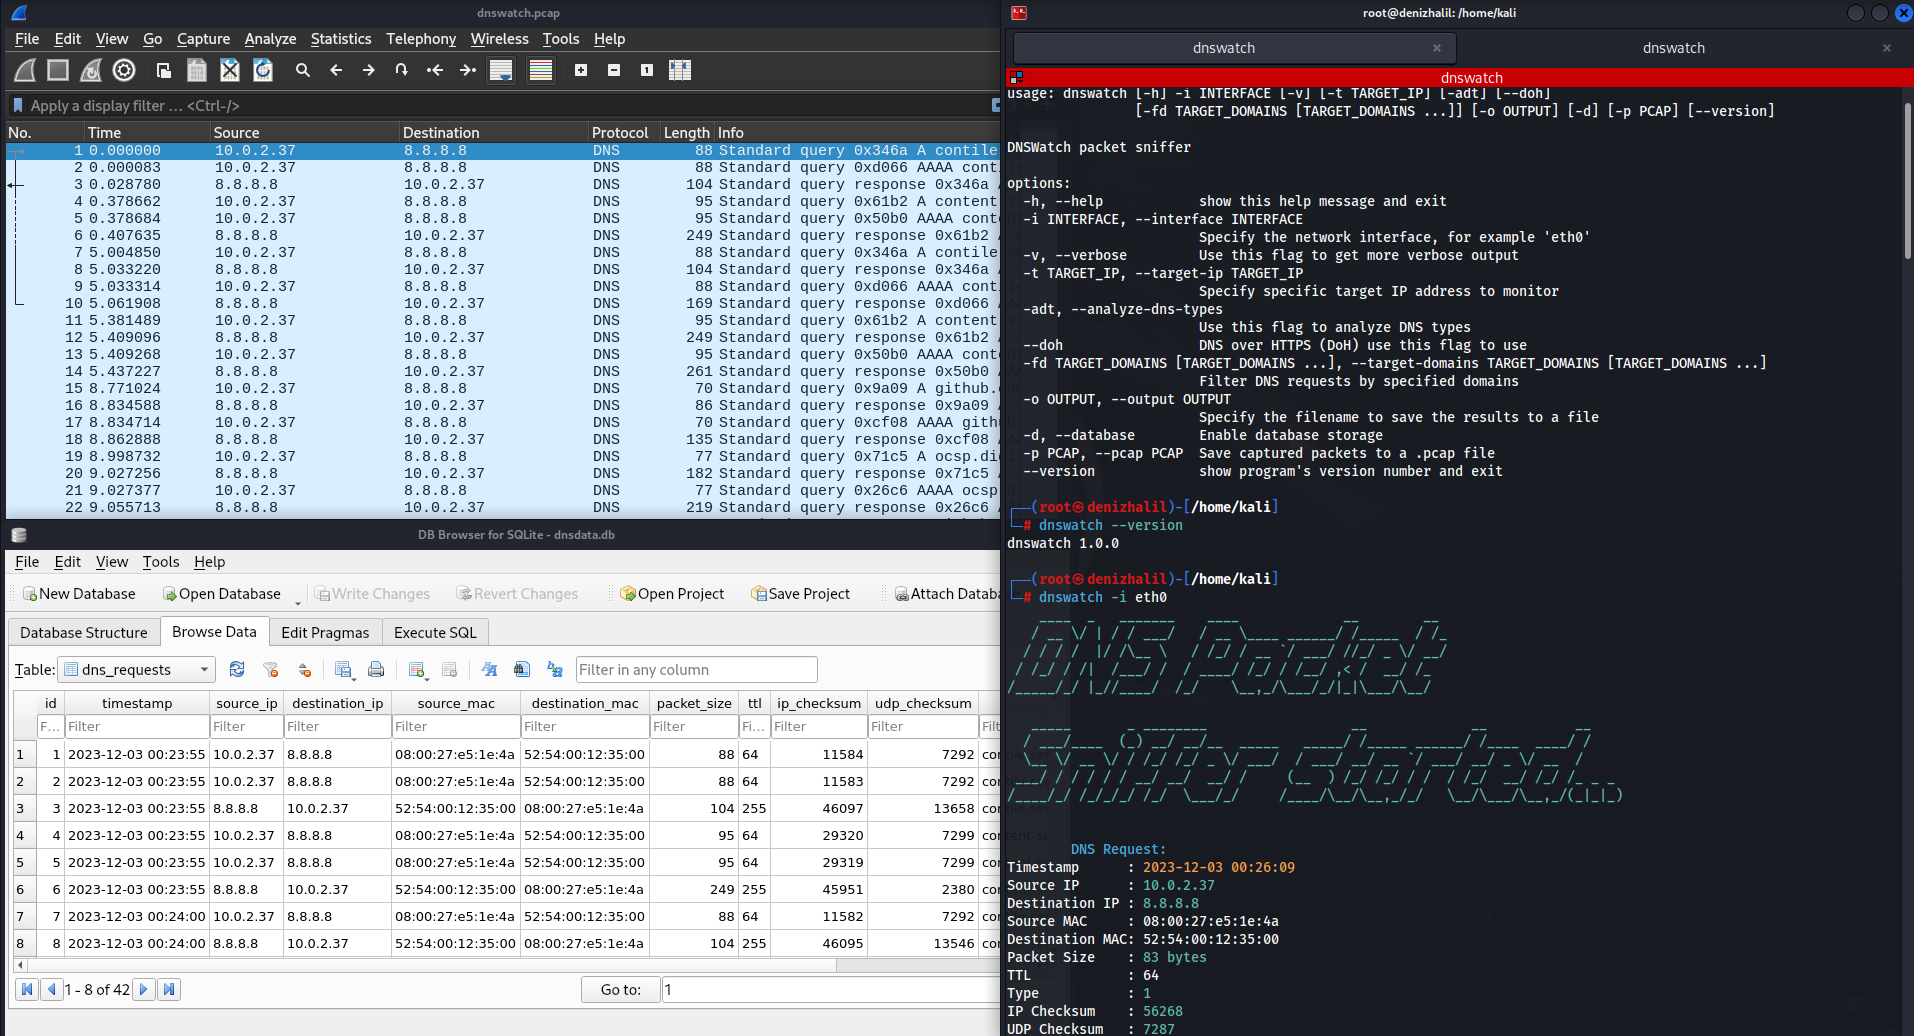
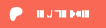
DNSWatch 是一款强大的数据包嗅探工具,旨在监控和分析网络中的 DNS(域名系统)流量。本脚本提供了一套全面的功能,帮助用户高效地理解和管理 DNS 活动。无论您是网络管理员、网络安全专业人员,还是好奇的爱好者,DNSWatch 都能让您深入了解 DNS 请求、检测异常并增强网络安全。
Buy Me A Coffee

功能特点

  • DNS 数据包嗅探:脚本可以在用户指定的网络接口上嗅探 DNS 数据包。
  • 详细输出:如果用户启用详细模式,脚本会提供详细输出。
  • 目标 IP 分析:用户可以指定目标 IP 地址来分析 DNS 响应。
  • DNS 类型分析:用户可以分析不同类型的 DNS 请求。
  • DNS over HTTPS (DoH):用户可以启用通过 DNS over HTTPS 进行 DNS 解析。
  • 目标域名监控:用户可以指定一个目标域名列表进行监控。
  • 端口过滤:支持按源端口或目标端口进行过滤。
  • IP 过滤:用户可以按源 IP 地址或目标 IP 地址过滤数据包。
  • DNS 类型过滤:允许用户按 DNS 类型过滤数据包。
  • PCAP 文件保存:用户可以将捕获的数据包保存为 PCAP 文件。
  • DNS 防火墙模式:用于检测 DNS 欺骗尝试的 DNS 防火墙模式。
  • 阈值设置:用户可以设置 DNS 查询数量的阈值。
  • 窗口大小配置:允许用户配置监控的时间窗口(以秒为单位)。
  • 版本信息:用户可以检查脚本的版本。

运行要求

  • Python 3.7+
  • scapy 2.4.5 或更高版本
  • colorama 0.4.4 或更高版本

安装方法

  1. 克隆此仓库:
git clone https://github.com/HalilDeniz/DNSWatch.git
  1. 安装所需依赖:
pip install -r requirements.txt

使用方法

$ python3 dnswatch.py [-h] [-i INTERFACE] [-v] [-t TARGET_IP] [-d] [--doh] [-D TARGET_DOMAINS [TARGET_DOMAINS ...]] [-p FILTER_PORT] [-s FILTER_SRC_IP] [-r FILTER_DST_IP] [--dns-type DNS_TYPE] [--pcap-file PCAP_FILE] [--firewall] [--threshold THRESHOLD] [--window-size WINDOW_SIZE] [--version]
  1. -i, --interface:用于指定监听的网络接口。例如:-i eth0
  2. -v, --verbose:使用此标志获取详细输出。
  3. -t, --target-ip:用于指定要监控的特定 IP 地址。例如:-t 8.8.8.8
  4. -d, --analyze-dns-type:使用此标志分析 DNS 类型。
  5. --doh:使用 DNS over HTTPS (DoH) 进行 DNS 解析。
  6. -D, --target-domains:用于指定要监控的目标域名。接受多个域名的空格分隔列表。例如:-D example.com example.org
  7. -p, --filter-port:使用此标志后跟端口号,按特定端口过滤。例如:-p 53
  8. -s, --filter-src-ip:使用此标志按特定源 IP 地址过滤。例如:-s 192.168.1.1
  9. -r, --filter-dst-ip:使用此标志按特定目标 IP 地址过滤。例如:-r 8.8.4.4
  10. --dns-type:使用此标志后跟 DNS 类型,按特定 DNS 类型过滤。例如:--dns-type 1(对应 A 类型)
  11. --pcap-file:使用此标志将捕获的数据包保存为 PCAP 文件。例如:--pcap-file captured_packets.pcap
  12. --firewall:启用 DNS 防火墙模式。
  13. --threshold:使用此标志设置 DNS 查询数量的阈值。例如:--threshold 50
  14. --window-size:使用此标志设置时间窗口大小(以秒为单位)。例如:--window-size 60
  15. --version:使用此标志显示程序的版本号。

按 Ctrl+C 停止嗅探过程。

使用示例

以下是 DNSWatch 的一些使用示例:您可以在此处探索:

许可证

DNSWatch 采用 MIT 许可证。详情请参阅 LICENSE 文件。

免责声明

此工具仅供教育和测试目的使用。不得用于任何恶意活动。

联系方式

  • 邮箱 :[email protected]
  • LinkedIn :https://www.linkedin.com/in/halil-ibrahim-deniz/
  • TryHackMe:https://tryhackme.com/p/halilovic
  • Instagram:https://www.instagram.com/deniz.halil333/
  • YouTube :https://www.youtube.com/c/HalilDeniz
  • 个人网站 :https://denizhalil.com/

💰 您可以通过捐赠帮助我

感谢您考虑支持我!您的支持让我能够投入更多时间和精力来创建像 DNSWatch 这样的有用工具,并开发新项目。通过贡献,您不仅帮助我改进现有工具,还激发了新的想法和创新。您的支持对这个项目及未来努力的发展至关重要。让我们一起继续构建和学习。谢谢! BuyMeACoffee Patreon

下载工具