hahwul/xspear
🔱 强大的XSS扫描与参数分析工具及gem
XSpear 是一个基于 Ruby gems 的 XSS 扫描器


[!IMPORTANT] XSpear 仓库已归档
此仓库已归档,现为只读状态。
XSpear 不再积极维护。尝试使用 Dalfox 🌙🦊
一个更快、更强大且具有高级功能的 XSS 扫描器。
alert confirm prompt 事件(使用 Selenium)event handler HTML tag Special Char Useful codeCSP HSTS X-frame-options XSS-protection 等)table base cli-report 和 filtered rule、testing raw query(URL)cli json html
自行安装:
$ gem install XSpear
或者自行安装(本地文件 / 下载最新版本):
$ gem install XSpear-{version}.gem
将以下行添加到您的应用程序的 Gemfile 中:```ruby gem 'XSpear'
然后执行:

    $ bundle

### 依赖的 Gem
`colorize` `selenium-webdriver` `terminal-table` `progress_bar`<br>
如果你配置了自动安装到 Gem 库中,但运行异常,请使用以下命令安装。```
$ gem install colorize
$ gem install selenium-webdriver
$ gem install terminal-table
$ gem install progress_bar
Usage: xspear -u [target] -[options] [value] [ e.g ] $ xspear -u 'https://www.hahwul.com/?q=123' --cookie='role=admin' -v 1 -a $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 2 $ xspear -u 'http://testphp.vulnweb.com/listproducts.php?cat=123' -v 0 -o json
[ Options ] -u, --url=target_URL [required] Target Url -d, --data=POST Body [optional] POST Method Body data -a, --test-all-params [optional] test to all params(include not reflected) --no-xss [optional] no testing xss, only parameters analysis --headers=HEADERS [optional] Add HTTP Headers --cookie=COOKIE [optional] Add Cookie --custom-payload=FILENAME [optional] Load custom payload json file --raw=FILENAME [optional] Load raw file(e.g raw_sample.txt) -p, --param=PARAM [optional] Test paramters -b, --BLIND=URL [optional] Add vector of Blind XSS + with XSS Hunter, ezXSS, HBXSS, etc... + e.g : -b https://hahwul.xss.ht -t, --threads=NUMBER [optional] thread , default: 10 -o, --output=FORMAT [optional] Output format (cli , json) -c, --config=FILENAME [optional] Using config.json -v, --verbose=0~3 [optional] Show log depth + v=0 : quite mode(only result) + v=1 : show scanning status(default) + v=2 : show scanning logs + v=3 : show detail log(req/res) -h, --help Prints this help --version Show XSpear version --update Show how to update
### Result types
- (I)NFO: 获取信息 ( 例如 SQL错误 , 过滤规则 , 反射参数 , 等 )
- (V)UNL: 易受攻击的XSS, 已通过Selenium检查alert/prompt/confirm
- (L)OW: 低级问题
- (M)EDIUM: 中级问题
- (H)IGH: 高级问题

### Verbose Mode
**[0] 安静模式(仅显示结果)**```
$ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 0
you see report
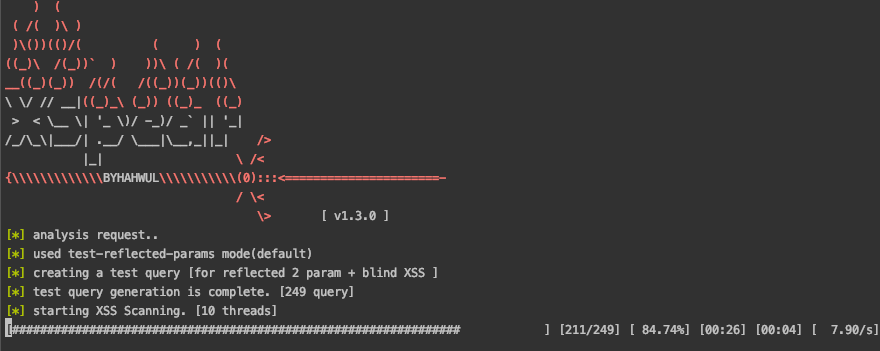
[1] 显示进度条(默认)``` $ xspear -u "http://testphp.vulnweb.com/listproducts.php?cat=123" -v 1 [] analysis request.. [] used test-reflected-params mode(default) [] creating a test query [for reflected 2 param + blind XSS ] [] test query generation is complete. [249 query] [*] starting XSS Scanning. [10 threads]