Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-2432-PaloAlto-GlobalProtect-EoP — Proof-of-concept exploit for CVE-2024-2432 demonstrating local privilege escalation on Windows via arbitrary file delete through symbolic link attack in Palo Alto GlobalProtect VPN client. | Kitploit
工具/GitHubGitHub/hagrid29/cve-2024-2432-paloalto-globalprotect-eop
权限提升漏洞分析漏洞利用渗透测试二进制利用
GitHubhagrid29/cve-2024-2432-paloalto-globalprotect-eop

CVE-2024-2432-PaloAlto-GlobalProtect-EoP

Proof-of-concept exploit for CVE-2024-2432 demonstrating local privilege escalation on Windows via arbitrary file delete through symbolic link attack in Palo Alto GlobalProtect VPN client.

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
641292年前Kitploit 审核通过

CVE-2024-2432 Palo Alto GlobalProtect EoP

在 Windows 系统上,发现 GlobalProtect(App 版本 6.1.1-5 和 6.2.0-89)存在通过符号链接攻击以 SYSTEM 权限进行任意文件删除的漏洞,从而导致本地权限提升。

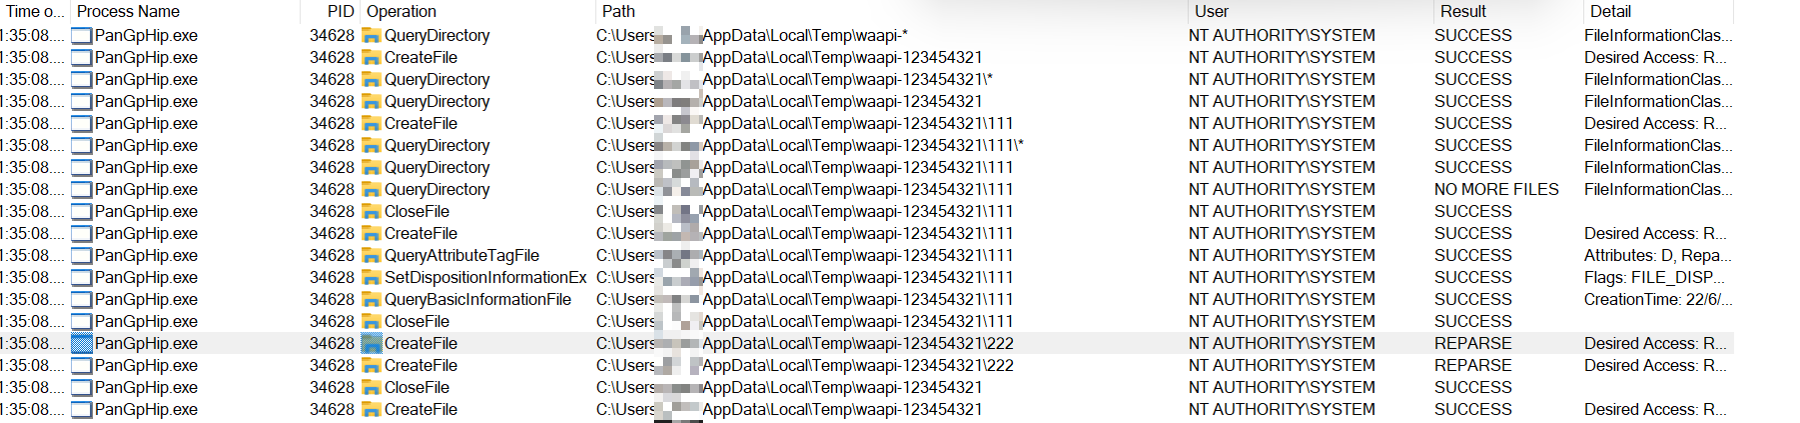
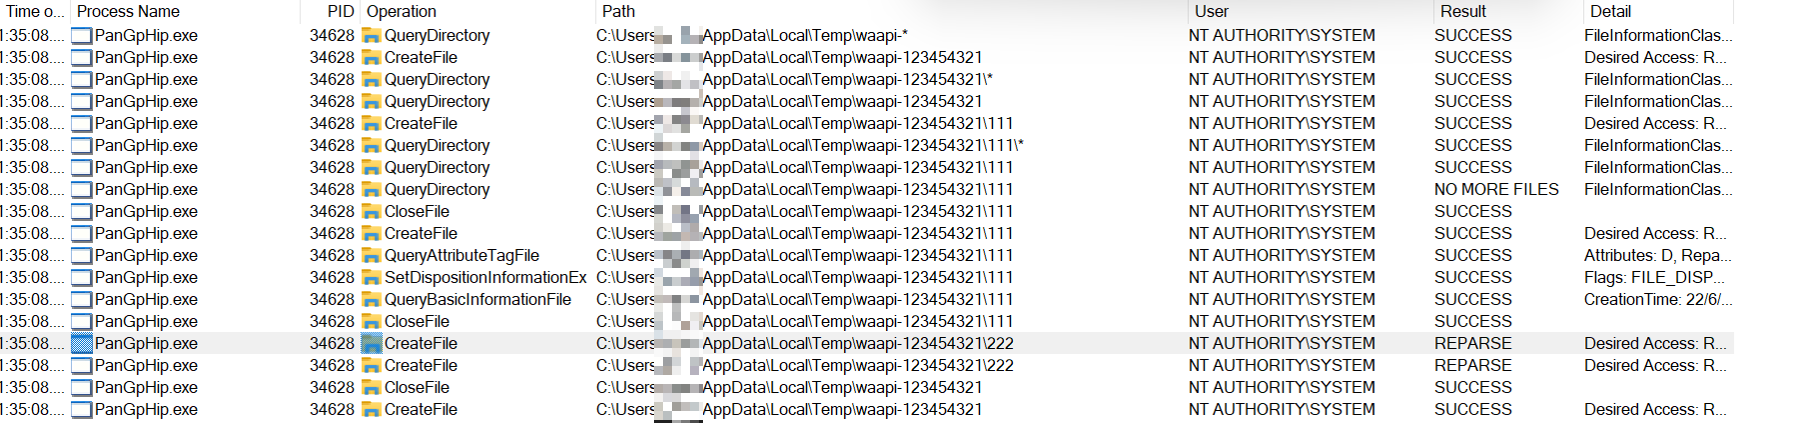
经观察,当 Windows 非特权用户尝试使用 GlobalProtect 连接 VPN 时,进程 "PanGpHip.exe" 会以 SYSTEM 权限执行以下操作:

  1. 查询目录 "C:\Users\<user>\AppData\Local\Temp\waapi-*"

  2. 如果发现任何目录,将进一步查询目录 "C:\Users\<user>\AppData\Local\Temp\waapi-<random>\*"

  3. 如果在 "C:\Users\<user>\AppData\Local\Temp\waapi-<random>*" 中发现任何文件或目录,则将其删除

  4. 最后删除目录 "C:\Users\<user>\AppData\Local\Temp\waapi-<random>"

  5. 补充说明:程序可以查询嵌套目录,但未能打开其句柄。因此可忽略此情况

Fig1

由于目录 "C:\Users\<user>\AppData\Local\Temp\waapi-<random>" 可由当前用户创建,并赋予当前用户 "修改" 权限,因此当前用户可以修改整个目录。在此设置下,非特权用户可通过创建指向特权位置(例如 C:\Windows\System32)的符号链接来实现任意文件删除。此外,恶意用户可通过任意文件删除实现本地权限提升。

要从非特权用户执行任意文件删除,用户可以执行以下步骤:

方法 1

  1. 用户创建文件夹 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567"

  2. 用户创建文件 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt"

  3. 用户在文件 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" 上设置 OpLock

  4. 用户连接 VPN。进程 "PanGpHip.exe" 将尝试以 SYSTEM 权限删除文件 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt"

  5. 进程 "PanGpHip.exe" 因 OpLock 而暂停

  6. 当 OpLock 被触发时,用户将文件 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\12345.txt" 移动到其他位置以清空文件夹

  7. 用户创建从 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" 到 "\RPC Control" 的目录交接点

  8. 用户创建从 "GLOBAL\GLOBALROOT\RPC Control\12345.txt" 到目标文件(例如 C:\Windows\System32\secrets.txt)的符号链接

  9. 用户释放 OpLock

  10. 用户删除符号链接

  11. 目标文件(例如 C:\Windows\System32\secrets.txt)将被删除

.\PoC.exe del C:\windows\System32\secrets.txt 1

方法 2

  1. 用户创建文件夹 "C:\Users<user>\AppData\Local\Temp\waapi-1234567" 和 "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567"
  2. 用户创建文件 "C:\Users<user>\AppData\Local\Temp\fakedir-1234567\11111.txt" 和 "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\12345.txt"
  3. 用户创建从 "C:\Users<user>\AppData\Local\Temp\waapi-1234567" 到 "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567" 的目录交接点
  4. 用户在文件 "C:\Users\<user>\AppData\Local\Temp\fakedir-1234567\11111.txt" 上设置 OpLock
  5. 用户连接 VPN。进程 "PanGpHip.exe" 将尝试以 SYSTEM 权限删除文件 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567\11111.txt"
  6. 进程 "PanGpHip.exe" 因 OpLock 而暂停
  7. 用户删除现有交接点,并创建从 "C:\Users\<user>\AppData\Local\Temp\waapi-1234567" 到 "\RPC Control" 的目录交接点
  8. 用户创建从 "GLOBAL\GLOBALROOT\RPC Control\12345.txt" 到目标文件(例如 C:\Windows\System32\secrets.txt)的符号链接
  9. 用户释放 OpLock
  10. 用户删除符号链接
  11. 目标文件(例如 C:\Windows\System32\secrets.txt)将被删除
.\PoC.exe del C:\windows\System32\secrets.txt 2

要通过任意文件删除实现本地权限提升,我们可以按照这篇文章所述利用 Windows Installer:https://www.zerodayinitiative.com/blog/2022/3/16/abusing-arbitrary-file-deletes-to-escalate-privilege-and-other-great-tricks。

方法 1

.\PoC.exe pe RollbackScript.rbs 1

方法 2

.\PoC.exe pe RollbackScript.rbs 2

cmd.rbs 将启动命令提示符

public_run_bat.rbs 将执行 C:\Users\Public\run.bat

时间线

  • 2023年6月25日 - 向 Palo Alto 报告漏洞
  • 2023年10月9日 - Palo Alto 确认漏洞
  • 2024年3月13日 - 公开披露

参考

  • https://security.paloaltonetworks.com/CVE-2024-2432
下载工具