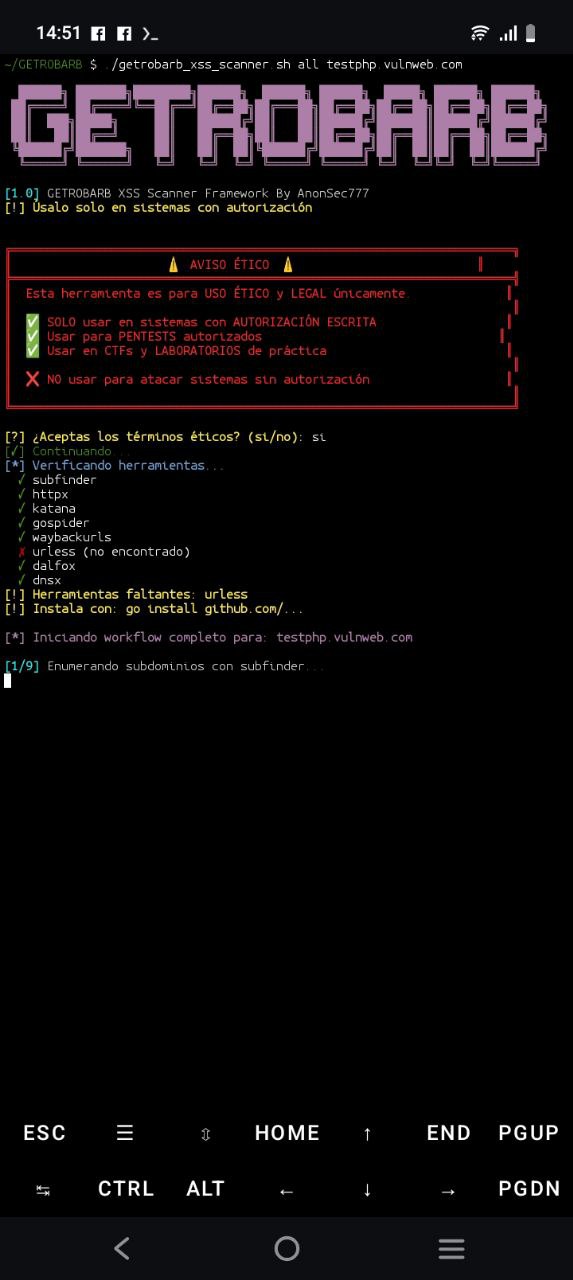
自动化的侦察和XSS检测框架,集成了subfinder、httpx、katana、gospider、waybackurls和dalfox,形成一个9阶段流水线,用于Web安全审计和漏洞赏金狩猎。
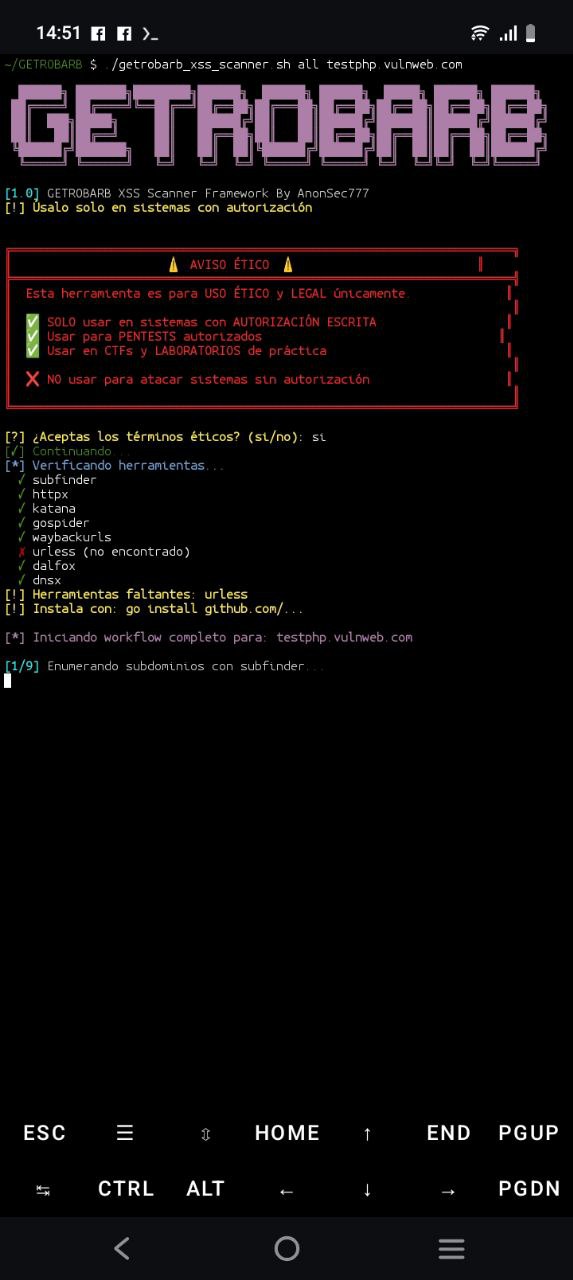
GETROBARB XSS Scanner 是一个用 Bash 编写的自动化 XSS(跨站脚本攻击)漏洞识别与检测框架,专为授权的 Web 安全审计而设计。它整合了多个 bug bounty 和渗透测试生态中流行的工具,以自动化整个易受攻击端点发现流程。
GETROBARB XSS Scanner 框架是一款自动化 XSS 识别与扫描工具,结合多种进攻性安全工具,用于识别 Web 应用中潜在的跨站脚本(XSS)漏洞。
该框架面向渗透测试人员、安全研究人员和 bug bounty 猎人,允许从单一接口执行完整的子域名发现、URL 收集、参数提取和 XSS 扫描工作流。
它由 AnonSec777 为 Hacking Team 开发,使用 Bash 编写。
该框架的主要目标是:
所有操作通过一个结构化的 9 阶段流水线执行。
该框架使用了多种广泛使用的安全工具:
这些工具集成在自动化工作流中。
完整扫描分 9 个阶段执行:
1️⃣ 子域名枚举
使用 subfinder 发现与目标域名相关的子域名。
输出:
subs.txt
2️⃣ 活跃主机验证
使用 httpx 检查哪些子域名有响应。
输出:
alive.txt
3️⃣ 应用爬取
使用 katana 发现内部端点和网站路由。
输出:
katana.txt
4️⃣ 额外爬取
使用 gospider 通过爬取收集更多 URL。
输出:
gospider.txt
5️⃣ 历史 URL 提取
通过 waybackurls 从 Wayback Machine 获取端点。
输出:
wayback.txt
6️⃣ URL 合并
将所有收集到的 URL 合并到一个文件中,并去除重复项。
输出:
all_urls.txt
7️⃣ 参数提取
过滤包含参数(=)的 URL,因为它们通常是 XSS 的向量。
输出:
params.txt
8️⃣ 参数清理
使用 urless 规范化参数并去除重复项。
输出:
clean_params.txt
9️⃣ XSS 扫描
运行 dalfox 检测发现参数中可能存在的 XSS 漏洞。
输出:
xss_findings.txt
执行完整工作流:
./getrobarb.sh all ejemplo.com
仅执行一个模块:
./getrobarb.sh subfinder ejemplo.com
从参数列表扫描 XSS:
./getrobarb.sh dalfox clean_params.txt
该框架生成多个结果文件:
| 文件 | 内容 |
|---|---|
| subs.txt | 发现的子域名 |
| alive.txt | 活跃主机 |
| katana.txt | 发现的 URL |
| gospider.txt | 额外 URL |
| wayback.txt | 历史 URL |
| all_urls.txt | 所有 URL |
| params.txt | 带参数的 URL |
| clean_params.txt | 规范化后的参数 |
| xss_findings.txt | 可能的 XSS 漏洞 |
该工具可用于:
脚本本身包含一项道德检查,提醒该工具仅能用于:
✅ 总结:
GETROBARB XSS Scanner 是一个自动化 Web 识别和 XSS 检测框架,集成了多种流行的渗透测试工具,以快速且结构化的方式执行完整的漏洞发现工作流。
https://t.me/PlantillasNucleiHackingTeam https://t.me/HackingTeamGrupoOfficial https://t.me/+0hHSaKO7eI9mNWY8 Hacking Team Difusion https://t.me/+llcmNGzz6JIyMmI0 Biblioteca https://t.me/TermuxHackingTeam
@HackingTeam777
https://bsky.app/profile/hackingteam.bsky.social
https://t.me/PlantillasNucleiHackingTeam https://t.me/HackingTeamGrupoOfficial https://t.me/+0hHSaKO7eI9mNWY8 Hacking Team Difusion https://t.me/+llcmNGzz6JIyMmI0 Biblioteca https://t.me/TermuxHackingTeam
@HackingTeam77
https://bsky.app/profile/hackingteam.bsky.social
https://www.facebook.com/groups/hackingteam2022/?ref=share https://www.facebook.com/groups/HackingTeamCyber/?ref=share
https://www.youtube.com/@HackingTeamOfficial
https://www.tiktok.com/@hacking.kdea?_t=ZS-8vTtlaQrDTL&_r=1
#hackingteam #cibersecurity #infosec #eticalhacking #pentesting #dns #script #cracking #hack #security #bugbounty #payload #tools #exploit #cors #sqli #ssrf #python #c2 #poc #web #ramsomware #phishing #linux #osint #linux #windows #redteam #blueteam #spyware #digitalforensics #reverseengineeringtools #rat #malwareforensics #exploitdevelopment #sandboxing #apt #zerodayexploit #xss #github #cve #java #tools #termux #troyano #dev #sqlmap #waybackurls #copilot #ai #ia #kalilinux #parrot #dracos #susse #nessus #oswazap #burpsuite #wireguar