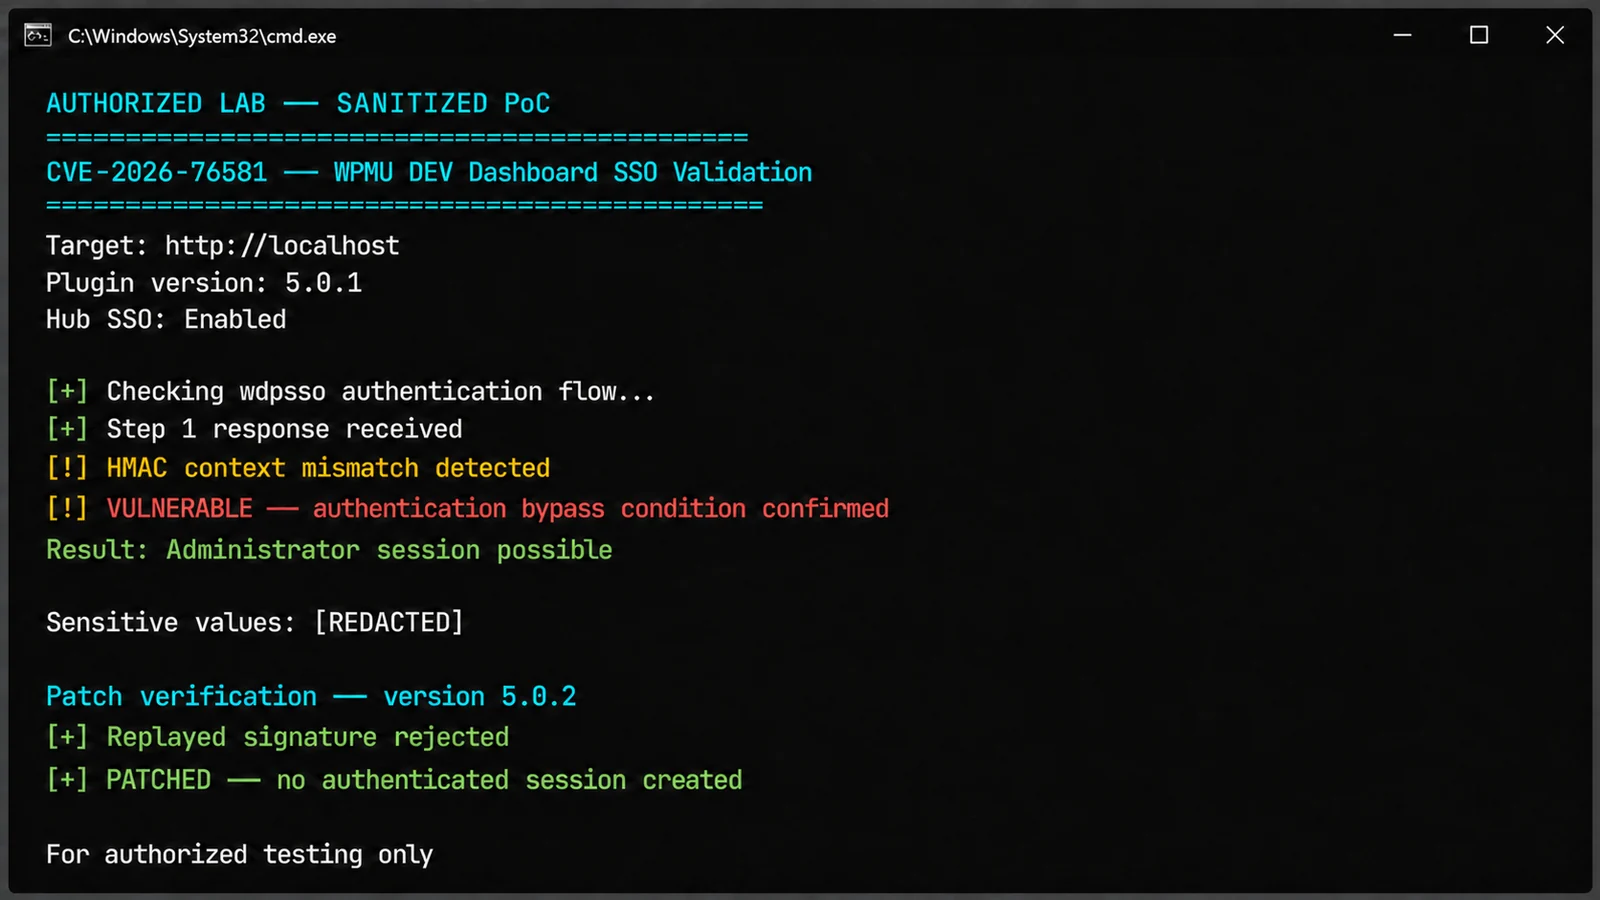
一个安全、被动的 Python 检测器,用于识别运行受 CVE-2026-76581 影响的 WPMU DEV Dashboard 版本的 WordPress 安装。
该检测器不会利用身份验证绕过、请求或重放 HMAC 值,也不会创建管理员会话。
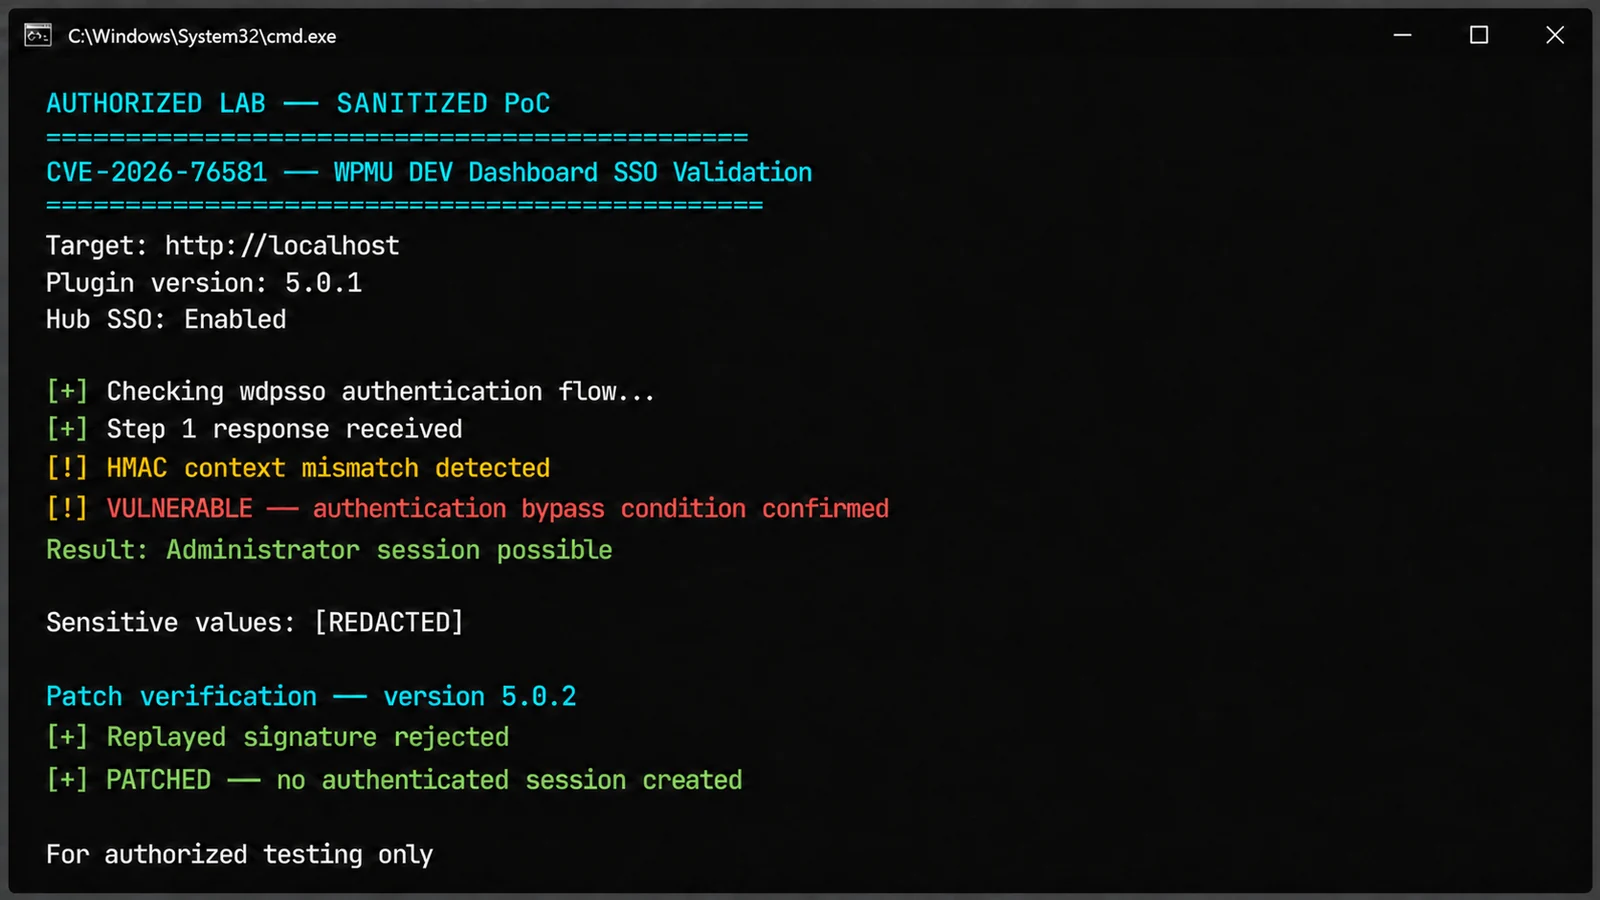
该截图是出于教育目的而进行的脱敏演示。其中不包含任何真实目标、载荷、身份验证令牌或凭据。
| 字段 | 信息 |
|---|---|
| CVE | CVE-2026-76581 |
| 产品 | WPMU DEV Dashboard |
| 插件标识 | wpmudev-updates |
| 漏洞类型 | 身份验证绕过 |
| CVSS | 9.8 - 严重 |
| 受影响版本 | 5.0.1 及更早版本 |
| 已修复版本 | 5.0.2 |
该缺陷由 Hub SSO 流程中 HMAC 消息构造不一致所致。成功利用还需要一个已连接且启用了 Hub SSO 的 WPMU DEV 站点。本项目刻意不执行该身份验证流程。
使用公共元数据检查 localhost:
python CVE-2026-76581-detector.py http://localhost
为获得最可靠的结果,请直接读取已安装插件的头信息。
Windows 上的 XAMPP:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\xampp\htdocs\wordpress"
Windows 上的 WAMP:
python CVE-2026-76581-detector.py http://localhost --wordpress-path "C:\wamp64\www\wordpress"
Linux:
python3 CVE-2026-76581-detector.py http://localhost --wordpress-path /var/www/html/wordpress
经授权的远程被动检查:
python3 CVE-2026-76581-detector.py https://authorized-site.example
JSON 输出:
python3 CVE-2026-76581-detector.py http://localhost --json
已确认 WPMU DEV Dashboard 5.0.1 或更早版本。检测到的版本位于受影响范围内。这并不表示 Hub SSO 已启用或已演示账户接管。
检测到的插件版本为 5.0.2 或更高版本。
无法获得可靠的版本证据。这可能是因为公共元数据被阻止、站点无法访问,或插件使用了非标准布局。无法确定的结果并不证明站点是安全的。在可访问本地文件系统时,请使用 --wordpress-path。
如果检测到受影响版本:
| 代码 | 含义 |
|---|---|
0 | 已修复、无法确定或未找到插件 |
1 | 检测到易受攻击的插件版本 |
2 | 目标无效或命令使用错误 |
本项目旨在用于防御性安全测试、授权评估、本地实验室研究、补丁验证和教育目的。未经明确授权,请勿评估任何系统。
Sandeep Vishwakarma
信息安全顾问与漏洞赏金猎人
本项目严格用于授权测试和防御性研究。作者不对因使用本项目而导致的滥用或损害负责。