Cacti:Ruby 编写的未认证远程代码执行漏洞利用程序
这是一个存在 Cacti RCE 漏洞(CVE-2022-46169)的 Docker 化应用程序。 按照下面的链接运行 Cacti:
https://github.com/vulhub/vulhub/tree/master/cacti/CVE-2022-46169
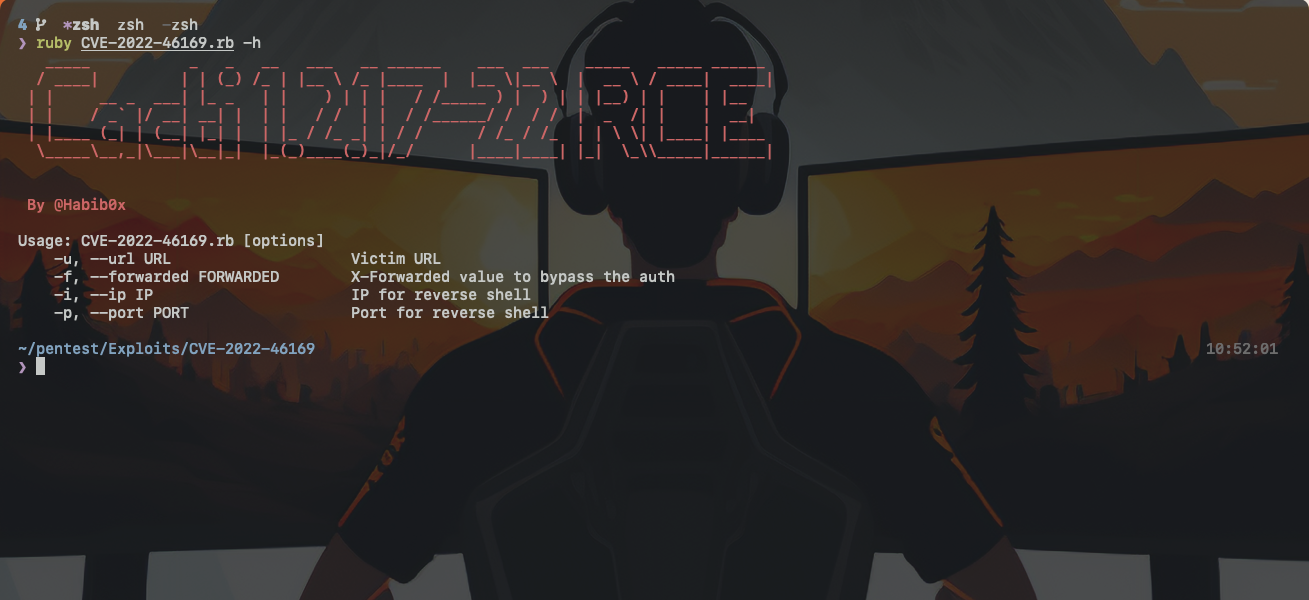
   _____           _   _   __   ___   __ ______    ___  ___    _____   _____ ______
  / ____|         | | (_) /_ | |__ \ /_ |____  |  |__ \|__ \  |  __ \ / ____|  ____|
 | |     __ _  ___| |_ _   | |    ) | | |   / /_____ ) |  ) | | |__) | |    | |__
 | |    / _` |/ __| __| |  | |   / /  | |  / /______/ /  / /  |  _  /| |    |  __|
 | |____ (_| | (__| |_| |  | |_ / /_ _| | / /      / /_ / /_  | | \ \| |____| |____
  \_____\__,_|\___|\__|_|  |_(_)____(_)_|/_/      |____|____| |_|  \_\\_____|______|


 By @Habib0x

Usage: CVE-2022-46169.rb [options]
    -u, --url URL                    Victim URL
    -f, --forwarded FORWARDED        X-Forwarded value to bypass the auth
    -i, --ip IP                      IP for reverse shell
    -p, --port PORT                  Port for reverse shell