h9zdev/wiretapper
被动式无线OSINT平台,利用无线电信号情报检测并绘制Wi-Fi、蓝牙、闭路电视、物联网设备及蜂窝基站,以实现态势感知。
[!NOTE] 无线 OSINT 与信号情报平台
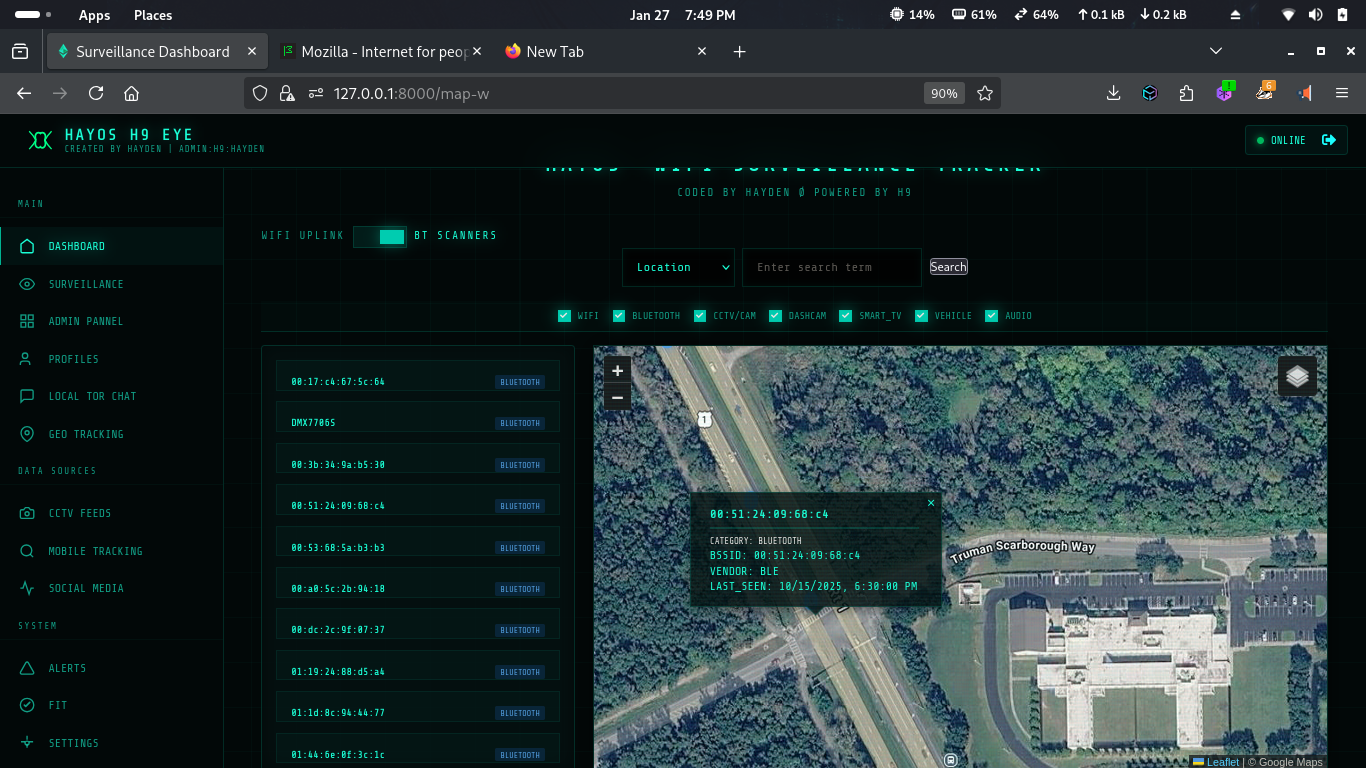
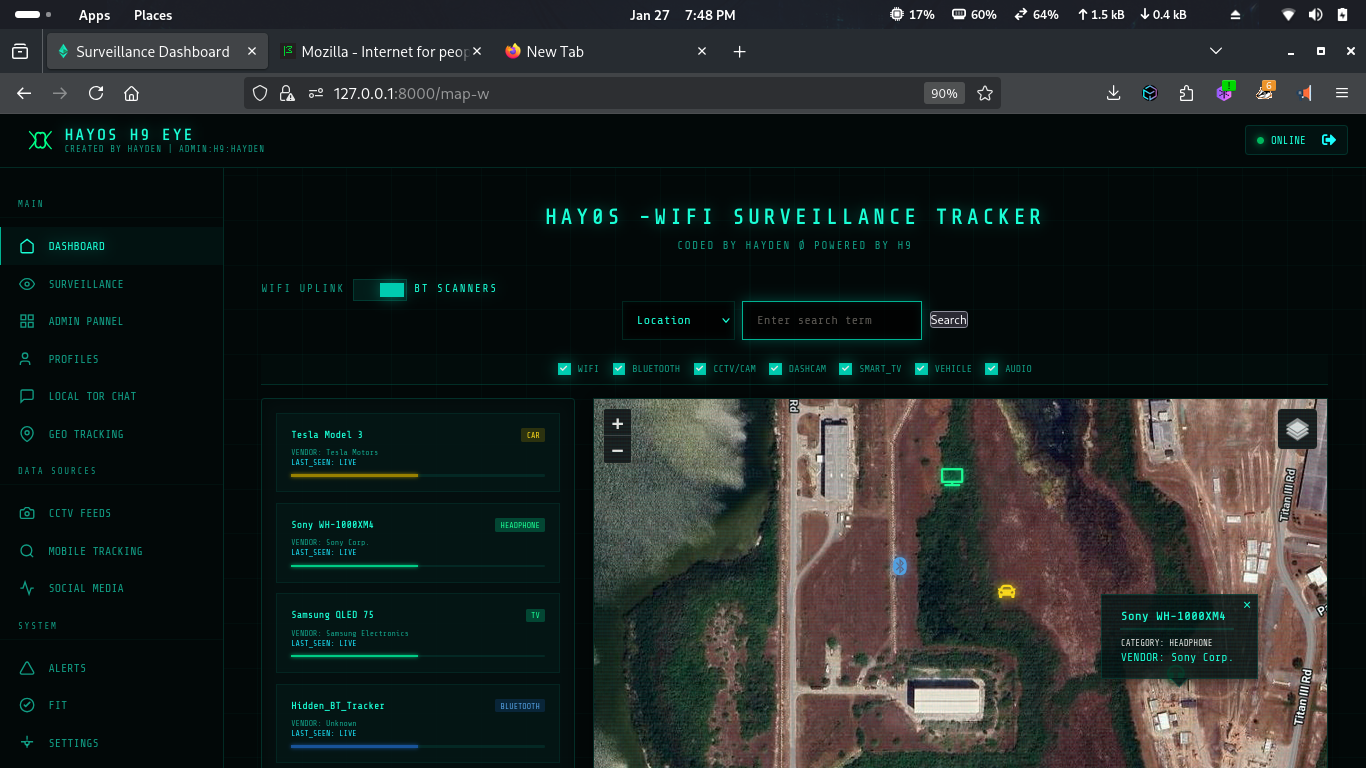
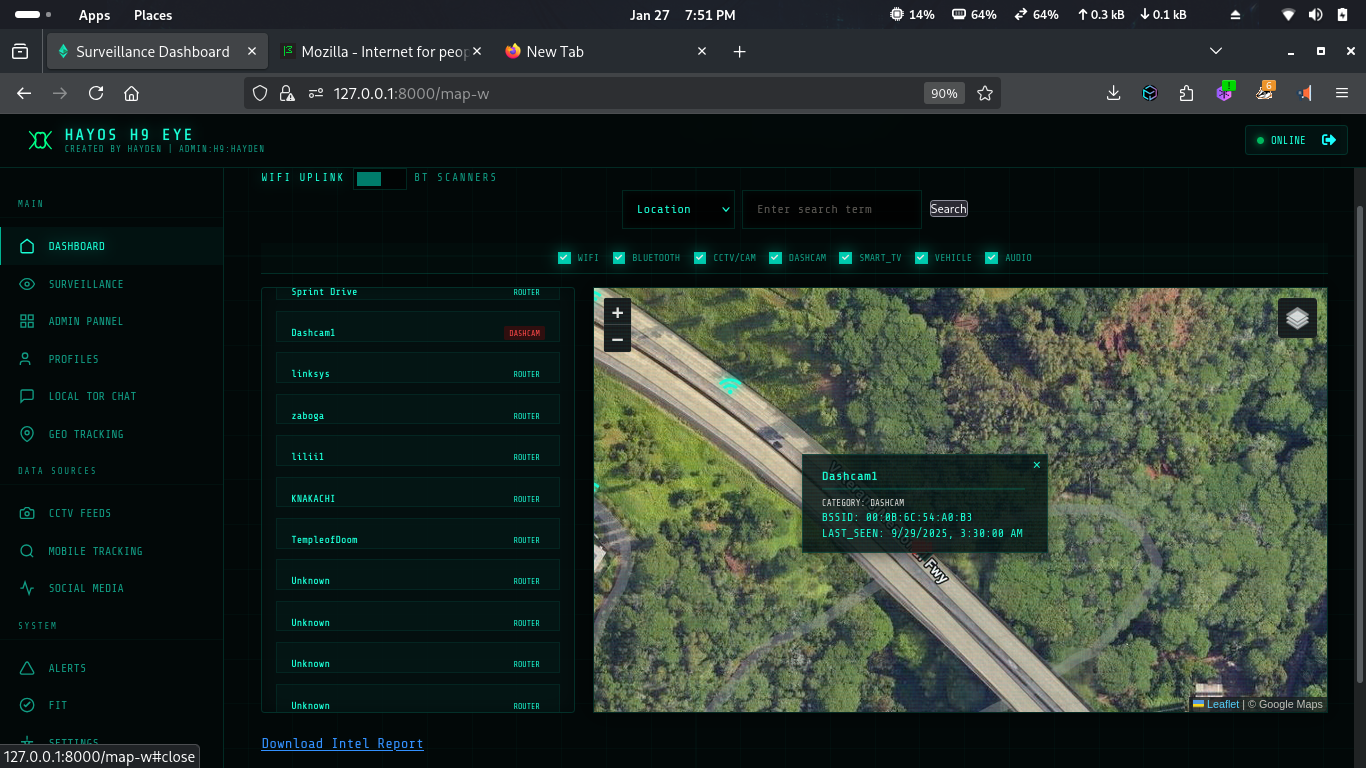
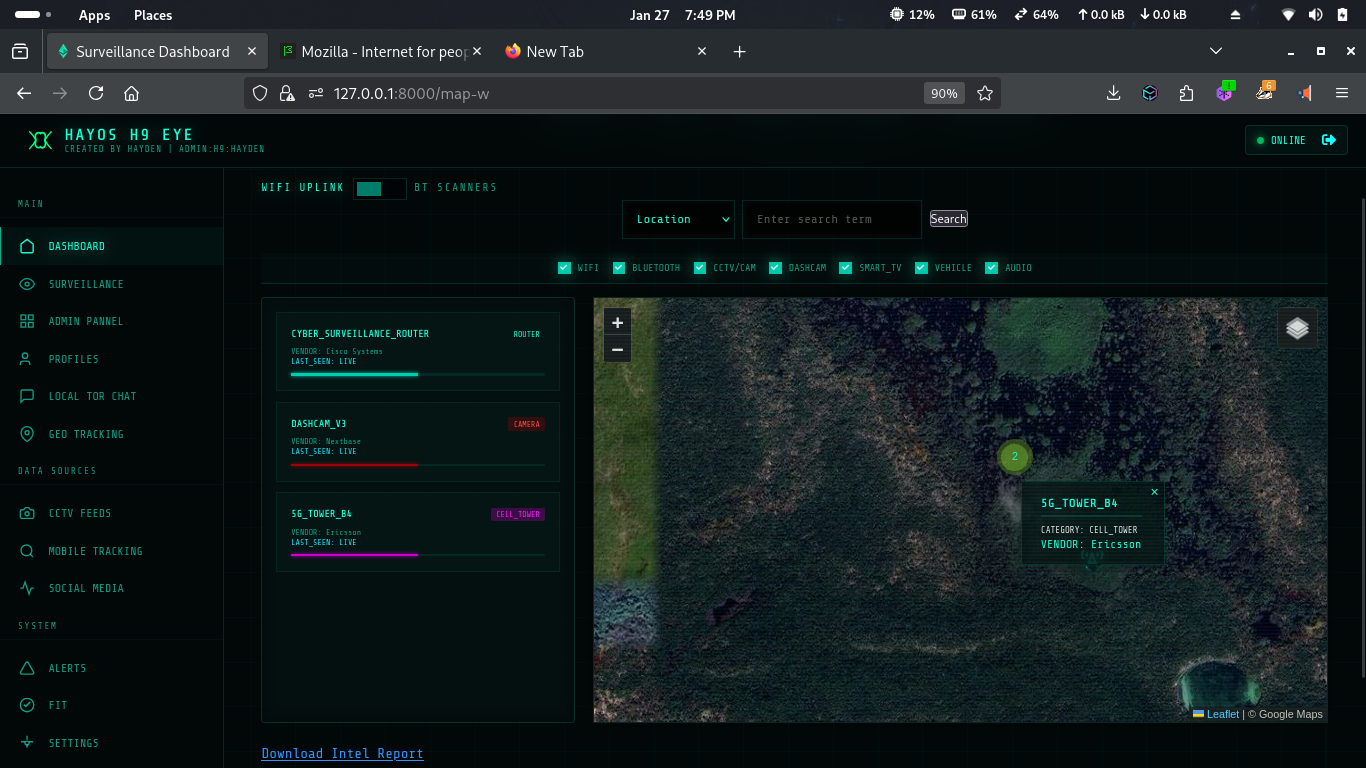
WireTapper 是一款无线 OSINT 工具,旨在通过被动信号情报发现、映射和分析基于无线电的设备。它为调查人员、研究人员和安全分析师提供对周围无形无线环境的实时可见性。
WireTapper 检测并关联常见无线技术的信号,帮助用户了解存在哪些设备、它们可能的位置以及它们如何交互,而无需主动入侵。
WireTapper 基于隐私保护的 k-匿名查询方案,识别泄露的 Wi-Fi 网络凭证。
🔗 网站: https://haybnz.web.app
🔗 关于 WireTapper 的博客: 在 Medium 上阅读


[!Note]
🛰️ SocioSential — 社交媒体 OSINT
📡 EthiFi — WiFi 去认证攻击工具 (新版本)
WireTapper 可以识别和分析来自以下设备的信号:
WireTapper 集成了多个外部服务以提供情报。你需要从以下服务获取 API 密钥:
按照以下步骤启动并运行 WireTapper:
克隆仓库:
git clone https://github.com/h9zdev/WireTapper.git
cd WireTapper
安装依赖: 建议使用虚拟环境。
pip install -r WireTapper.txt
配置 API 密钥并运行:
选择以下任一方法来配置 API 密钥并运行应用程序:
app.py(直接配置)打开 app.py 并手动输入你的 API 密钥,替换空字符串:
WIGLE_API_NAME = "your_wigle_api_name"
WIGLE_API_TOKEN = "your_wigle_api_token"
OPENCELLID_API_KEY = "your_opencellid_api_key"
SHODAN_API_KEY = "your_shodan_api_key"
然后启动服务器:
python app.py
app-env.py(环境变量)这是推荐的方法,安全性更高。你可以在终端中导出密钥:
export WIGLE_API_NAME="your_wigle_api_name"
export WIGLE_API_TOKEN="your_wigle_api_token"
export OPENCELLID_API_KEY="your_opencellid_api_key"
export SHODAN_API_KEY="your_shodan_api_key"
或者,你也可以将这些密钥定义在 .env 文件中。然后启动服务器:
python app-env.py
应用程序将在 http://localhost:8080/map-w 上可用。


本项目采用 Creative Commons Attribution-NonCommercial 4.0 International (CC BY-NC 4.0) 许可证。详细信息请参阅 LICENSE 文件。
严禁未经授权使用。
📧 联系:[email protected]
通过门罗币捐赠:45PU6txuLxtFFcVP95qT2xXdg7eZzPsqFfbtZp5HTjLbPquDAugBKNSh1bJ76qmAWNGMBCKk4R1UCYqXxYwYfP2wTggZNhq