今年六月,我在 Windows Search 中发现了这个堆溢出漏洞,并意识到它是可利用的。我花了几天的功夫进行研究,成功实现了 LPE。当我提交时,却被告知这是一个重复报告 :(。该漏洞在七月补丁星期二中被修复,微软将其追踪为 CVE-2026-50679。无论如何,利用过程非常有趣。
CPMExternalSearchResultIn(消息 245)将外部搜索结果送入现有查询。其主体由三个 DWORD 后跟三个 UTF-16 字符串组成,每个字符串由主体中嵌入的长度来描述:
WSP_MESSAGE_HEADER          16 bytes
queryNameLength              4 bytes
currentRowsetIndex           4 bytes
remainingRowsetCount         4 bytes
queryName                    queryNameLength UTF-16 chars, null-terminated
rowset metadata              rowsetMetadata, rowsetNameLength, sourceNameLength (12 bytes)
rowsetName                   rowsetNameLength UTF-16 chars, null-terminated
sourceName                   sourceNameLength UTF-16 chars, null-terminated
三个长度值都来自客户端。传输层知道实际到达了多少字节,但消息格式中没有任何内容将声明的长度与该字节数关联起来。
在消息到达处理程序之前,tquery!CProxyMessage::ValidateInputHeader 会检查头部。它验证消息 ID、保留字段、校验和以及该 ID 的最小消息大小。但它不检查消息中声明的字符串长度是否超过消息缓冲区的大小。
随后消息被分派到 tquery!CRequestServer::DoSetExternalRowset。处理程序根据外层消息长度分配目标缓冲区,并将内联缓冲区解码到其中:
__int64 __fastcall CRequestServer::DoSetExternalRowset(CRequestServer *this, unsigned int msgSize)
{
    /* ... */
    BYTE *buffer = (BYTE *)operator new[](https://github.com/h4urek/cve-2026-50679/blob/main/msgSize);          /* outer message length */
    CPMExternalSearchResultIn *decoded =
        CPMExternalSearchResultIn::CPMExternalSearchResultIn(buffer, this + 0x270);
                                                             /* src = inline request buffer */
    /* ... */
}
构造函数正是使用嵌入长度的地方:
CPMExternalSearchResultIn::CPMExternalSearchResultIn(BYTE *dst, BYTE *src)
{
    /* dst: buffer sized by the outer message length */
    /* src: per-connection inline request buffer */
    /* ... */
    DWORD queryNameLength = *(DWORD *)(src + 0x10);
    *(DWORD *)(dst + 0x10) = queryNameLength;
    *(DWORD *)(dst + 0x14) = *(DWORD *)(src + 0x14);
    *(DWORD *)(dst + 0x18) = *(DWORD *)(src + 0x18);

    memcpy(dst + 0x1c, src + 0x1c, 2 * (queryNameLength + 1));

    DWORD rowsetNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x22);
    memcpy(dst + 2 * queryNameLength + 0x2a,
           src + 2 * queryNameLength + 0x2a,
           2 * (rowsetNameLength + 1));

    DWORD sourceNameLength = *(DWORD *)(src + 2 * queryNameLength + 0x26);
    memcpy(dst + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           src + 2 * queryNameLength + 2 * rowsetNameLength + 0x2c,
           2 * (sourceNameLength + 1));
    /* ... */
}
第一个拷贝是显而易见的那个。dst 是按外层消息长度分配的;拷贝长度来自 queryNameLength;没有任何地方比较这两者。拷贝可能远大于分配的大小,而且由于其源是内联缓冲区,它还会越过实际到达的字节。源中剩余的部分则是连接缓冲区此前流量留下的内容。
后面两个字符串的情况更糟。rowsetNameLength 从 src + 2 * queryNameLength + 0x22 读取,该偏移由攻击者控制的 queryNameLength 计算得出,而 sourceNameLength 则从附近的偏移读取。两者都位于消息的固定部分之外,因此解码器会读取那里的任意内容,将其视为长度,然后再次进行拷贝。因此,一条小消息就会产生多次越界读取和写入,而且没有任何长度会与目标分配进行比较。
利用这个漏洞归结为几个问题:破坏哪个对象并劫持控制流、将控制流重定向到哪里,以及如何绕过 LFH 堆。
经过一些逆向分析后,我找到了一个合适的劫持对象:CVIQuery。CVIQuery 是打开查询背后的服务器端对象。当客户端发送查询请求时,服务器会创建一个对应的 CVIQuery 对象,其第一个字段是该对象的 vtable,因此破坏这个对象就能实现 vtable 劫持。
堆是下一个障碍。CVIQuery 从 LFH 堆分配,因此我想通过喷洒大量此类对象来克服 LFH 随机化。好消息是,每个查询请求都会创建一个 CVIQuery,这提供了一个方便的堆喷洒原语。然而,wsearch 将最大打开请求数限制为 4096,因此喷洒数量有限,但这已经足够了;只是需要一点运气 :)。
最后,我需要决定将控制流重定向到哪里。我做了一些搜索,但没有找到合适的技术,所以我决定自己找一个。我很快发现 wsearch 服务加载了一个 DLL:dxcore.dll,它的 DXCoreDriver::LoadDriverModule 函数看起来非常有趣:
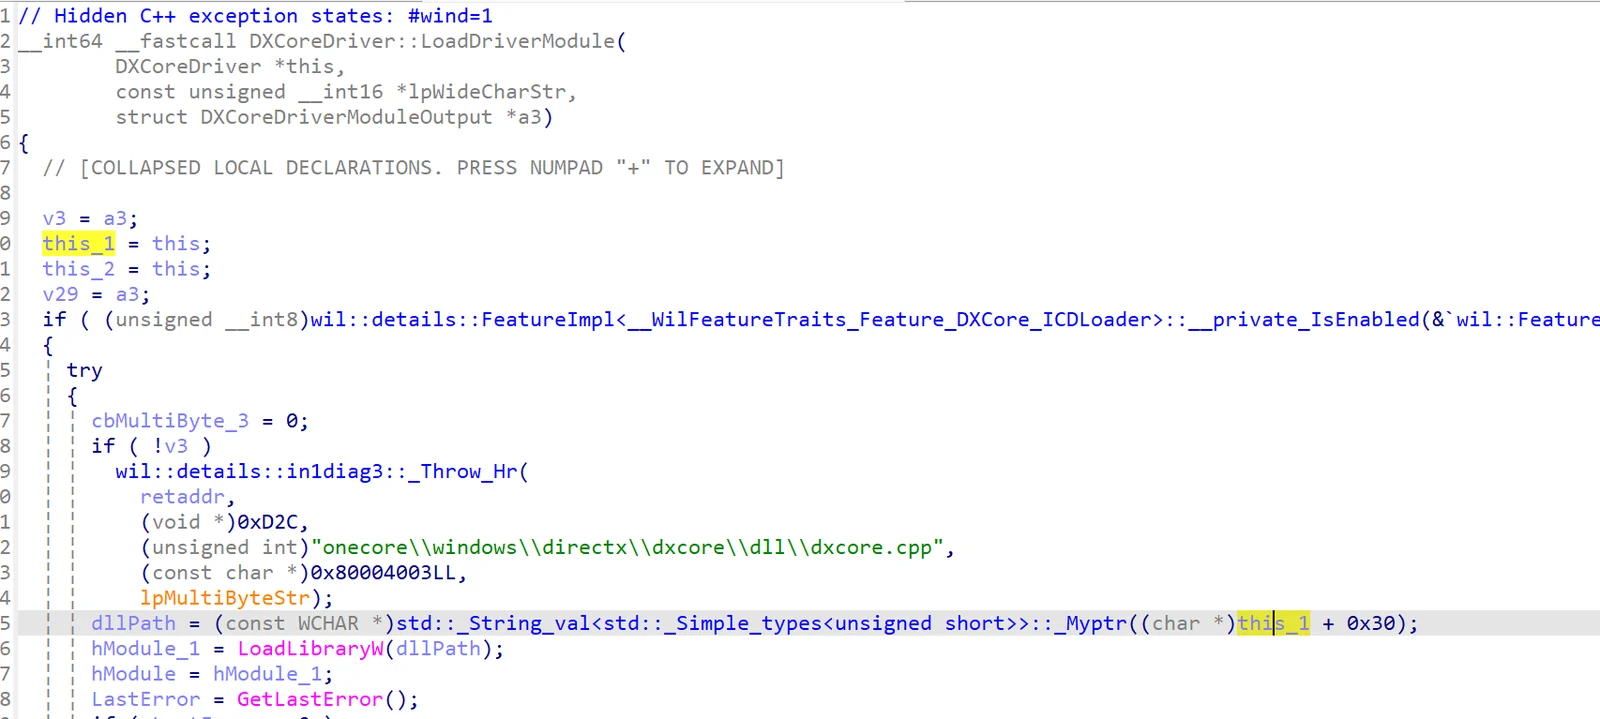
这个函数将 this + 0x30 解引用为 DLL 路径字符串,并调用 LoadLibraryW 来加载该 DLL。因此,只需溢出 CVIQuery 并劫持其 vtable,然后继续溢出以在 CVIQuery + 0x30 处写入 DLL 路径,任意 DLL 加载便随之而来。
一个非常 handy 的技巧。顺便说一句,当我构建这个漏洞利用时,这个函数只存在于 Insider 版本中,但我注意到它最近也出现在了正式版本中。



