Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-4911 — 基于Python的概念验证利用,针对CVE-2023-4911(Looney Tunables),针对glibc动态加载器的parse_tunables(),通过su二进制文件实现本地权限提升。 | Kitploit
工具/GitHubGitHub/guffre/cve-2023-4911
权限提升漏洞分析漏洞利用ShellcodePayload 开发二进制利用
GitHubguffre/cve-2023-4911

CVE-2023-4911

基于Python的概念验证利用,针对CVE-2023-4911(Looney Tunables),针对glibc动态加载器的parse_tunables(),通过su二进制文件实现本地权限提升。

查看仓库
102年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-4911

这是针对 CVE-2023-4911("Looney Tunables")的概念验证代码,它利用了 glibc 动态加载器中 GLIBC_TUNABLES 环境变量解析函数 parse_tunables() 的一个 bug。

这是将 C 语言的概念验证代码重写为纯 Python 实现。我这样做是为了更轻松地为其他平台定制漏洞利用代码。 唯一的依赖是 pwntools,可以通过以下方式安装:

python3 -m pip install --upgrade pwntools

原始 C 语言概念验证代码来自:https://github.com/leesh3288/CVE-2023-4911

此代码已在 Ubuntu 22.04.3 上测试,glibc 版本为 2.35-0ubuntu3.1

su 偏移量

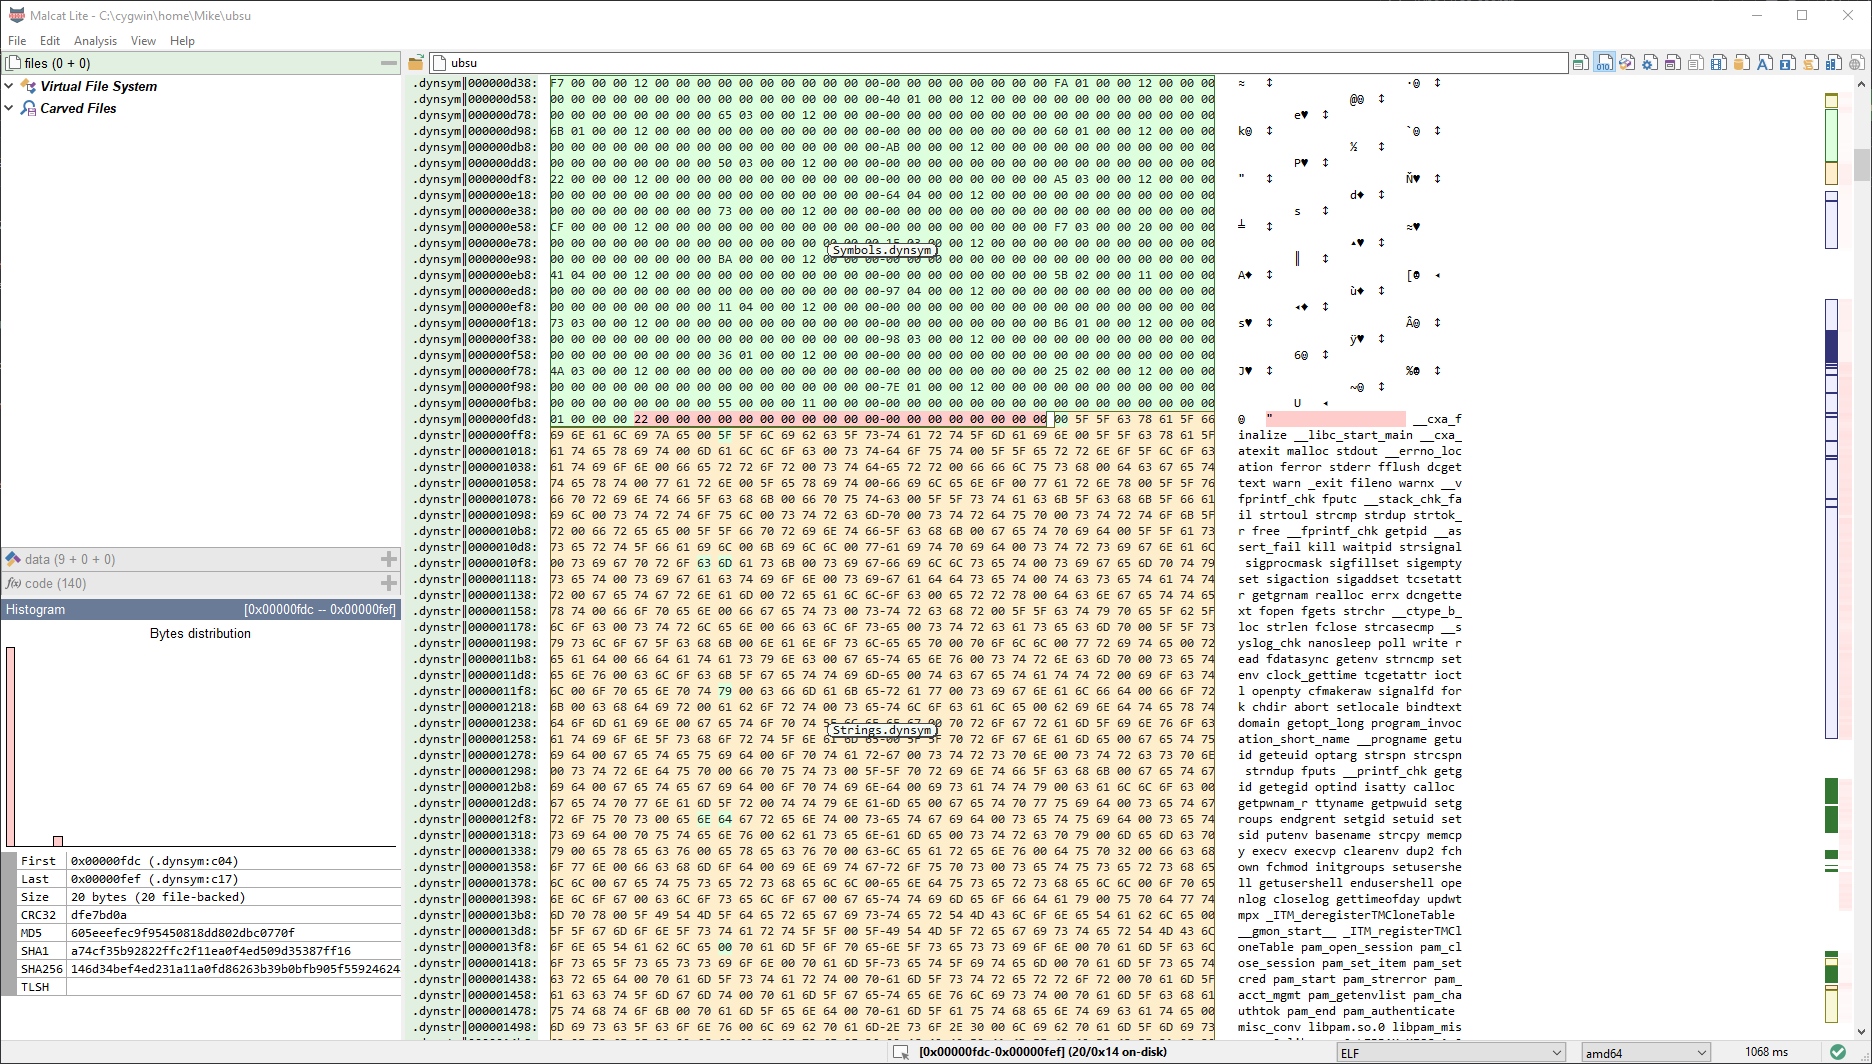
下图显示了 Ubuntu 的 su 可执行文件。这就是为什么选择 " 作为目录符号,以及 -20 字节的偏移量指向该符号的原因:
image

你应该检查目标机器上的 su 二进制文件,以确保偏移量和符号是正确的。

下载工具