
ReadyAPI 2.5.0/2.6.0 远程代码执行(含交互)的概念验证。
2018年12月,我在 (ReadyAPI) 中发现了一个新漏洞。该漏洞允许攻击者在本地机器上执行远程代码,危及 ReadyAPI 用户(包括开发人员、渗透测试人员等)的安全……
ReadyAPI 允许用户打开 SOAP 项目并导入 WSDL 文件,帮助用户轻松地与远程服务器通信。
WSDL 文件的所有者可以决定某些参数的默认值。攻击者可以冒充合法的 Web 服务,将恶意代码注入其中一个参数的默认值,并将其传播给 ReadyAPI 客户端。
当 ReadyAPI 客户端将恶意的 WSDL 文件加载到其项目中并发送包含恶意代码的请求时,ReadyAPI 将在受害者的计算机上执行该恶意代码。
攻击场景:
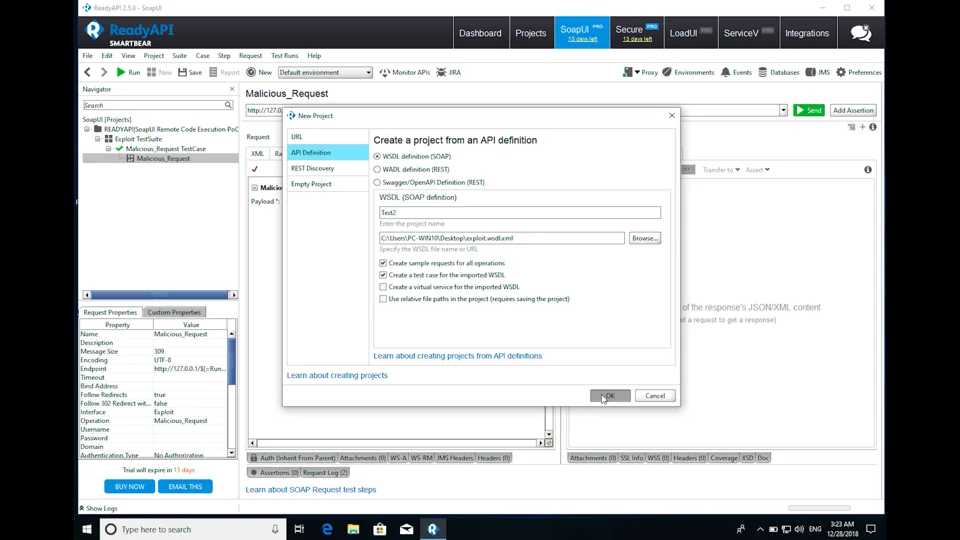
ReadyAPI 2.5.0
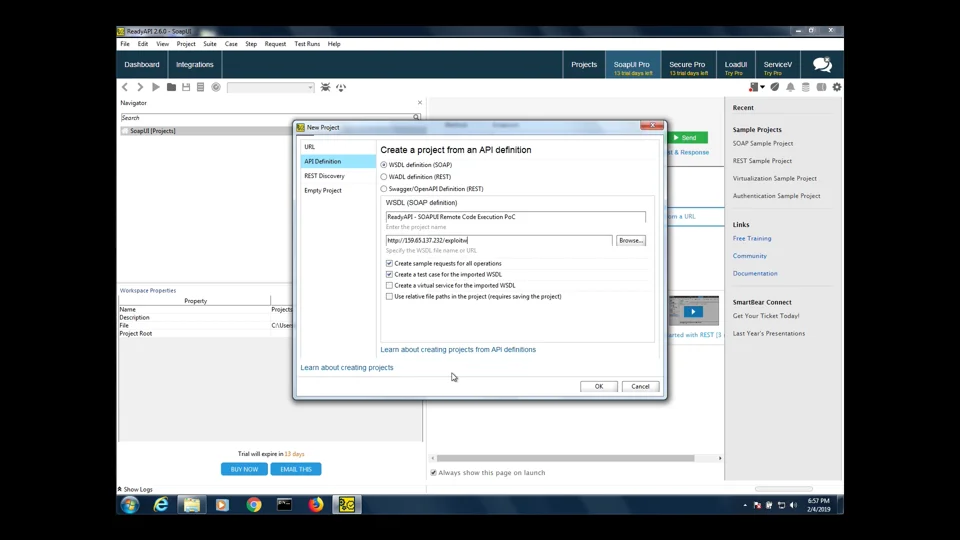
 ReadyAPI 2.6.0
https://www.exploit-db.com/exploits/46796 https://nvd.nist.gov/vuln/detail/CVE-2018-20580

