Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-70600---Urve-Smart-Office---Stored-XSS-in-iOS-App — URVE Smart Office iOS 应用程序中存储型跨站脚本(XSS)漏洞的概念验证,包含 CVE 详情、影响分析以及针对移动安全评估的修复指导。 | Kitploit
工具/GitHubGitHub/gpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app
iOS安全漏洞分析Web应用程序漏洞利用移动安全论文与研究学习与教育
GitHubgpheheise/cve-2025-70600---urve-smart-office---stored-xss-in-ios-app

CVE-2025-70600---Urve-Smart-Office---Stored-XSS-in-iOS-App

URVE Smart Office iOS 应用程序中存储型跨站脚本(XSS)漏洞的概念验证,包含 CVE 详情、影响分析以及针对移动安全评估的修复指导。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
158个月前尚未审核

URVE Smart Office iOS — 通过磁贴HTML字段存储型XSS(PoC)

此仓库记录了一个概念验证(PoC),针对影响URVE Smart Office的iOS移动应用的存储型跨站脚本(XSS)漏洞。

由于输入验证实现不足,攻击者控制的JavaScript可以被注入到磁贴的HTML字段中。有效载荷被存储,并在受影响内容传递至移动客户端并在iOS设备上渲染时执行。

⚠️ 法律免责声明
未经双方事先同意,使用此PoC攻击目标是违法的。
最终用户有责任遵守所有适用的地方、州和联邦法律。
作者和贡献者对任何滥用或造成的损害不承担责任。


CVE 详情

  • CVE ID: CVE-2025-XXXX
  • 漏洞类型: 存储型跨站脚本 (XSS)
  • 严重性: 高
  • CVSS 分数 (估计): 7.1 (高)
    • 向量: CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N
  • 受影响产品: URVE Smart Office – iOS App
  • 受影响版本: 1.1.22
  • 供应商: https://smartoffice.expert/
  • 发现者: Georg Ph. E. Heise / Lufthansa Industry Solutions
  • 年份: 2025

技术描述

在一次安全评估中,可以将任意JavaScript代码注入到URVE Smart Office管理界面中磁贴的HTML字段。

该应用在存储和将磁贴内容分发到移动客户端之前,未能正确验证和清理用户提供的输入。其结果是:

  • 恶意有效载荷被存储在服务器端
  • 磁贴可以由特权用户设置为在线
  • 内容随后被推送到iOS设备
  • 注入的JavaScript在渲染磁贴时执行

此行为已通过良性的JavaScript弹窗有效载荷得到确认。

已识别的注入点并非详尽无遗。
并非所有可用的输入字段都经过测试,可能存在其他受影响的向量。


概念验证 (PoC)

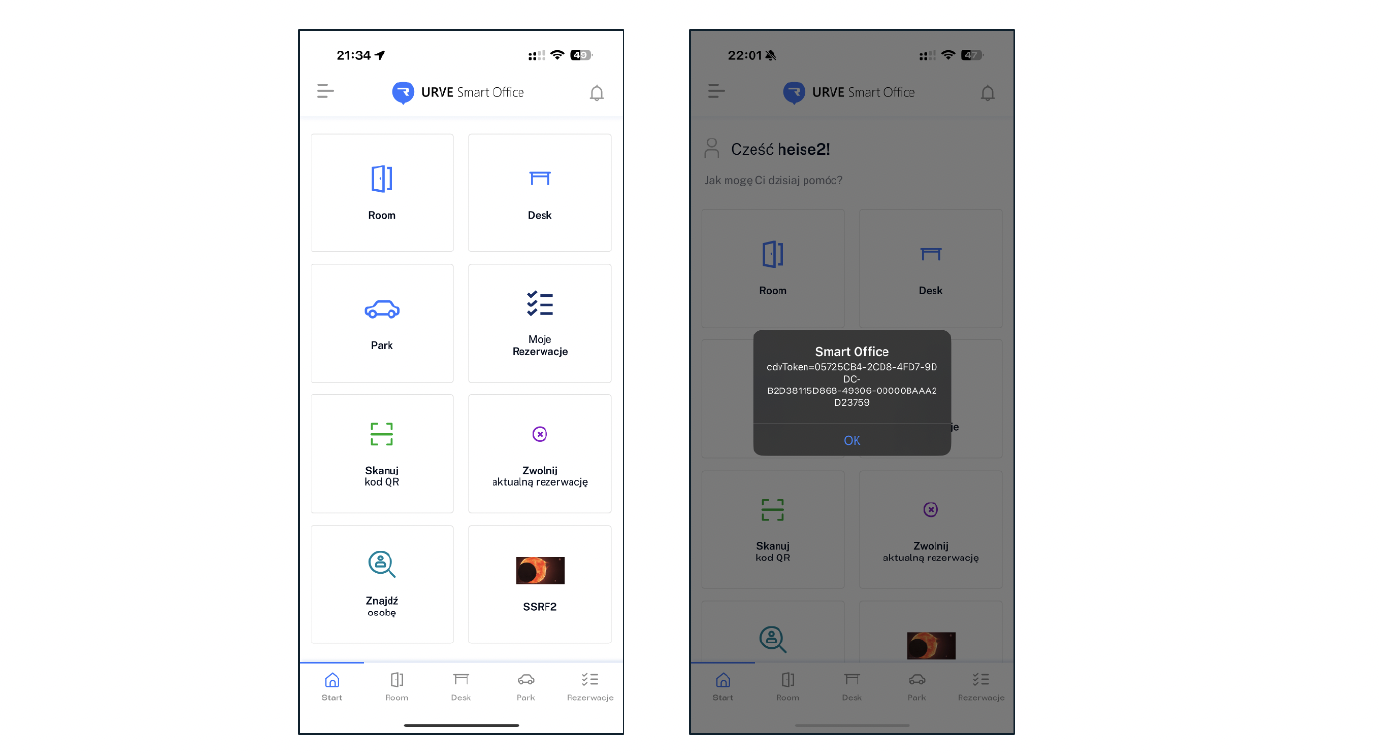
下图展示了利用流程:

  • 经理级用户创建包含恶意HTML/JavaScript的磁贴
  • 磁贴被设置为在线并分发到移动客户端
  • 当磁贴在iOS设备上渲染时,注入的JavaScript执行

存储型XSS在iOS客户端上执行

注意:
此仓库有意省略完整的操作利用步骤和有效载荷细节,以防止滥用。PoC仅用于文档记录和修复目的。


影响

成功利用可能允许攻击者:

  • 在移动应用的Web上下文中执行任意JavaScript
  • 滥用后端与移动客户端之间的信任关系
  • 针对所有接收受影响磁贴的用户
  • 通过受信任的UI元素执行社会工程或钓鱼攻击

时间线

日期事件
2025-XX-XX发现漏洞
2025-XX通知供应商
NA供应商确认
NA发布补丁
2026-01-15公开披露

使用方法

此仓库不包含利用代码。

PoC提供用于:

  • 漏洞验证
  • 移动应用安全评估
  • 防御性测试与修复支持
  • 安全意识和文档记录

法律与道德声明

切勿未经明确授权使用此信息测试系统。
未经授权的安全测试是违法的,可能导致民事或刑事处罚。


参考

  • https://cwe.mitre.org/data/definitions/79.html
  • https://owasp.org/www-community/attacks/xss/
  • https://owasp.org/www-project-mobile-top-10/
  • https://cve.mitre.org/
  • https://www.cvedetails.com/

© 2026 Georg Ph. E. Heise / Lufthansa Industry Solutions
下载工具