CVE-2023-28432
MiniO verify 接口敏感信息泄露漏洞(CVE-2023-28432)
中文名称:MinIO verify 接口敏感信息泄露漏洞(CVE-2023-28432)
描述:MinIO 是一个开源的对象存储服务,兼容 Amazon S3 API,可用于私有云或公有云。MinIO 是一个高性能、高可用的分布式存储系统,可存储大量数据并提供高速读写能力。MinIO 采用分布式架构,可在多个节点上运行,实现数据的分布式存储和处理。
影响:MiniO verify 接口存在敏感信息泄露漏洞,攻击者可通过构造特殊的 URL 地址读取敏感系统信息。
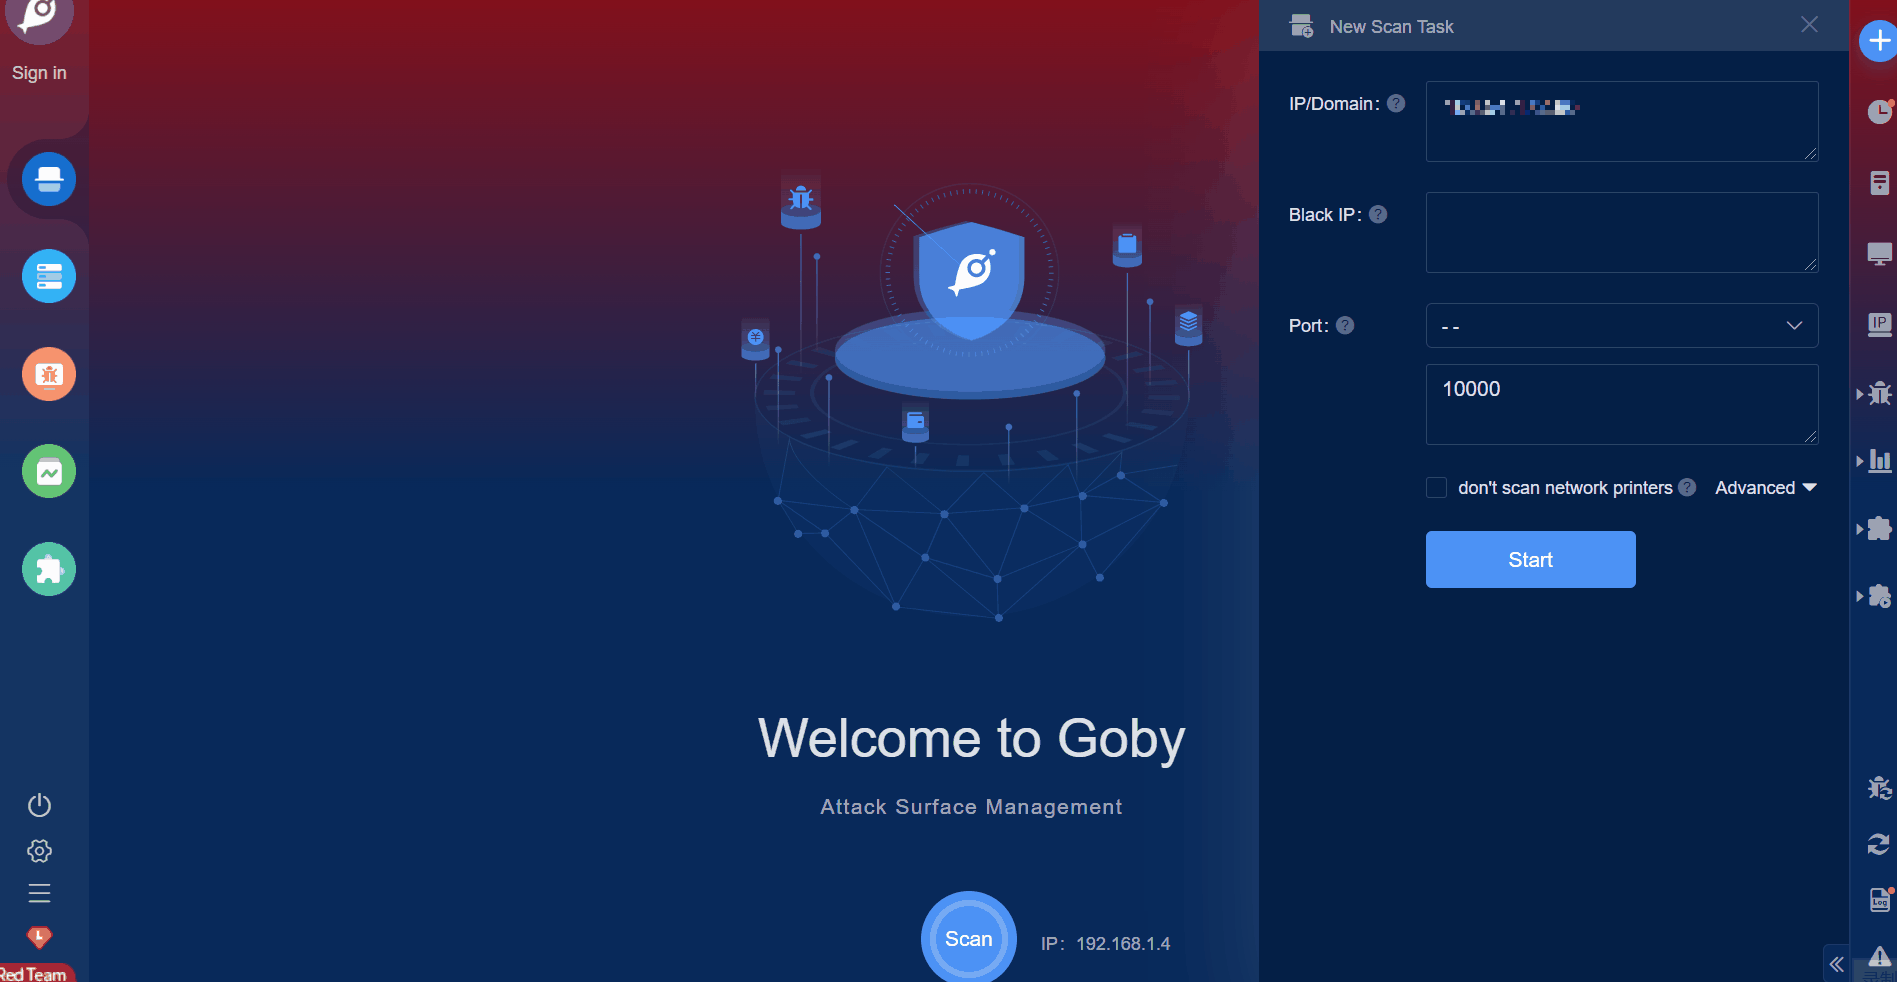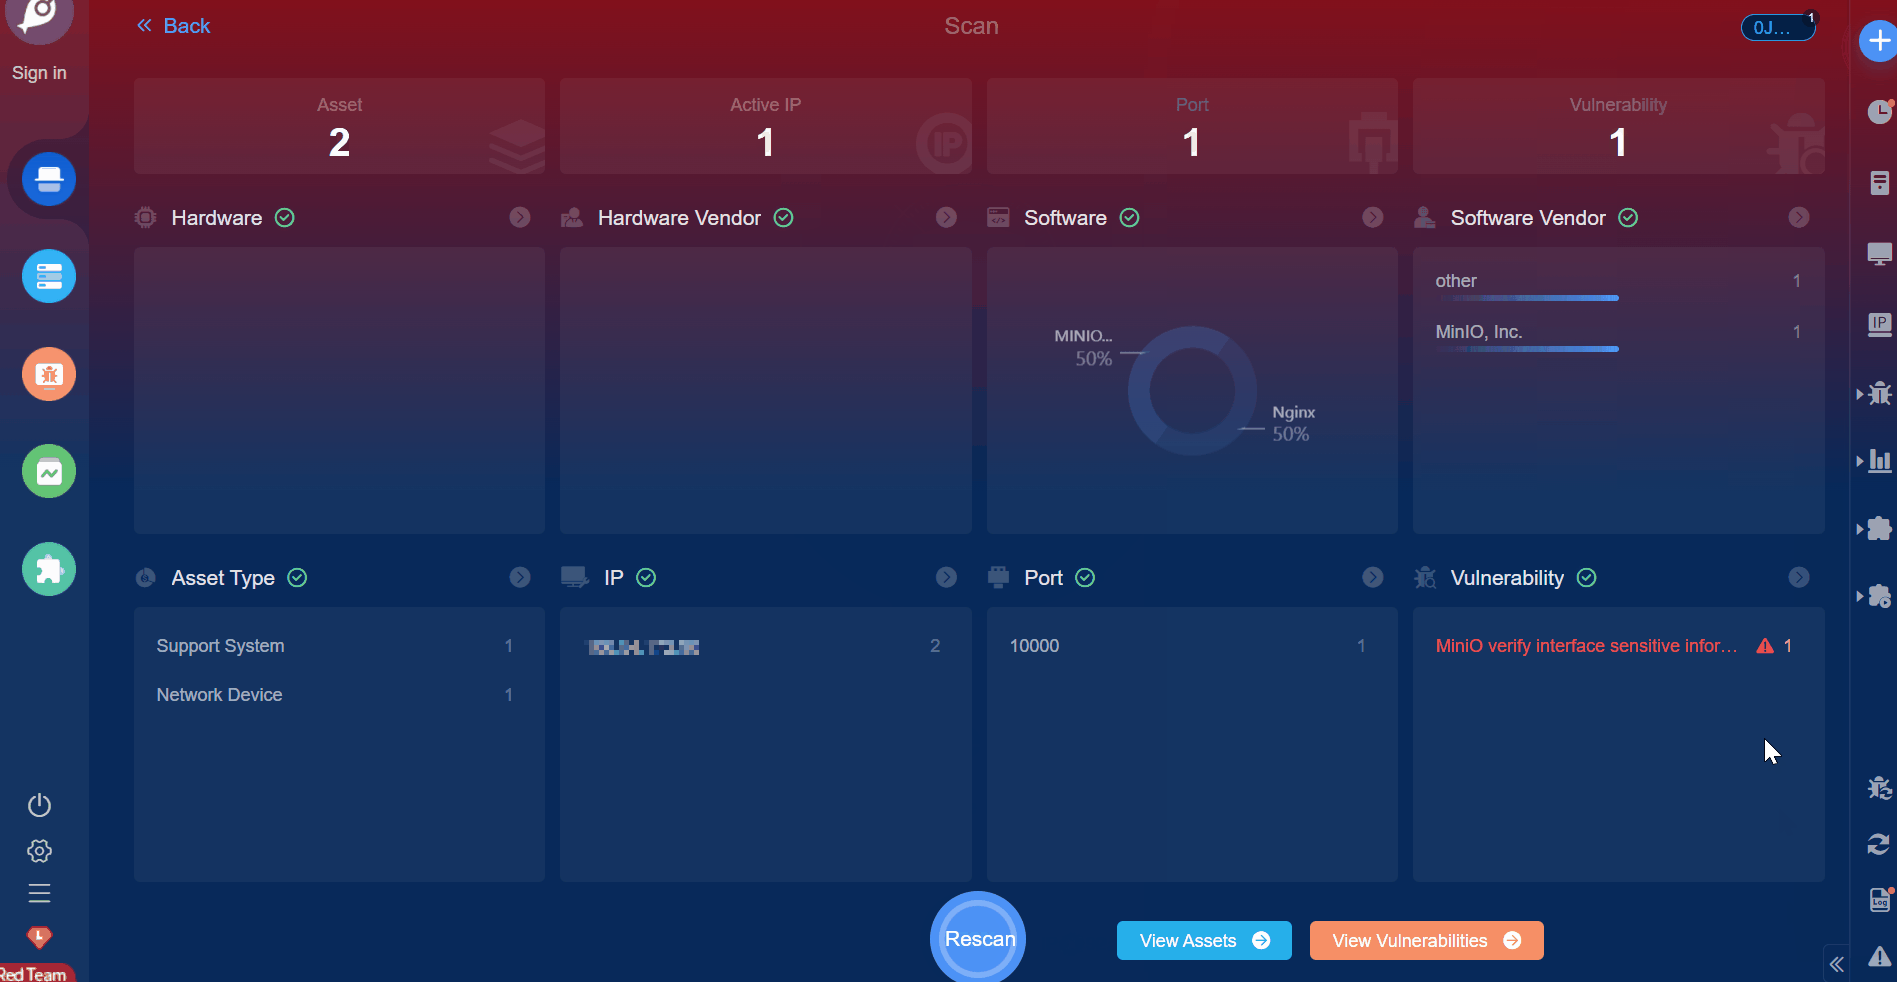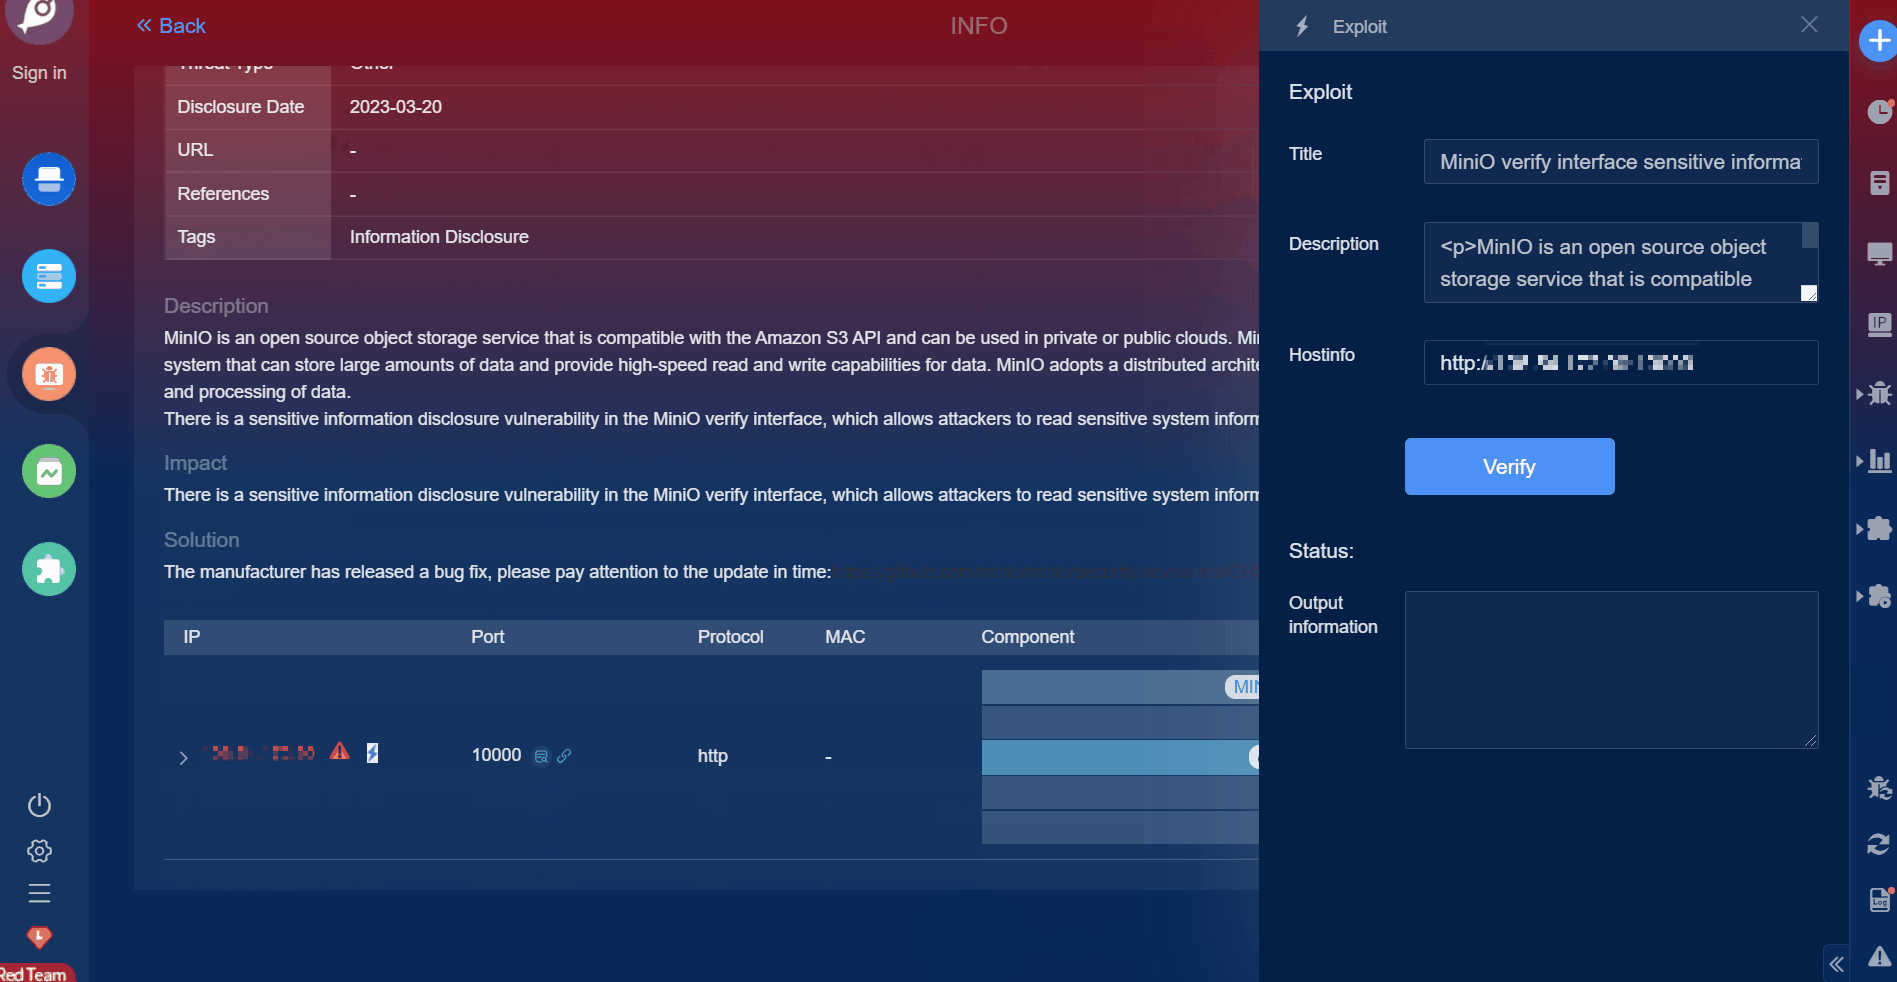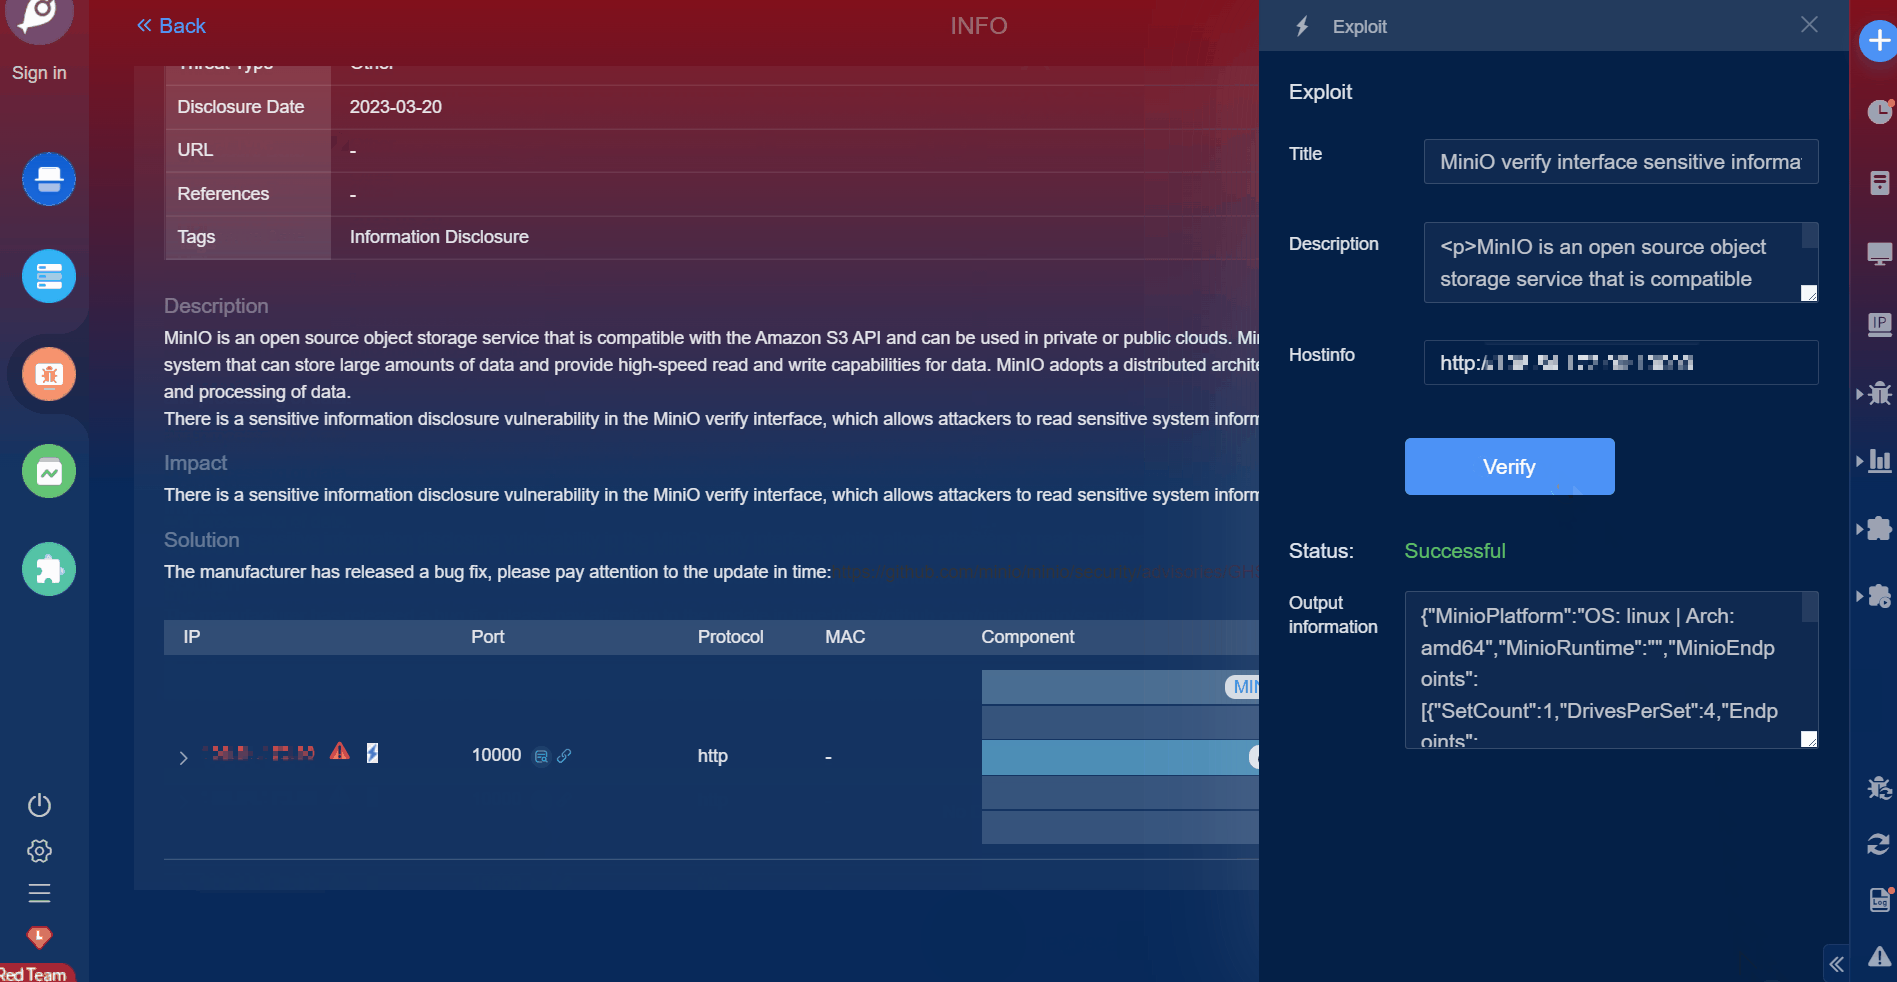
Goby 官方网址:https://gobies.org/
如果您有功能类型的问题,可以在 GitHub 或下方讨论组中提出 issue:
- GitHub issue:https://github.com/gobysec/Goby/issues
- Telegram 群组:http://t.me/gobies(群组福利:提前 1 个月享受版本更新)
- Telegram 频道:https://t.me/joinchat/ENkApMqOonRhZjFl(频道福利:提前 1 个月享受版本更新)
- 微信群:先添加我个人微信:gobyteam,我将把您加入 Goby 官方微信群。(群组福利:提前 1 个月享受版本更新)