Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
工具/GitHubGitHub/gill-singh-a/cve-2017-12542-exploit
漏洞分析漏洞利用Web应用程序漏洞利用渗透测试身份验证红队
GitHubgill-singh-a/cve-2017-12542-exploit

CVE-2017-12542-Exploit

CVE-2017-12542 的概念验证漏洞利用程序,这是 HP iLO 中的一个身份验证绕过漏洞。可在受影响系统上实现漏洞检测和未授权账户创建。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
77个月前尚未审核
分享

HP iLO 身份验证绕过(CVE-2017-12542)

本仓库包含针对 CVE-2017-12542 的概念验证(PoC)漏洞利用程序,该漏洞影响某些版本的 HP Integrated Lights-Out (iLO) 固件。

该漏洞允许未认证访问 iLO REST API,攻击者可借此枚举账户,并在存在漏洞的配置下创建新的管理员用户。

漏洞概述

  • CVE: CVE-2017-12542

  • 受影响产品: HP iLO(多代产品)

  • 影响:

    • 身份验证绕过
    • 未授权账户枚举
    • 可能创建管理员用户
  • 攻击向量: 网络(HTTP/HTTPS)

  • 所需权限: 无(未认证)

此问题是由 iLO REST API 对畸形 HTTP 头的错误处理引起的。

环境要求

  • Python 3.x
  • requests
  • colorama

安装依赖:

pip install -r requirements.txt

使用方法

用法

该工具支持两种主要模式:

  • 漏洞检查 ('-c', "--check") 检测目标 iLO 端点是否受 CVE-2017-12542 影响。 漏洞检查

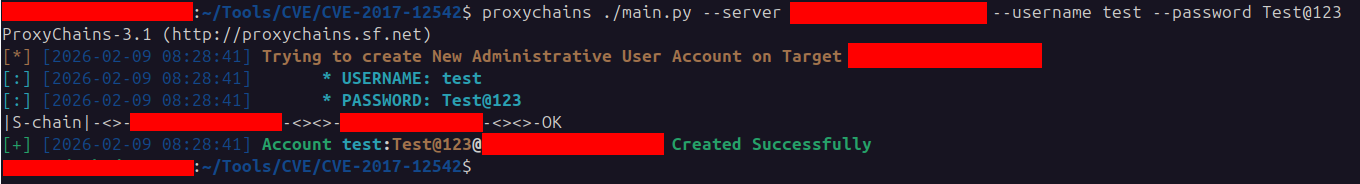
  • 账户创建尝试 尝试在存在漏洞的系统上创建新的管理员用户。 账户创建

参考资料

  • NVD: CVE-2017-12542
  • HP iLO 安全公告
  • Redfish / iLO REST API 文档
下载工具