Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-12139-WordPress-Integrate-Google-Drive-Exploit — Golang PoC 漏洞利用程序,针对 CVE-2025-12139,目标是 Integrate Google Drive WordPress 插件。可从未经认证的端点提取敏感的 OAuth 凭据(客户端 ID、密钥、访问令牌),从而实现潜在的 Google Drive 账户接管。 | Kitploit
工具/GitHubGitHub/galaxy-sc/cve-2025-12139-wordpress-integrate-google-drive-exploit
侦察漏洞分析漏洞利用Web应用程序漏洞利用信息收集渗透测试
GitHubgalaxy-sc/cve-2025-12139-wordpress-integrate-google-drive-exploit

CVE-2025-12139-WordPress-Integrate-Google-Drive-Exploit

Golang PoC 漏洞利用程序,针对 CVE-2025-12139,目标是 Integrate Google Drive WordPress 插件。可从未经认证的端点提取敏感的 OAuth 凭据(客户端 ID、密钥、访问令牌),从而实现潜在的 Google Drive 账户接管。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
149个月前尚未审核

CVE-2025-12139: Integrate Google Drive WordPress 插件 - 信息泄露漏洞利用

描述

这是一个针对 CVE-2025-12139 的 Golang 概念验证(PoC)漏洞利用程序。 该漏洞存在于 WordPress 的 Integrate Google Drive 插件(版本 <= 1.5.3)中。 它允许未经身份验证的攻击者获取敏感信息,包括 Google Client ID、Client Secret 和 OAuth Access Tokens,可能导致 Google Drive 帐户被完全接管。

漏洞详情

  • CVE: CVE-2025-12139
  • 漏洞类型: 信息泄露(通过 wp_localize_script)
  • 供应商: SoftLab
  • 受影响版本: <= 1.5.3
  • 测试环境: Linux / Windows
  • Google Dork: inurl:"/wp-content/plugins/integrate-google-drive"

概念验证

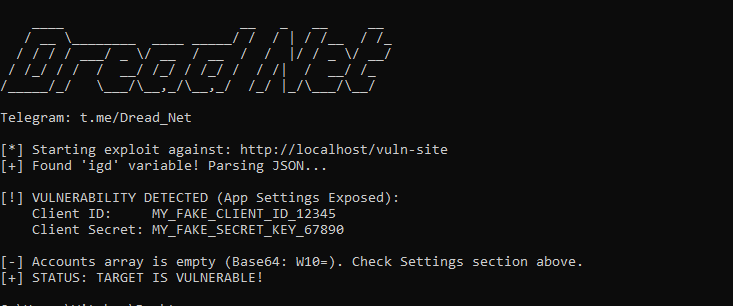
以下是漏洞利用的实际运行效果,提取敏感的 Client ID 和 Secret Key: 漏洞利用输出截图

使用方法

go run exploit.go -u https://target-site.com
下载工具
