Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
cve-2026-24858 — Python 辅助工具,用于扫描 Fortinet Web 管理界面中的 CVE-2026-24858 SSO 身份验证绕过漏洞,并可在用户授权下选择发送显式载荷。 | Kitploit
工具/GitHubGitHub/gagaltotal/cve-2026-24858
漏洞扫描器漏洞利用Web应用程序漏洞利用渗透测试身份验证
GitHubgagaltotal/cve-2026-24858

cve-2026-24858

Python 辅助工具,用于扫描 Fortinet Web 管理界面中的 CVE-2026-24858 SSO 身份验证绕过漏洞,并可在用户授权下选择发送显式载荷。

查看仓库
1247个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
网站
分享

CVE-2026-24858 PoC 辅助工具

CVE-2026-24858 - 管理端 FortiCloud SSO 认证绕过

此仓库包含一个保守的 Python 辅助工具,用于扫描 Fortinet Web 管理指标,并可选(显式)发送载荷。漏洞利用/载荷发送功能默认禁用,需要显式标志才能运行。
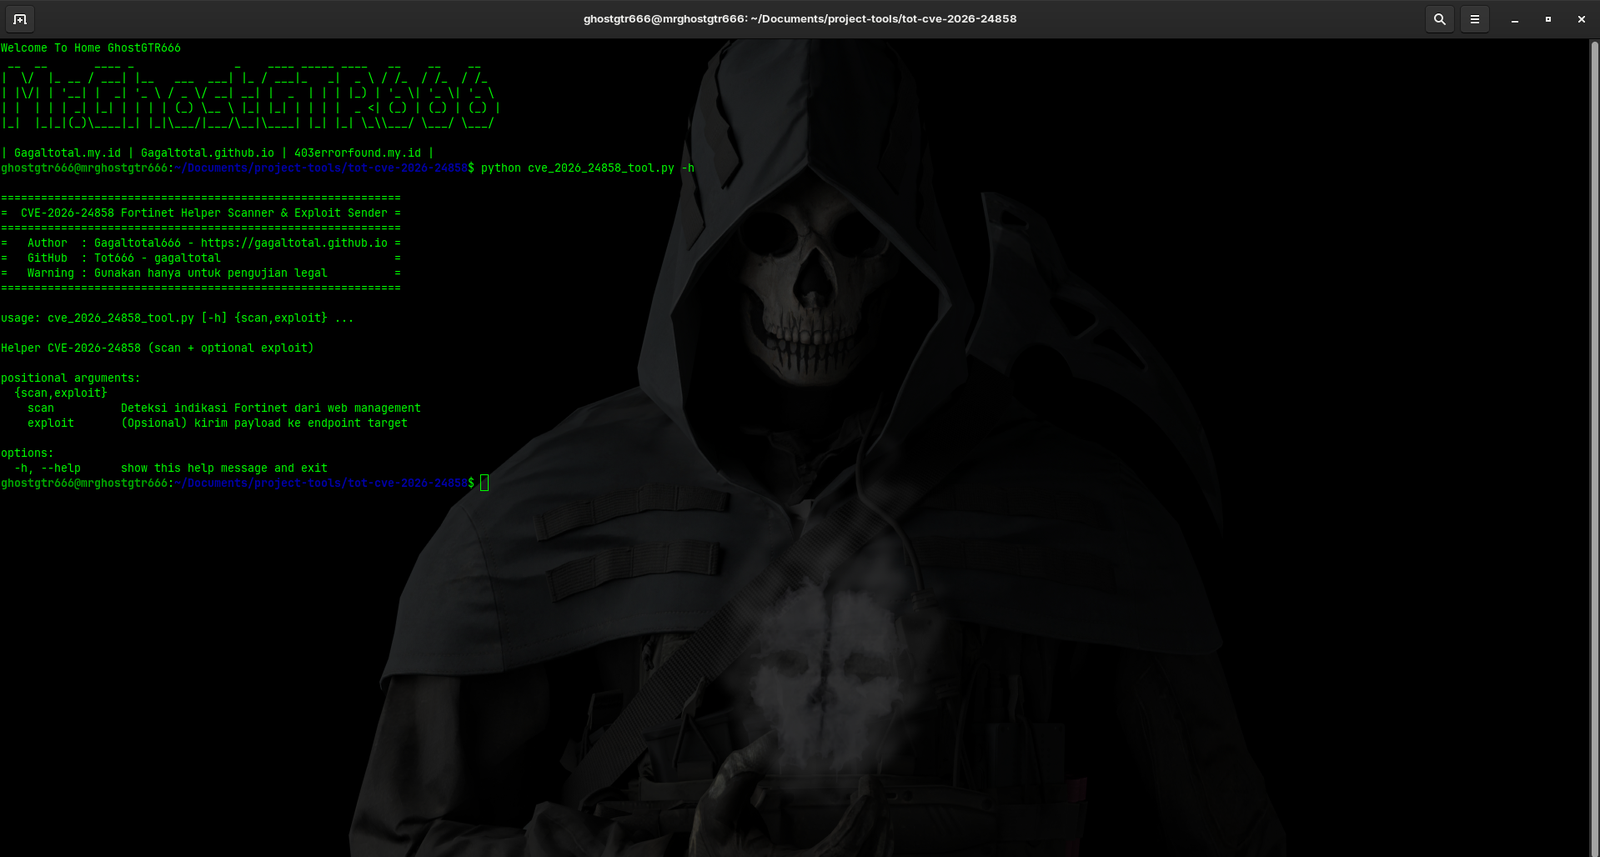
屏幕截图

使用示例:

  • 安装依赖:
root@kitploit:~
python3 -m pip install -r requirements.txt
  • 扫描目标(默认 HTTPS 端口 443):
root@kitploit:~
python3 cve_2026_24858_tool.py scan --target 192.168.2.3
  • 扫描目标(默认 HTTPS 端口 443)并输出详细日志:
root@kitploit:~
python3 cve_2026_24858_tool.py scan --target 192.168.2.3 --versbose
  • 发送载荷(需要 --enable-exploit 和载荷文件):
root@kitploit:~
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit

警告:

  • 仅可对您拥有或已获得书面授权测试的系统运行。
  • 漏洞利用发送器会将 --payload-file 中的原始字节 POST 到指定端点;该工具不会构造或凭空生成漏洞载荷。

其他选项:

  • --verbose:打印响应头和响应体片段(适用于扫描与利用)。
  • --dump-body:打印完整响应体(可能较大)。
  • --save-response <file>:将完整响应体保存到指定文件路径。

示例:将利用响应保存到文件,同时打印响应头:

root@kitploit:~
python3 cve_2026_24858_tool.py exploit --target 192.168.2.3 --endpoint /vuln/path \
  --payload-file ./payload.bin --enable-exploit --verbose --save-response ./resp.html
下载工具