Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2014-1266-poc — 针对iOS和OS X中Apple SSL/TLS验证漏洞(CVE-2014-1266)的概念验证利用,演示通过代理服务器进行HTTPS拦截。 | Kitploit
工具/GitHubGitHub/gabrielg/cve-2014-1266-poc
iOS安全漏洞分析漏洞利用Web应用程序漏洞利用渗透测试移动安全
GitHubgabrielg/cve-2014-1266-poc

CVE-2014-1266-poc

针对iOS和OS X中Apple SSL/TLS验证漏洞(CVE-2014-1266)的概念验证利用,演示通过代理服务器进行HTTPS拦截。

查看仓库
78141512年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

OS X/iOS SSL 漏洞概念验证

概述

此存储库包含一些Go代码,用于演示最近发现的iOS和OS X中的SSL验证漏洞。

  • Apple更新公告
  • Adam Langley 的分析文章

使用方法

$ git clone https://github.com/gabrielg/CVE-2014-1266-poc.git
$ cd CVE-2014-1266-poc
$ go build main.go
$ ./main

# In another terminal
$ cd CVE-2014-1266-poc
$ go run http_server.go

然后,在受影响的机器上设置代理,指向运行代理服务器的机器的8080端口。HTTPS请求将被拦截并重定向到HTTP服务器,该服务器监听代理建立连接的UNIX域套接字。
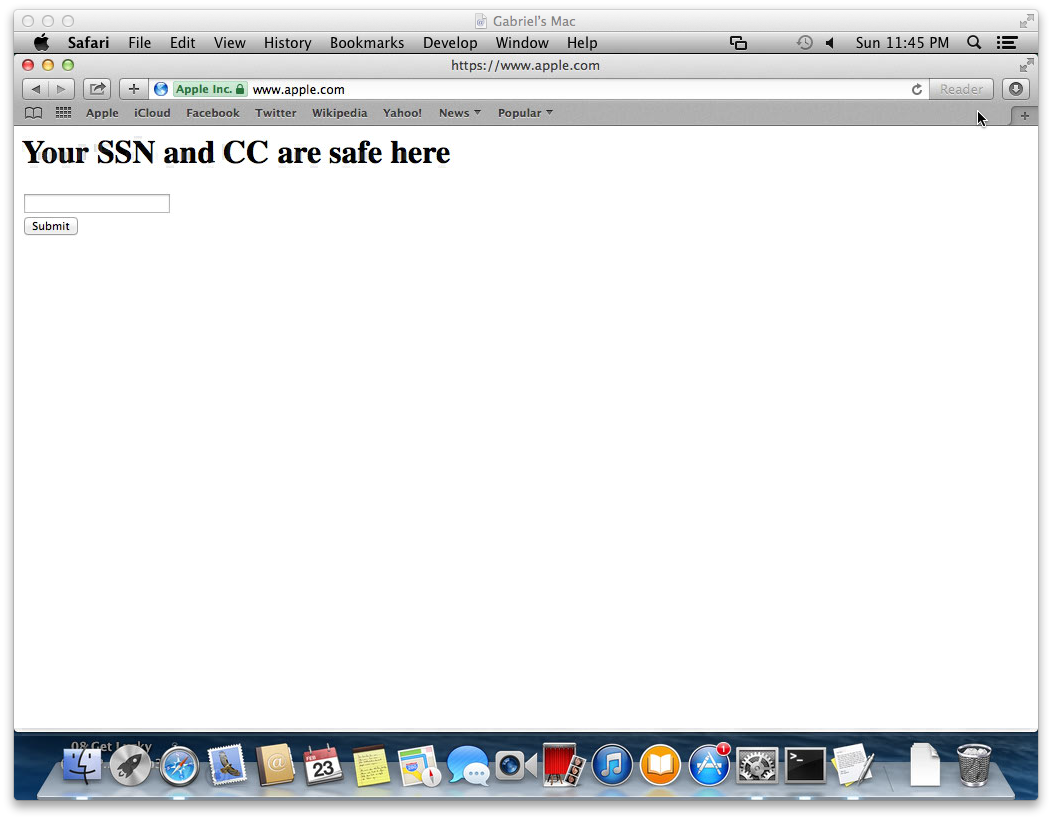
screenshot


在gironda.org上读点东西消磨时间。

下载工具