https://www.cvedetails.com/cve/CVE-2023-2640/
在同时携带 c914c0e27eb0 和 "UBUNTU: SAUCE: overlayfs: Skip permission checking for trusted.overlayfs.* xattrs" 的 Ubuntu 内核上,非特权用户可能在挂载的文件系统上设置特权扩展属性,导致这些属性在没有适当安全检查的情况下被设置到上层文件。
https://www.cvedetails.com/cve/CVE-2023-32629/
Ubuntu 内核 overlayfs 中的本地权限提升漏洞,ovl_copy_up_meta_inode_data 在调用 ovl_do_setxattr 时跳过了对 Ubuntu 内核的权限检查。
| 内核版本 | Ubuntu 发行版 |
|---|---|
| 6.2.0 | Ubuntu 23.04 (Lunar Lobster) / Ubuntu 22.04 LTS (Jammy Jellyfish) |
| 5.19.0 | Ubuntu 22.10 (Kinetic Kudu) / Ubuntu 22.04 LTS (Jammy Jellyfish) |
| 5.4.0 | Ubuntu 22.04 LTS (Local Fossa) / Ubuntu 18.04 LTS (Bionic Beaver) |
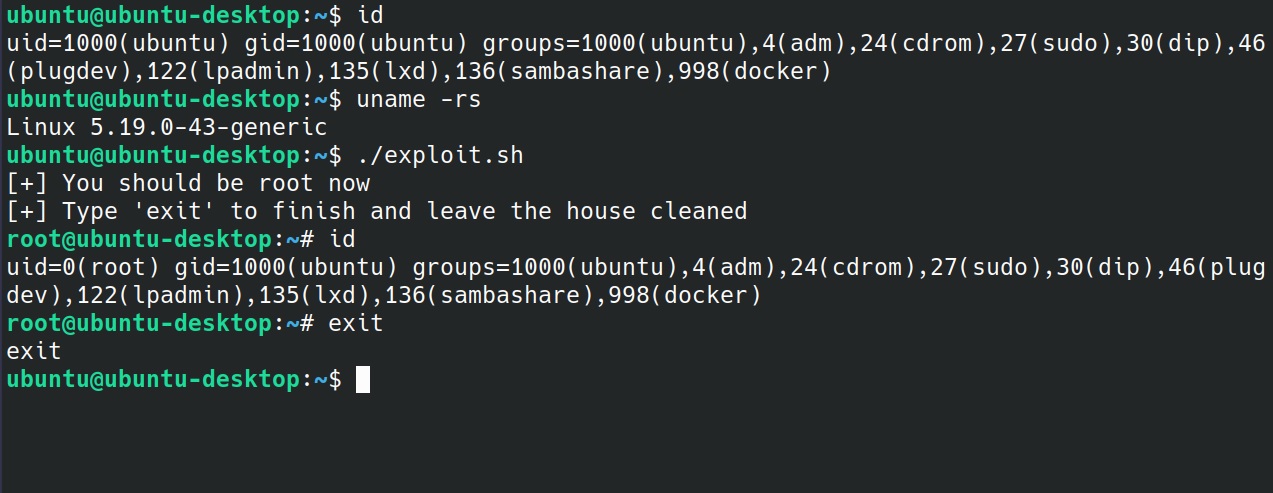
已在内核 5.19.0 和 6.2.0 上测试。
./exploit.sh
可随意使用或修改,不受时间和地点限制。