 furk4nyildiz/cve-2025-50754-poc
某个CMS平台中的存储型XSS漏洞导致远程代码执行 (CVE-2025-50754)

某基于PHP的CMS平台(版本5)的“报告”功能中存在存储型跨站脚本(XSS)漏洞。当管理员查看用户提交的报告时,恶意JavaScript会在管理面板上下文中执行。这使得攻击者能够劫持管理员会话,并利用内置的模板编辑器上传PHP Web Shell,最终在服务器上实现完全远程代码执行(RCE)。
攻击者通过公开的“报告”表单提交一个恶意的JavaScript载荷。当登录的管理员在后端查看此内容时,脚本会在管理员浏览器中执行,并窃取会话Cookie。
获取会话后,攻击者可访问管理界面,特别是模板编辑器。利用此功能,攻击者将PHP代码注入.tpl文件以建立持久性Web Shell,并在服务器上执行任意命令。
注意: 为防止滥用,本文未包含具体载荷或代码片段。强烈建议各类组织实施输入验证、会话强化以及对管理功能的访问控制。
通过模板编辑器上传自定义Web Shell(s.php)并执行操作系统级命令,已验证成功利用。以下经过脱敏处理的图片展示了通过Web Shell执行id; ls -la命令后的输出:
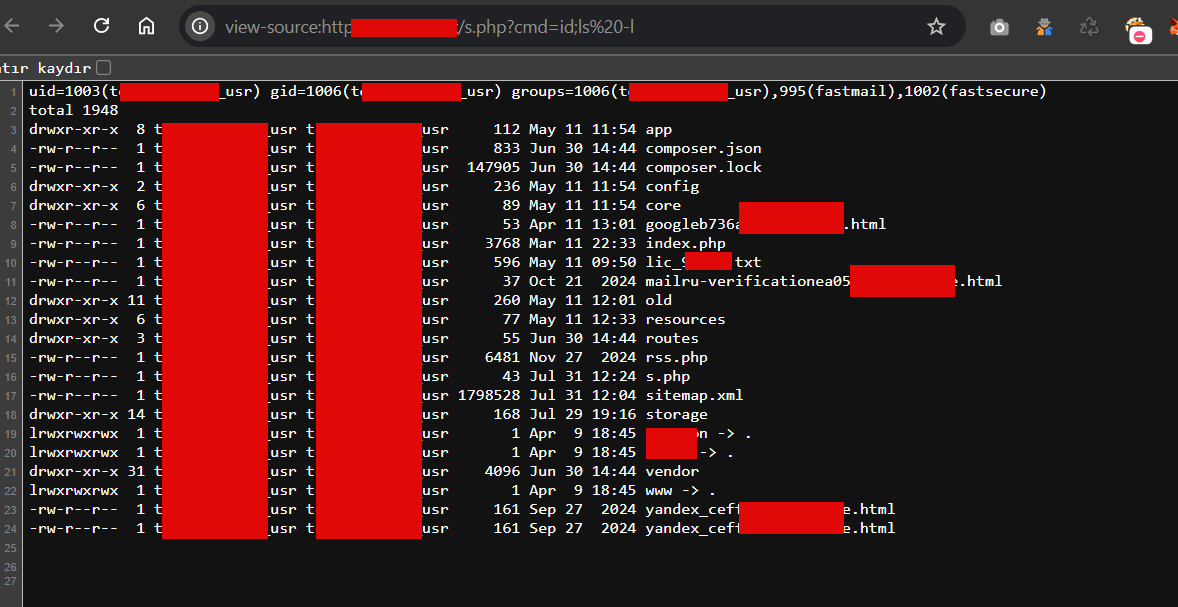
这表明攻击者能够在Web服务器用户权限下执行命令并访问文件系统内容。
uid=1003(t******_usr) gid=1006(t******_usr) groups=1006(t******_usr),995(fastmail),1002(fastsecure)
...
-rw-r--r-- 1 t******_usr t******_usr 6481 Nov 27 2024 rss.php
-rw-r--r-- 1 t******_usr t******_usr 64 Jul 31 12:24 s.php
截至发布时,官方尚未提供补丁。为降低风险:
由Furkan Yıldız和Baha Yılmaz报告
