 febinrev/slippy-book-exploit
CVE-2023-44451、CVE-2023-52076:影响包括 Mint、Kali、Parrot、Manjaro 等流行 Linux 发行版的 RCE 漏洞。EPUB 文件解析目录遍历远程代码执行

RCE 漏洞影响流行的 Linux 发行版,包括 Mint、Kali、Parrot、Manjaro 等。EPUB 文件解析目录遍历远程代码执行
在 Linux 的 MATE/ 和 Linux Mint 的默认文档查看器软件中发现了一个严重的路径遍历和任意文件写入漏洞,影响 Kali Linux、Parrot Security OS、Ubuntu-Mate、Linux Mint、Xubuntu 以及所有其他使用 MATE 或 Atril/Xreader 作为默认文档查看器的操作系统。
该漏洞存在于 Atril 文档查看器和 Xreader 文档查看器中,它们分别是 MATE 环境和 Linux Mint 的默认文档查看器。Atril 是 Kali Linux、Ubuntu-Mate、Parrot Security OS 和 Xubuntu 的默认文档阅读器,而 Xreader 是 Linux Mint 的默认文档阅读器。
该漏洞能够在文件系统上的任意位置写入任意文件,只要打开恶意文档的用户具有相应访问权限即可。唯一的限制是该漏洞无法被利用来覆盖现有文件,但这并不妨碍攻击者在目标系统上实现远程命令执行。
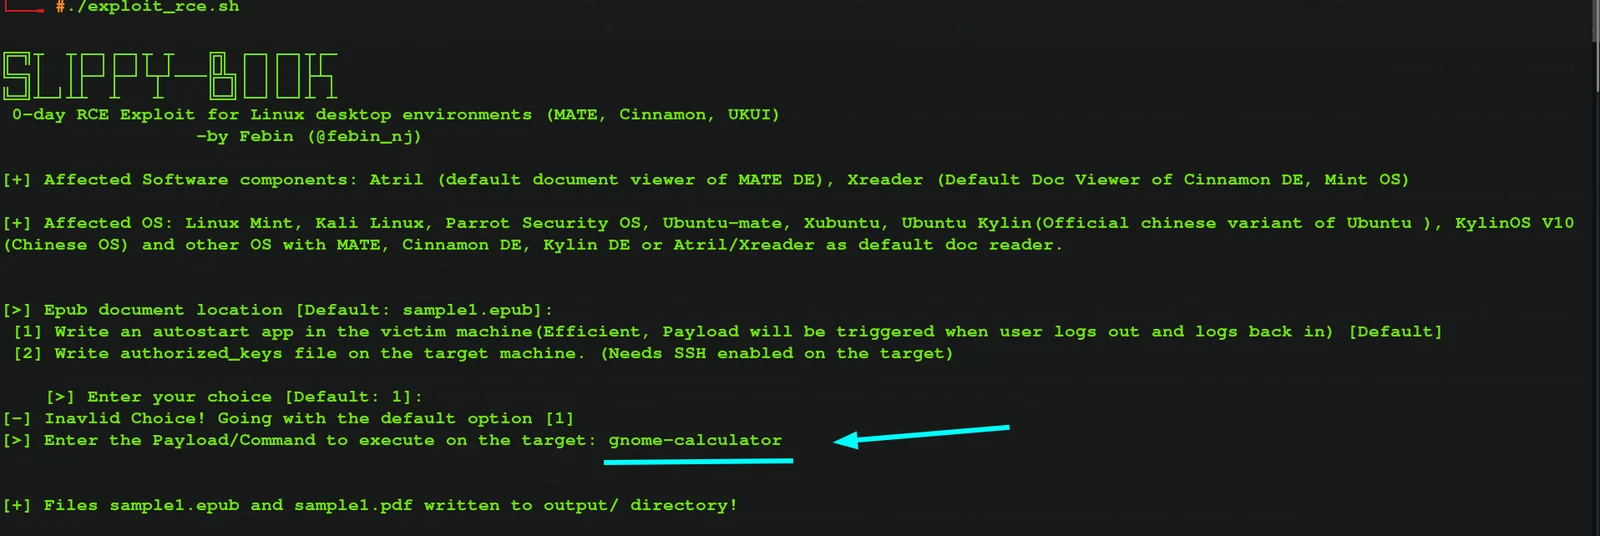
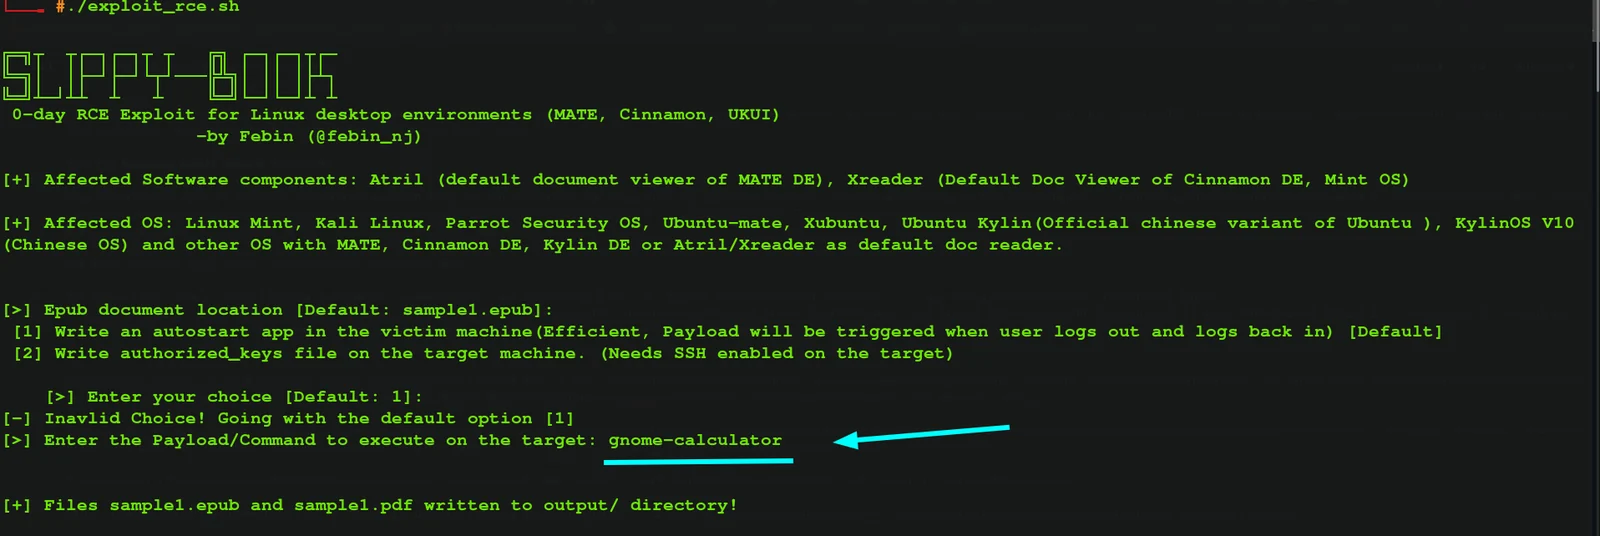
该漏洞无法被利用来覆盖现有文件,它只能在任何指定位置创建新文件,但这并不妨碍我们实现 RCE。我尝试利用该漏洞在 $HOME/.config/autostart 下写入一个 .desktop 条目,然后注销并重新登录,恶意 .desktop 条目被触发,我获得了远程命令执行权限。我还尝试在 .ssh/ 目录下放置一个 authorized_keys 文件,并通过 SSH 实现了 RCE。 注意:如果目录不存在,它会自动创建该目录。
谁知道 Ebook 格式?难道不是所有人都改用 PDF 了吗?
答案是否定的,EPUB 仍然是一种流行且强大的文档格式,但许多人更喜欢 PDF。他们中的大多数人都熟悉 PDF。所以,我试图最大化这个漏洞的影响。 我注意到的另一个有趣的事情是,当将 .epub 文档重命名为 something.pdf 时,易受攻击的文档查看器(Atril/Xreader)会尝试打开该 something.pdf 文件并将其作为 EPUB 文档读取,因为它负责读取 EPUB 和 PDF,同时还支持许多其他文档格式。换句话说,我们可以将精心构造的 something.epub 重命名为 something.pdf,然后将其发送给目标,从而在目标上实现 RCE。
所以一切都很顺利,我们可以创建一个漏洞利用程序,生成一对 epub/pdf 文件,在 /home//.config/autostart/ 目录下写入恶意的 .desktop 条目。但有一个小问题,成功利用此漏洞需要知道目标用户的用户名。如果我们不知道用户名怎么办?无法轻松实现 RCE?你能猜出用户名吗?需要尝试随机的常见用户名吗?看看我发现了什么……
经过进一步分析,我发现如果目标用户将恶意文档下载并打开在其主目录内的某个位置(例如 /Downloads/、/Documents/ 目录),我们可以使用 /proc/self/cwd 来访问用户的主目录。因此,我们可以仅通过使用 ../../../../../proc/self/cwd/../.config/autostart/exploit.desktop 这个 gadget 来利用路径遍历漏洞实现 RCE。
我已经为这个漏洞创建了一个完整可用的利用程序(exploit_rce.sh),以及一个用于写入和包含自定义文件以进行路径遍历的脚本(exploit_file_write.sh)。
注意:在 MATE 的 Atril 中,该漏洞尚未修复,开发人员正在修补该漏洞。因此,我添加了一个检测脚本(detect.sh),用于在打开恶意 EPUB 文档之前检测并清理它们。
https://github.com/febinrev/slippy-book-exploit/assets/52229330/6bbeb2e0-e4ec-4757-97af-721553ad6507
