# 本工具仅为企业测试漏洞使用,严禁他人使用本工具攻击
# 本工具仅为企业测试漏洞使用,严禁他人使用本工具攻击
# 本工具仅为企业测试漏洞使用,严禁他人使用本工具攻击
# [FAQ](https://github.com/f0ng/log4j2burpscanner/blob/main/FAQ-zh-CN.md)常见问题解答 有问题可以先到[FAQ](https://github.com/f0ng/log4j2burpscanner/blob/main/FAQ-zh-CN.md)里查找答案
# [FAQ](https://github.com/f0ng/log4j2burpscanner/blob/main/FAQ-zh-CN.md)常见问题解答 有问题可以先到[FAQ](https://github.com/f0ng/log4j2burpscanner/blob/main/FAQ-zh-CN.md)里查找答案
### 简体中文|[English](https://github.com/f0ng/log4j2burpscanner/blob/main/README.md)
## how to use? download the source code and compile it
### 默认dnslog选取 https://dns.xn--9tr.com/
# 0.21.0 更新
## 2022-12-9
1. 增加参数 `prefixparam`前缀可控,可输入如`%84$`,造成一些数据库组件解析错误,从而进行log4j2的报错触发
<img width="600" alt="image" src="https://assets.kitploit.com/production/public/readmes/25309/97c76bdd4a1115e7d53279d26d55ce9f6af75aa4c22cd59a2867f4fedbf2466f.png">
# 0.20.0更新
## 2022-11-22
1. 增加参数`suffixparam`,后缀可控,可输入如`${::-}/${::-}%20user`。默认值为`/%20user`,如果没有`/`,默认设置为`/%20user`
2. dns中查询的路径为全拼,不再为首字母拼(最长的记录为63字符,感觉不大可能有路径名超过63字符的,超过63字符的取前5位)
3. 删除`isusepointBypas`参数,更改为自定义
<img width="606" alt="image" src="https://assets.kitploit.com/production/public/readmes/25309/de1a1650139d3dfc1519c321b1a3a5d77f786bd067e51f0739d3bd6307e29ef9.png">
# 0.19.0
## 2022-05-02
优化dnslog轮询查询,主动扫描、被动扫描都会进行dnslog的轮询查询
<img width="758" alt="image" src="https://assets.kitploit.com/production/public/readmes/25309/f41b738a181d4bc6b857e9820ec551505f63846452fd637867e0f62404eafa7f.png">
# 0.18 更新
## 2021-12-25
1.Send to log4j2 Scanner使用jndi:的bypass payload进行测试,目前包含以下三种`j${::-n}di:`、 `jn${env::-}di:`、`j${sys:k5:-nD}${lower:i${web:k5:-:}}`
<img src="https://assets.kitploit.com/production/public/readmes/25309/04c4b6de824d6521d40143a89975c4f44ae35e7f33ad0cca5f2ac9e279c5b990.png" width="530" height="535" />
# 0.17更新
## 2021-12-19
1.增加被动扫描按钮控制`log4j2 Passive Scanner`,对单个数据包进行可控扫描,增加数据包右键按钮`Send to log4j2 Scanner`
<img src="https://assets.kitploit.com/production/public/readmes/25309/b28de6a1d365c37fae2014b1e2c22a3e55b9d6f55268be247fb20311c4d0e133.png" width="700" height="120" />
<img src="https://assets.kitploit.com/production/public/readmes/25309/5ee4bce03c30788c2324282dbc1c2b4add494a62289023311bfe9adb9c53aad5.png" width="600" height="200" />
2.更新优化payload参数,增加随机字符串,针对同一站点同一路由下进行区分;优化`%20`参数问题
3.识别`multipart/form-data`格式、`xml`格式请求包
修复了创建初始文件的参数问题
# 0.16更新
## 2021-12-15
1.增加UI页面,可以对一些需要测试的参数进行勾选即可进行测试
<img src="https://assets.kitploit.com/production/public/readmes/25309/0fed57707fd6131e9a84a3f452cc5fedd8417c8d14c538d2e15f8bfe9863f22f.png" width="650" height="350" />
<img src="https://assets.kitploit.com/production/public/readmes/25309/c8058b925d95ffe0a24cfc74a31571272596e20ea676802cc33420110401e8c5.png" width="600" height="280" />
2.自定义dnslog设置是否为ip参数(isip),针对内网没有域名只有ip检测的情况,感谢@Chinakentgao 师傅(注:此种测试没有参数点数字标识,没有host)
如没有其他好的内网ldap工具替代,可以联动木头师傅的工具,https://github.com/KpLi0rn/Log4j2Scan 【关注主页公众号(only security),回复Log4j2Scan获取下载地址】
<img src="https://assets.kitploit.com/production/public/readmes/25309/8098dbf3296c55c9b2d0da824df4393dc357b400499771318484540f00bf44e3.png" width="700" height="400" />
<img src="https://assets.kitploit.com/production/public/readmes/25309/7803446a8414ad030ba23f243168480b70f5e9c29c8623cc0fdd870b5cdb419c.png" width="800" height="200" />
设置如下:
<img src="https://assets.kitploit.com/production/public/readmes/25309/94045607bc2122bd6cf7cd4c8870f12dac578e71e6866d35ef3488b0749d3055.png" width="650" height="400" />
<img src="https://assets.kitploit.com/production/public/readmes/25309/fa508cbf0d63440df9055c36a6b40947928ca23504e50e639887b507c0b6519d.png" width="600" height="300" />
# 0.15更新
## 2021-12-14
1.增加dns、ldap、rmi可选,感谢@k-fire 、@Chinakentgao 师傅,默认为dns协议(dnsldaprmi=dns)
2.增加isContenttypeRefererOrigin参数与isAccept参数
isContenttypeRefererOrigin参数(针对Content-Type、Referer、Origin参数) 默认关闭
isAccept参数(针对Accept-Language、Accept、Accept-Encoding参数) 默认关闭
感谢@youyhyhyh 师傅
3.增加`jndi:`的绕过,jndiparam参数默认为`jndi:`(jndiparam=jndi:)这里需要提一点,如果更换为其他`jndi:`的绕过形式的话,会造成有些明明能检测出来漏洞的站点无法检测,慎用!
`jndi:`绕过的几种方式
https://twitter.com/ymzkei5/status/1469765165348704256
* jn${env::-}di:
* jn${date:}di${date:':'}
* j${k8s:k5:-ND}i${sd:k5:-:}
* j${main:\\k5:-Nd}i${spring:k5:-:}
* j${sys:k5:-nD}${lower:i${web:k5:-:}}
* j${::-nD}i${::-:}
* j${EnV:K5:-nD}i:
* j${loWer:Nd}i${uPper::}
4.将默认dnslog平台添加至白名单,感谢@yumusb 师傅
## 另外需要点击此按钮获取最新配置参数
<img src="https://assets.kitploit.com/production/public/readmes/25309/45394d749e25a14366b5a645ba5f2c77274f13f1fcbe3aec14077c375857fb28.png" width="600" height="300" />
<img src="https://assets.kitploit.com/production/public/readmes/25309/0ba2168dab554d8c4db28eb3588a612c569ab0aad02345b8c61a1bc06faf9578.png" width="700" height="300" />
1.add dnsorldap param ( dns 、 ldap 、rmi) default dns
2.add isContenttypeRefererOrigin param 、isAccept param
isContenttypeRefererOrigin param(whether test Content-Type、Referer、Origin)default off
isAccept param(whether test Accept-Language、Accept、Accept-Encoding)default off
3.add bypass `jndi:` ,but the effect is not good,use with caution
4.add `log.xn--9tr.com` to the white list
# 0.14更新
## 2021-12-13
1.绕过rc1,payload添加空格
2.对参数点进行更准确的定位,感谢@Chinakentgao 师傅提供的建议
3.增加 是否使用内网dnslog地址、内网dnslog地址、内网dnslog响应查看地址 三个参数,可以对内网log4j2漏洞点进行探测,感谢@Chinakentgao 师傅提供的建议
参数一:isprivatedns(是否使用私有dns平台)
参数二:privatednslogurl(内网dnslog地址)
参数三:privatednslogurl(私有dns平台的响应查看地址)
4.增加可控参数,目前增加三个参数
参数四:isuseUserAgenttokenXff(是否测试UA头、token、X-Forward-for头、X-Client-IP头)默认开启
参数五:isuseXfflists(是否用xff列表测试,包含其他标识IP头)默认关闭
参数六:isuseAllCookie(是否全部cookie都进行测试)默认开启
# 记得点击恢复默认配置获得最新dnslog配置参数
0x01 参数点更为精确
<img src="https://assets.kitploit.com/production/public/readmes/25309/778ec5b3b10f99faabe925ff25fc56dec7d9d55e7cf3a0683b321ad35f3340cf.png" width="700" height="600" />
0x02 内网dnslog、内网dnslog响应查看地址
由于我没有内网的dnslog地址,这里我以ceye.io来测试了
<img src="https://assets.kitploit.com/production/public/readmes/25309/31d43724cd966c60a9b0c97335acd75b4594bd332694700f85a665743cfb9fcb.png" width="600" height="200" />
只要确保 内网dnslog、内网dnslog响应查看地址 在内网中的网络连通性即可
<img src="https://assets.kitploit.com/production/public/readmes/25309/2b73e6790bd9c021d15c05602ea626d11babe51436126d7db2d0a4e9d9983bae.png" width="600" height="400" />
0x03 可控参数对payload位置进行自定义
<img src="https://assets.kitploit.com/production/public/readmes/25309/801e325760e8b330bb4bc5c57346b8480c47e294e54e155034410c7d0b8f71c1.png" width="600" height="450" />
修复主域名与子域名问题:
由于子域名存在漏洞,会导致主域名也报漏洞,0.14版本修复
# 0.13更新
1.增加请求头payload,感谢@小维师傅与@噗师傅
["X-Forwarded-For","X-Forwarded","Forwarded-For","Forwarded","X-Requested-With","X-Requested-With", "X-Forwarded-Host","X-remote-IP","X-remote-addr","True-Client-IP","X-Client-IP","Client-IP","X-Real-IP","Ali-CDN-Real-IP","Cdn-Src-Ip","Cdn-Real-Ip","CF-Connecting-IP","X-Cluster-Client-IP","WL-Proxy-Client-IP", "Proxy-Client-IP","Fastly-Client-Ip","True-Client-Ip","X-Originating-IP", "X-Host","X-Custom-IP-Authorization","X-original-host","If-Modified-Since"]
1.add request headers
["X-Forwarded-For","X-Forwarded","Forwarded-For","Forwarded","X-Requested-With","X-Requested-With", "X-Forwarded-Host","X-remote-IP","X-remote-addr","True-Client-IP","X-Client-IP","Client-IP","X-Real-IP","Ali-CDN-Real-IP","Cdn-Src-Ip","Cdn-Real-Ip","CF-Connecting-IP","X-Cluster-Client-IP","WL-Proxy-Client-IP", "Proxy-Client-IP","Fastly-Client-Ip","True-Client-Ip","X-Originating-IP", "X-Host","X-Custom-IP-Authorization","X-original-host","If-Modified-Since"]
# 0.12更新
1.增加body={"a":"1","b":"22222"}格式、body={"params":{"a":"1","b":"22222"}}格式识别发送payload
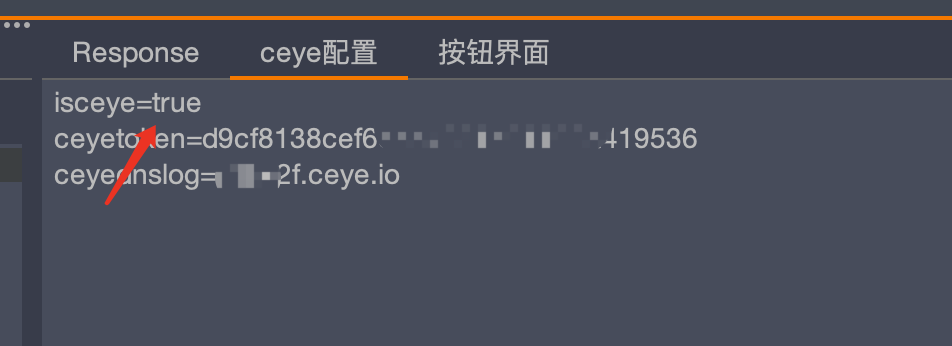
2.支持自定义dnslog,默认dns记录为log.xn--9tr.com,可以在配置处设置是否启用ceye、ceye token以及ceye地址。按钮在按钮界面,点击以后需要去插件加载页面查看是否保存成功,如果出现 "Save Success!" 则为保存成功。设置了isceye为true,则默认dnslog取消。(该更新是为了保证在log.xn--9tr.com网站挂了的情况下还可以进行漏洞探测,默认情况下还是log.xn--9tr.com网站)
3.payload处添加路径,更为精准定位漏洞点,如test.com/login存在漏洞,那么payload记录地址为test.com.login.dnslog

修复bug
windows下路径问题
1.add recognizable format (body={"a":"1","b":"22222"}、body={"params":{"a":"1","b":"22222"}})
2.add ceye.io api(https://ceye.io)
3.more accurate(hostName + path)
# log4j2burpscanner
CVE-2021-44228,log4j2 burp插件 Java版本,dnslog选取了非dnslog.cn域名
效果如下:
靶场的 (靶场比较慢,但是互联网资产是没问题的,原因应该在于靶场对于其他请求头的处理不好,或者请求头过大,导致靶场反应较慢,多等等即可)


试了两个SRC的站点

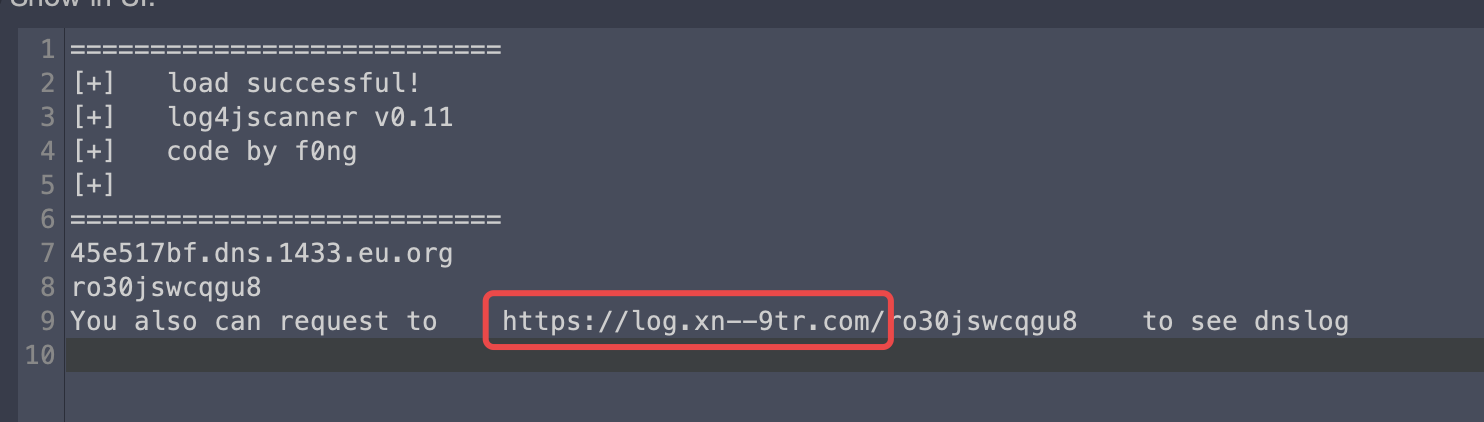
加载后,会给出一个url,访问就可以查看dns的记录,当然,插件本身自带检查dns记录,这里只起后续方便查看的作用
# 特点如下:
## 0x01 基于Cookie字段、XFF头字段、UA头字段发送payload
## 0x02 基于域名的唯一性,将host带入dnslog中
插件主要识别七种形式:
1.get请求,a=1&b=2&c=3
2.post请求,a=1&b=2&c=3
3.post请求,{“a”:”1”,”b”:”22222”}
4.post请求,a=1¶m={“a”:”1”,”b”:”22222”}
5.post请求,{"params":{"a":"1","b":"22222"}}
6.post请求,body={"a":"1","b":"22222"}
7.post请求,body={"params":{"a":"1","b":"22222"}}
# 注:
如果需要在repeater里进行测试
需要打开dashbord→Live passive crawl from Proxy and Repeater→勾选repeater
需要打开dashbord→Live audit from Proxy and Repeater→勾选repeater


# 免责声明
请勿将本项目技术或代码应用在恶意软件制作、软件著作权/知识产权盗取或不当牟利等非法用途中。实施上述行为或利用本项目对非自己著作权所有的程序进行数据嗅探将涉嫌违反《中华人民共和国刑法》第二百一十七条、第二百八十六条,《中华人民共和国网络安全法》《中华人民共和国计算机软件保护条例》等法律规定。本项目提及的技术仅可用于私人学习测试等合法场景中,任何不当利用该技术所造成的刑事、民事责任均与本项目作者无关。



