Windows 10 build 10586 上的 Tor 浏览器 9.0.7 存在信息泄露漏洞。这可能允许本地攻击者绕过预期的匿名功能,并获取有关本地用户访问过的洋葱服务的信息。即使在本地用户使用该产品数小时后,也可以通过分析 RAM 内存来实现这一点。发生这种情况是因为该产品未能正确释放内存。
Tor 浏览器 - 9.0.7
本地
信息泄露
https://www.sciencedirect.com/science/article/pii/S0167404821001358
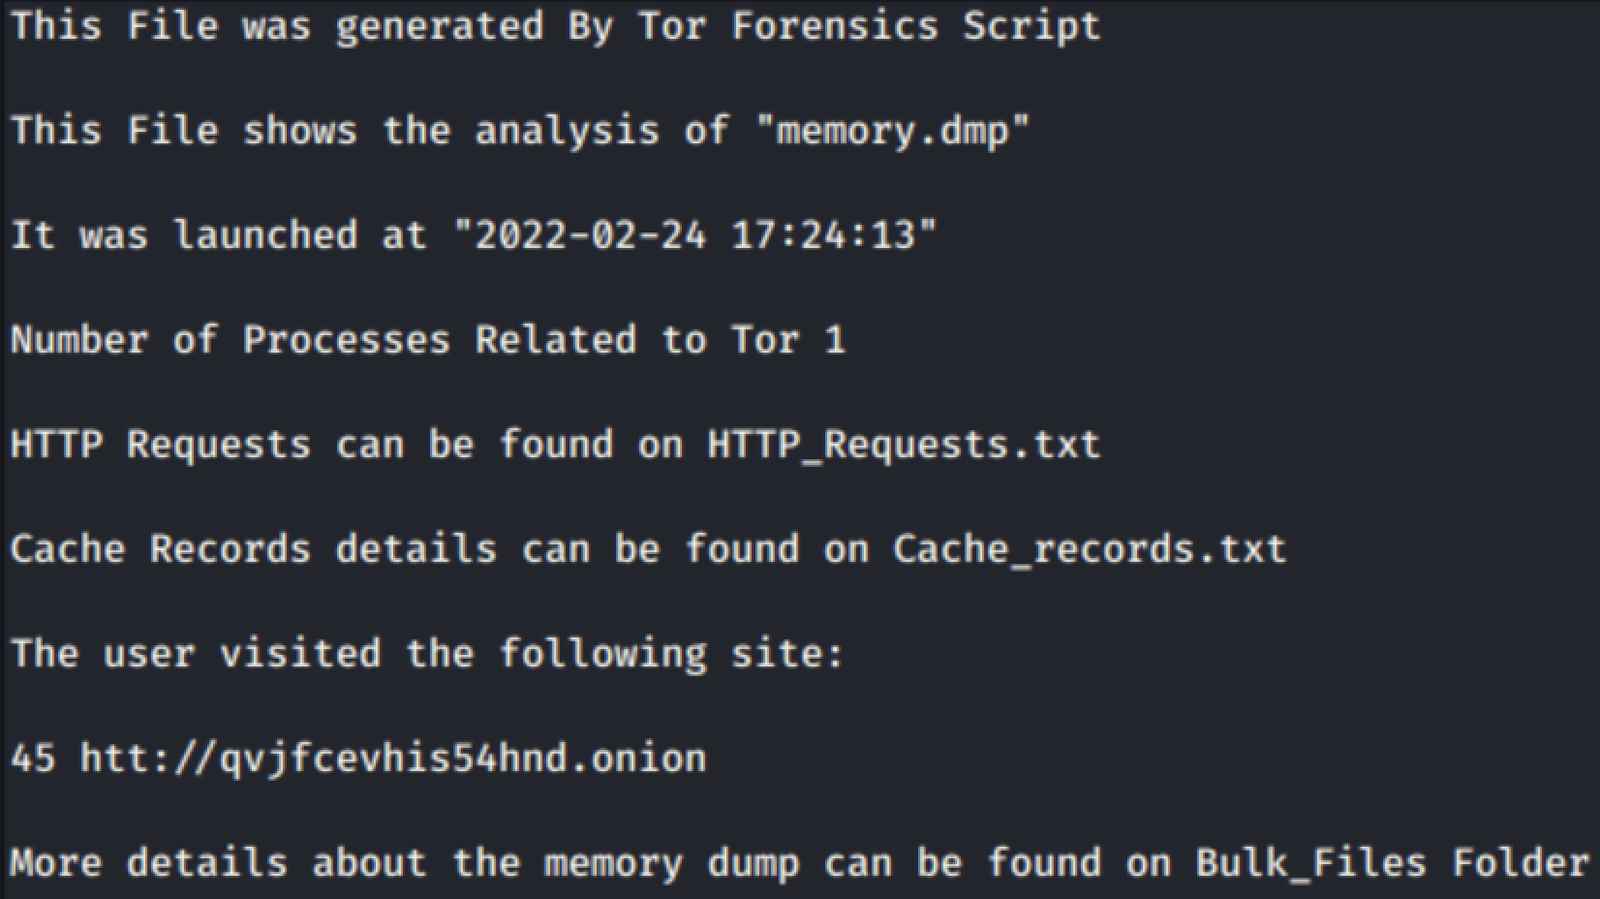
要使 PoC.sh 正常工作,需要授予对用户工作站的转储内存权限。即使在用户交互 10 小时后,它也能提供有关已访问网站的信息。 您可以在文件部分找到用于自动化查找已访问洋葱服务流程的 shell 脚本。下图显示了报告文件输出,其中指出了已访问的网站和附加信息:
Malak Alfosail