Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
ninjasworkout — 故意存在漏洞的 Node.js Web 应用程序,包含 19 个以上安全漏洞(XSS、SSRF、Prototype Pollution、RCE),用于实战渗透测试和安全培训。 | Kitploit
工具/GitHubGitHub/effortlessdevsec/ninjasworkout
漏洞扫描器Web安全渗透测试学习与教育实验室与实践
GitHubeffortlessdevsec/ninjasworkout

ninjasworkout

故意存在漏洞的 Node.js Web 应用程序,包含 19 个以上安全漏洞(XSS、SSRF、Prototype Pollution、RCE),用于实战渗透测试和安全培训。

查看仓库
9725172年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

Damn Vulnerable NodeJS Application

快速开始

Download the Repo => 

run npm i

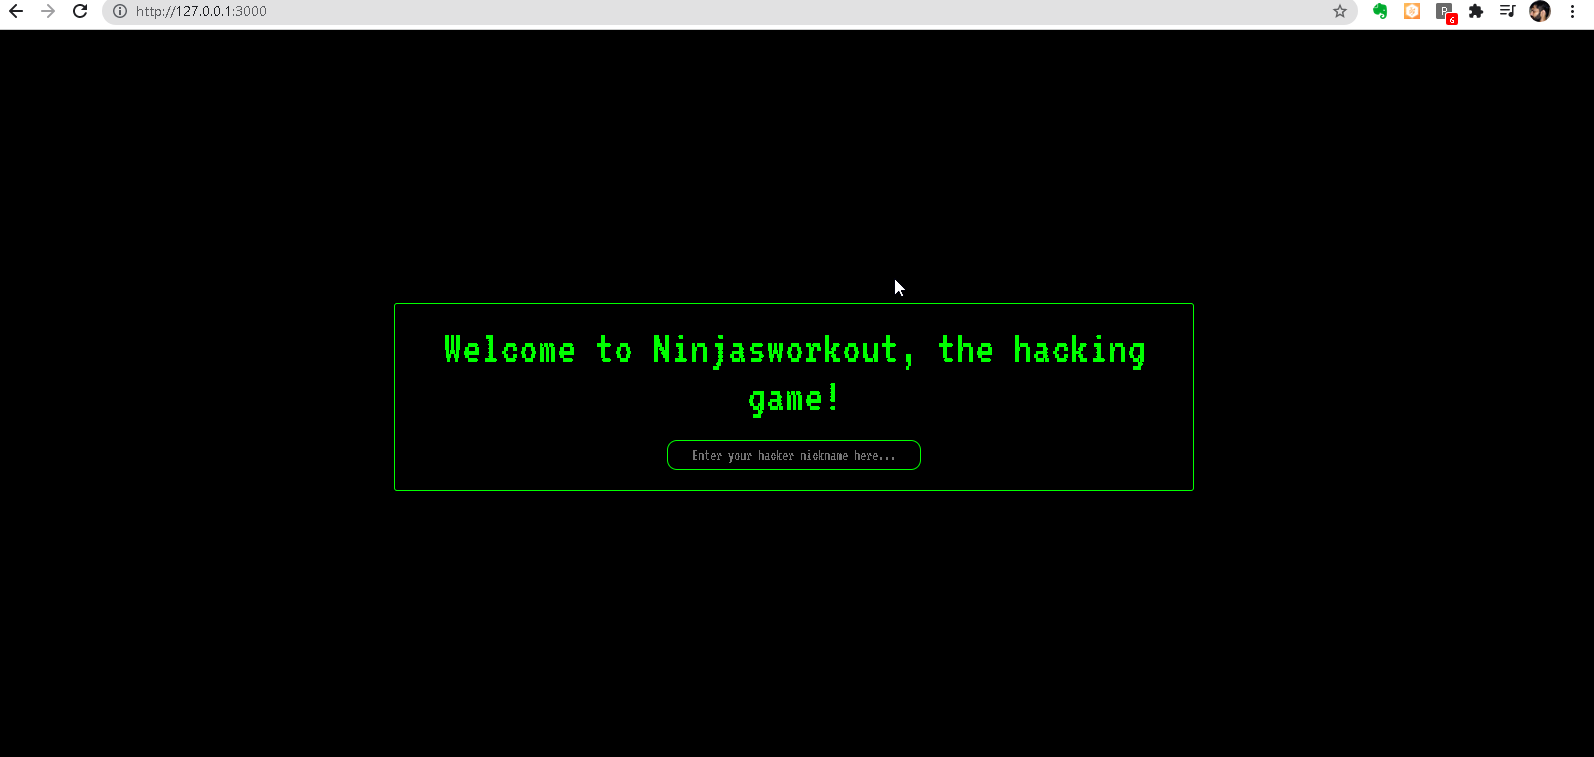
安装所有依赖后,运行应用程序

node app.js or nodemon app.js
image

已添加的漏洞

  • 原型污染 ✅1
  • No SQL注入 ✅2
  • 跨站脚本 ✅3
  • 访问控制失效 ✅4
  • 会话管理失效 ✅5
  • 正则表达式实现薄弱 ✅6
  • 竞争条件 ✅7
  • CSRF -跨站请求伪造 ✅8
  • 暴力破解保护薄弱 ✅9
  • 用户枚举 ✅10
  • 重置密码令牌在Referrer中泄露 ✅11
  • 重置密码漏洞 ✅12
  • 敏感数据暴露 ✅13
  • Unicode大小写映射冲突 ✅14
  • 文件上传 ✅15
  • SSRF ✅16
  • XXE
  • 开放重定向 ✅17
  • 目录遍历 ✅18
  • 不安全的反序列化 => 远程代码执行 ✅19
  • 服务器端模板注入 🚶‍♂️🚶‍♂️🚶‍
  • 时序攻击 🚶‍♂️🚶‍♂️🚶‍

⚠️⚠️ 重置密码模块将无法工作!!您必须在 utils=>sendmail.js 中配置 SMTP!!⚠️⚠️

待办

  • 改进用户界面
  • 每周添加新的漏洞
  • 添加所有漏洞的文档

问题

如果发现应用程序中的bug,请随时在github上创建一个issues。

贡献

欢迎随时创建拉取请求进行贡献。

下载工具
