Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2026-24061---telnetd — 绕过 Telnet 身份验证,进而获取 root 访问权限 | Kitploit
工具/GitHubGitHub/duy-31/cve-2026-24061---telnetd
漏洞扫描器漏洞利用网络安全渗透测试远程访问工具
GitHubduy-31/cve-2026-24061---telnetd

CVE-2026-24061---telnetd

绕过 Telnet 身份验证,进而获取 root 访问权限

查看仓库
2147个月前尚未审核

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2026-24061 – telnetd

🔥 描述

CVE-2026-24061 是一个影响某些 telnetd 实现的关键漏洞,允许 绕过身份验证 并在 无需有效凭据 的情况下远程获取 root shell。

本仓库提供了一个 概念验证(PoC),用于检测易受攻击的系统。


⚠️ 影响

  • 绕过身份验证
  • 未授权的 root 访问
  • 远程利用
  • 系统完全沦陷

🎯 可能受影响的系统

  • 路由器 / 调制解调器
  • IoT 设备
  • 嵌入式固件
  • 暴露 telnetd 的系统
  • 过时或配置不当的环境

🛠 内容

  • 快速 Python 脚本(原始 socket)
  • 支持按 IP 列表扫描
  • 无外部依赖
  • 消息和注释为法语

🔧 参数和选项

该脚本接受多个命令行选项,可用于扫描单个目标或包含多个目标的文件。

🎯 主要选项(必填)

选项描述
-c, --cible要分析的 IP 地址或主机名
-l, --liste包含目标列表的文件

⚙️ 附加选项


▶️ 使用方法

⚠️ 仅对您拥有明确授权的系统使用此脚本。

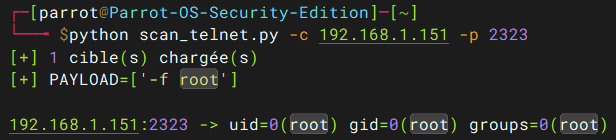
🎯 单个目标

root@kitploit:~
python3 scan_telnet.py -c 192.168.1.1
image

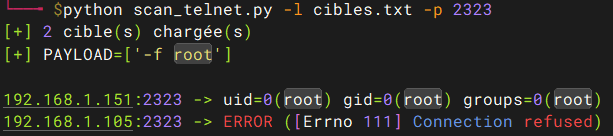
📋 扫描目标列表

root@kitploit:~
python3 scan_telnet.py -l cibles.txt
image

🔁 返回代码

  • 0 → 至少有一个目标存在漏洞
  • 1 → 未检测到漏洞
下载工具
选项默认值描述
-p, --port23要测试的 Telnet 端口
-d, --delai5网络超时(秒)
-u, --user-f root默认加载 "-f root"