
本文探讨了加密货币存储领域安全威胁的演变,重点关注用于泄露保护数字钱包的私钥和助记词的现代方法。现代加密货币生态系统面临着日益增长的网络攻击威胁,这些攻击旨在窃取作为数字钱包安全基础的私钥和助记词。攻击的复杂性和精密程度逐年提升,不仅利用软件漏洞,还利用现代移动设备的硬件漏洞。除了剪贴板劫持、键盘记录、二维码欺骗以及利用 BIP32/BIP39 钱包实现中的漏洞等传统威胁外,研究人员越来越多地发现窃取智能手机上存储的加密数据的新方法。
2025 年 10 月初,卡内基梅隆大学和几所美国大学的研究人员公布了一项研究成果,在科学界和密码学界引起了轰动。他们在 Android 操作系统中发现了一个严重漏洞,命名为“Pixnapping”,并注册为标识符 CVE-2025-48561。该漏洞允许攻击者逐步重建 Android 设备的屏幕内容,从而提取敏感的视觉信息,包括私钥、助记词,以及来自 Google Authenticator 等应用的一次性 2FA 认证代码。
研究人员发现的这一威胁依赖于 Android 软件与硬件层之间的深度交互——从系统 API 到 GPU 的图形压缩引擎。Pixnapping 结合了 GPU.zip 侧信道技术与 Android Intents 和窗口模糊 API 的合法使用,能够隐蔽地逐像素重建屏幕内容。这种方法将标准智能手机变成了潜在泄露用于管理数字资产(包括比特币 (BTC)、以太坊 (ETH)、莱特币 (LTC)、XRP 和其他加密货币)的关键信息的来源。
危险之处在于,用户无需授予攻击者任何权限——恶意应用可以在后台运行,对 Android 安全系统保持不可见。因此,攻击者可以在钱包备份或提现期间获得助记词的视觉访问权限,这实际上等同于完全控制受害者的加密资产。
此类威胁的组合——从 Pixnapping 攻击到通过 Rowhammer、Spectre、Meltdown 及相关侧信道方法造成的硬件泄露——凸显了在移动操作系统与金融技术交汇处重新思考安全策略的必要性。每一个像 CVE-2025-48561 这样的新漏洞都表明,移动访问加密货币的便利性与确保基础密码安全之间的平衡是多么脆弱。
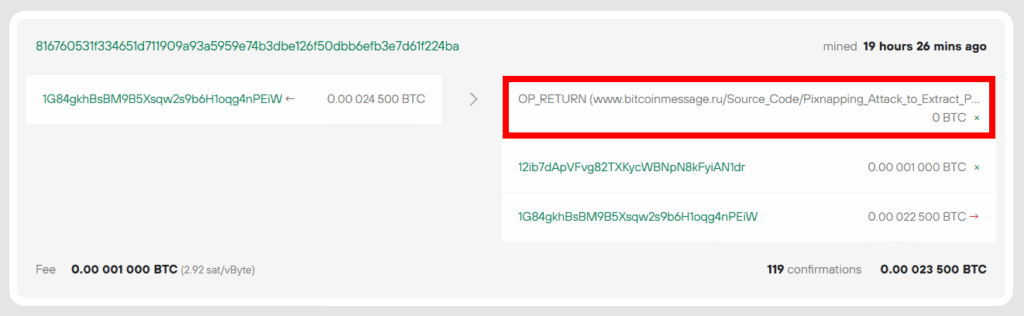
解码后的交易 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba 代表了研究工作的文档化证据,记录在比特币区块链的不可变账本中。对 RawTX 的结构分析揭示了比特币版本 1 交易的经典架构,其中包含一个关键元素—— OP_RETURN 字段,其中嵌入了指向 Pixnapping 攻击研究内容的 URL。
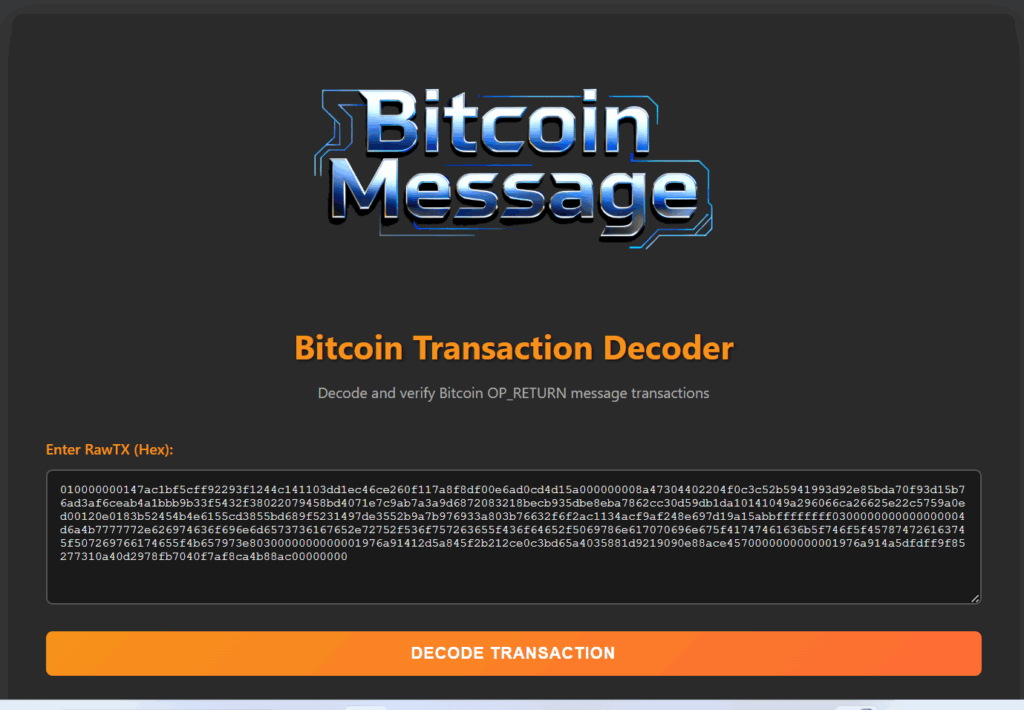
https://github.com/zoeir/Bitcoin-Message-Transaction
交易结构分解:
该交易使用来自前一笔交易的单一输入 (UTXO),并创建三个输出:第一个输出值为零,包含 OP_RETURN 消息(77 字节数据);第二个输出将 1000 聪 (0.00001 BTC) 转移到接收地址 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr ;第三个输出将 22,500 聪的找零返回给发送地址 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW 。交易费用为 1000 聪,这确保了网络矿工的优先处理。
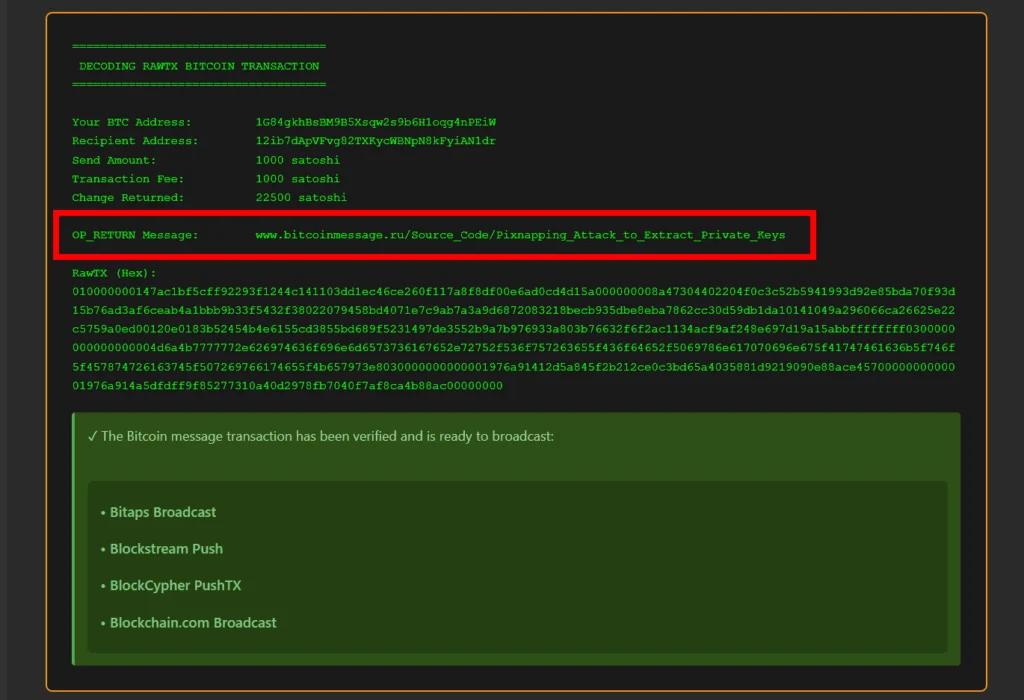
010000000147ac1bf5cff92293f1244c141103dd1ec46ce260f117a8f8df00e6ad0cd4d15a000000008a47304402204f0c3c52b5941993d92e85bda70f93d15b76ad3af6ceab4a1bbb9b33f5432f38022079458bd4071e7c9ab7a3a9d6872083218becb935dbe8eba7862cc30d59db1da10141049a296066ca26625e22c5759a0ed00120e0183b52454b4e6155cd3855bd689f5231497de3552b9a7b976933a803b76632f6f2ac1134acf9af248e697d19a15abbffffffff0300000000000000004d6a4b7777772e626974636f696e6d6573736167652e72752f536f757263655f436f64652f5069786e617070696e675f41747461636b5f746f5f457874726163745f507269766174655f4b657973e8030000000000001976a91412d5a845f2b212ce0c3bd65a4035881d9219090e88ace4570000000000001976a914a5dfdff9f85277310a40d2978fb7040f7af8ca4b88ac00000000
加密签名与认证:
138 字节的 ScriptSig 字段包含基于 secp256k1 曲线的 ECDSA 签名,确认了发送方私钥的所有权。这验证了交易的合法性,并防止未经授权的支出。OP_RETURN 中解码的消息: ” www.bitcoinmessage.ru/Source_Code/Pixnapping_Attack_to_Extract_Private_Keys “ 作为区块链上的永久标记,将该交易与针对这一严重漏洞的科学研究联系起来。
www.bitcoinmessage.ru/Source_Code/Pixnapping_Attack_to_Extract_Private_KeysCVE-2025-48561 是一个高严重性的严重漏洞,由加州大学伯克利分校、加州大学圣迭戈分校、华盛顿大学和卡内基梅隆大学的研究团队于 2025 年 2 月发现。Pixnapping 攻击展示了 Android 安全模型的根本性破坏,允许任意应用在无需任何特殊权限的情况下,对其他应用的视觉内容进行逐位重建。