Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
Digital-Signature-Forgery-Attack — CVE-2025-29774漏洞与SIGHASH_SINGLE缺陷如何通过伪造RawTX威胁多重签名钱包的操作方法 | Kitploit
工具/GitHubGitHub/demining/digital-signature-forgery-attack
漏洞分析漏洞利用密码学CTF学习与教育精选资源
GitHubdemining/digital-signature-forgery-attack

Digital-Signature-Forgery-Attack

CVE-2025-29774漏洞与SIGHASH_SINGLE缺陷如何通过伪造RawTX威胁多重签名钱包的操作方法

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
查看仓库
网站
481年前尚未审核
分享
数字签名伪造攻击:CVE-2025-29774 漏洞与 SIGHASH_SINGLE 错误如何通过虚假 RawTX 威胁多重签名钱包操作方法

在本文中,我们将探讨数字签名伪造攻击(Digital Signature Forgery Attack)的密码学原理,其后果对比特币网络中的交易安全构成威胁,因为数字签名用于确认加密货币转账的所有权和授权。我们将根据现代研究和已识别的漏洞,分析此类攻击对比特币的影响示例。

数字签名伪造攻击(Digital Signature Forgery Attack)是指攻击者试图创建一个被比特币网络视为有效的虚假 ECDSA 数字签名。这种攻击允许在不知道所有者私钥的情况下授权交易,从而危及 BTC 币持有者加密钱包中资金的安全。


  • 教程:https://youtu.be/qbu1m_C1wyA
  • 教程:https://cryptodeeptech.ru/digital-signature-forgery-attack
  • 教程:https://dzen.ru/video/watch/68801dfc0c886621f7c1a0db
  • Google Colab:https://colab.research.google.com/drive/1TKrJ0bKsNgc72H9UvzpCnh2YPmRsyPdW

在密码学中,数字签名用于确认消息或交易的真实性。签名伪造意味着可以创建一个被系统视为有效的“RawTX”对,尽管实际上它并非由私钥持有者创建。这为欺诈、资金盗窃以及破坏区块链完整性打开了大门。数字签名伪造攻击(DSFA)作为一种密码学攻击,在软件组件中实现,这些组件使用 xml-crypto 库在 Node.js 平台上验证 XML 文档的签名。

数字签名伪造攻击:CVE-2025-29774 漏洞与 SIGHASH_SINGLE 错误如何通过虚假 RawTX 威胁多重签名钱包操作方法

https://youtu.be/qbu1m_C1wyA


首先,这涉及到企业集成解决方案、云服务和单点登录系统,例如 IBM App Connect Enterprise Certified Container 以及其他依赖 xml-crypto 进行 SAML 认证和授权的应用程序。硬件漏洞不与特定物理设备相关,而是在使用易受攻击库的软件产品中实现。

漏洞 CVE-2025-29774 和 CVE-2025-29775,称为数字签名伪造攻击,在  xml-crypto 软件库中实现,该库是一个用于在 Node.js 平台上对 XML 文档进行数字签名和加密的库。
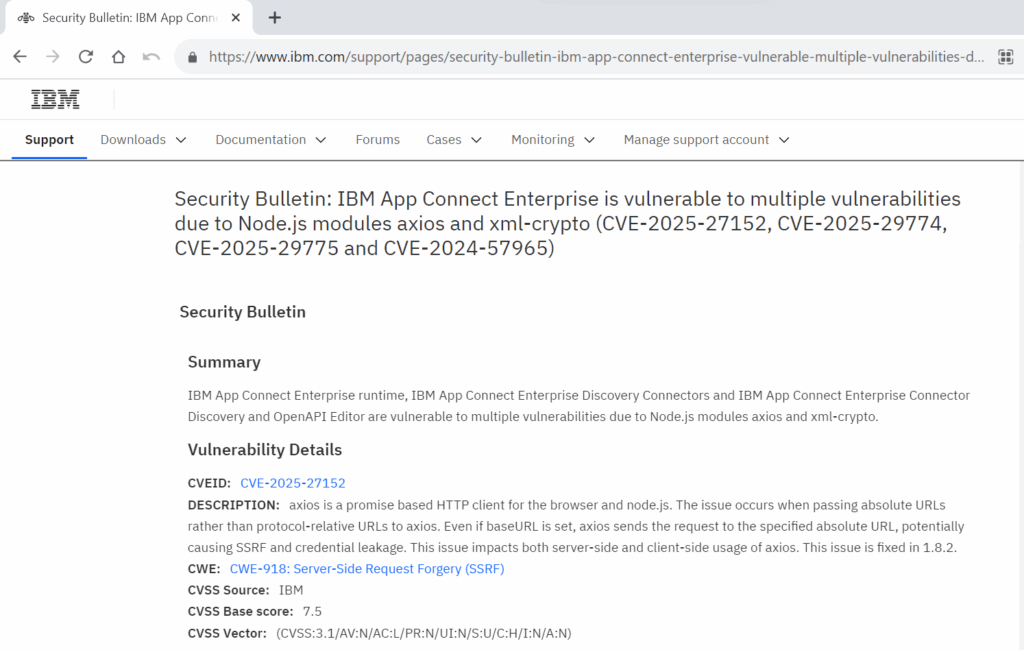

数字签名伪造攻击:CVE-2025-29774 漏洞与 SIGHASH_SINGLE 错误如何通过虚假 RawTX 威胁多重签名钱包操作方法安全公告:IBM App Connect Enterprise Certified Container 操作数易受 XML 数据签名验证绕过漏洞影响 [CVE-2025-29774] [CVE-2025-29775]
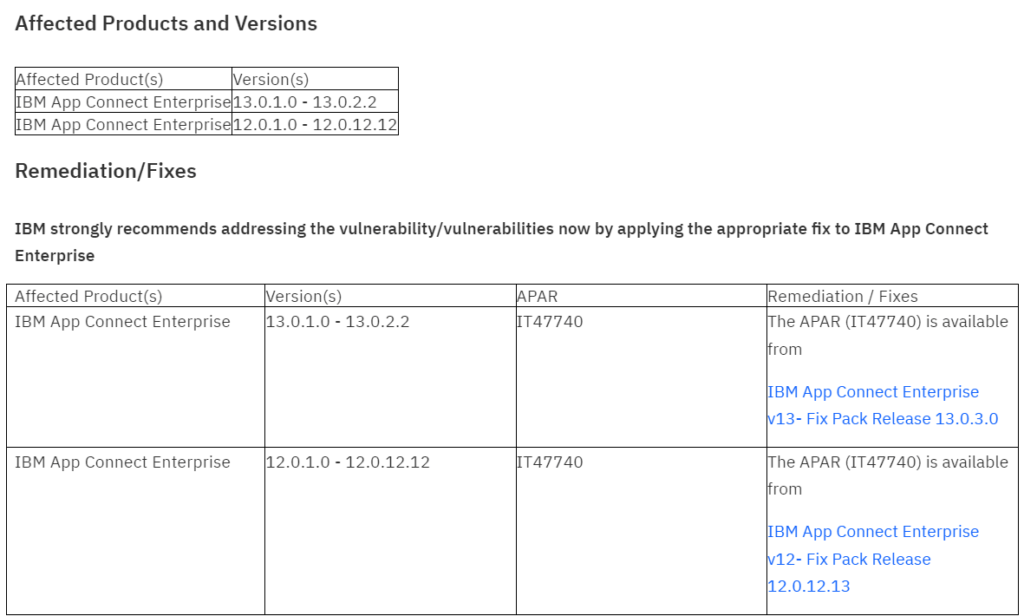
  • IBM App Connect Enterprise Certified Container  是一种数据集成和处理软件,使用 xml-crypto 验证 XML 文档签名。这些漏洞允许绕过数字签名验证,从而导致能够伪造和修改签名消息,包括用于认证和授权的 SAML 响应。
  • 使用 Node.js 和 xml-crypto 库的系统和应用程序  ,用于验证签名的 XML 消息,特别是在 SAML 认证上下文中(例如,企业门户、单点登录系统、云服务)。该漏洞允许攻击者修改有效的签名 XML 消息,使其通过签名验证,从而导致认证和授权绕过、权限提升以及凭据伪造。

数字签名伪造攻击:CVE-2025-29774 漏洞与 SIGHASH_SINGLE 错误如何通过虚假 RawTX 威胁多重签名钱包操作方法CVE-2025-29774 和 CVE-2025-29775(SAMLStorm)的披露。
  • 这些漏洞与 xml-crypto 中不正确的密码签名验证有关,特别是对 DigestValue 节点的处理,攻击者可以在不破坏签名验证的情况下插入 XML 注释。
  • 这允许修改签名 XML 文档中的关键标识和访问控制属性,从而能够在不需要凭据或访问权限的情况下绕过安全机制。

因此,此代码实现了各种方案(RSA 与不同 SHA 哈希以及 HMAC-SHA1)的密码签名和签名验证算法,使其能够集成到需要数据数字签名的系统中。


signature-algorithms.ts 代码中的严重漏洞

数字签名伪造攻击:CVE-2025-29774 漏洞与 SIGHASH_SINGLE 错误如何通过虚假 RawTX 威胁多重签名钱包操作方法

signature-algorithms.ts 代码用于安全地创建和验证数字签名,确保数据的真实性和完整性。ECDSA 签名使用私钥提供作者验证,而 HMAC 使用密钥提供完整性和真实性验证。所使用的算法符合 XML 数字签名标准(算法 URI 指向 W3C 规范)。


因此, signature-algorithms.ts 代码实现了各种方案(ECDSA、RSA 与不同 SHA 哈希以及 HMAC-SHA1)的密码签名和签名验证算法,使其能够集成到需要数据数字签名的系统中。


基本功能

  • 每个类实现一个接口  SignatureAlgorithm 并提供以下方法:
    • 创建签名  ( getSignature):接受签名数据和私钥,返回 base64 格式的数字签名。
    • 验证签名  ( verifySignature):接受输入、公钥和签名,返回布尔值指示签名是否正确。
    • 获取算法名称  ( getAlgorithmName):返回标识所用签名算法的 URI。

支持的算法

  • RsaSha1  – 使用 RSA 和 SHA-1 哈希函数签名。
  • RsaSha256  – 使用 RSA 和 SHA-256 签名。
  • RsaSha512  – 使用 RSA 和 SHA-512 签名。
  • HmacSha1  – 使用基于 SHA-1 的 HMAC 签名。
下载工具