demining/bluetooth-attacks-cve-2025-27840
比特币密码分析:CVE-2025-27840 漏洞存在于 ESP32 微控制器中,通过 Wi-Fi 和蓝牙将使数十亿 IoT 设备面临风险

本文讨论了攻击者如何通过模块更新引入隐藏的漏洞列表,从而导致 ESP32 设备被入侵并获取未授权的私钥访问权限,影响了数十亿使用该微控制器的设备。关键问题之一是在 ESP32 架构中发现的 CVE-2025-27840 漏洞。为确保比特币网络的安全性,我们识别了以下漏洞:由于函数 has_invalid_privkey 中缺少下限检查而可能使用无效私钥的可能性;函数 electrum_sig_hash 中因与 BIP-137 不兼容导致的交易签名伪造漏洞;密钥生成函数 random_key 中的弱 PRNG 问题,使加密货币钱包的个人私钥变得可预测;函数 multiply 中缺少对 ECC 曲线点的验证,可能导致无效曲线攻击;函数 ecdsa_raw_sign 中在恢复 Y 坐标时的漏洞,可能导致公钥替换;以及 bin_ripemd160 中与弃用哈希 API 相关的漏洞。
2025 年 3 月初,Tarlogic Security 在 ESP32 微控制器中发现了一个漏洞,该微控制器广泛用于通过 WiFi 和蓝牙连接设备。此漏洞编号为 CVE-2025-27840。攻击者可以通过将 ESP32 芯片作为对运行在比特币和以太坊等流行加密货币网络上的设备进行密码学攻击的切入点,来未授权访问比特币钱包数据。此问题影响数百万使用该微控制器的 IoT 设备。利用此漏洞,攻击者可以伪装成合法用户进行攻击,并永久感染易受攻击的设备。这威胁到了基于 ESP32 微控制器的 IoT 设备的安全,并可能导致比特币钱包私钥被盗。
ESP32 是一种广泛用于 IoT 设备的微控制器,用于提供 Wi-Fi 和蓝牙连接。攻击者可以使用各种方法通过 ESP32 获取比特币钱包私钥数据。
与 ESP32 微控制器相关的安全威胁可能导致比特币钱包私钥被盗。主要问题包括后门和漏洞的存在。利用此类漏洞,他们可以操纵内存、伪造 MAC 地址并注入恶意代码,这造成了严重的安全风险。
攻击者可以通过利用蓝牙和 Wi-Fi 连接中的漏洞来攻击带有 ESP32 微控制器的 IoT 设备,这些设备可能成为攻击其他与比特币相关网络设备的工具,并窃取包括比特币钱包私钥在内的机密信息。
攻击者可以更新模块并向代码中引入各种漏洞列表,包括:
has_invalid_privkey 中的漏洞,可用于获取私钥。electrum_sig_hash 中的漏洞,允许伪造比特币交易签名。random_key 中的漏洞,与弱伪随机数生成器(非确定性 PRNG)相关。multiply 中的漏洞,缺少对 ECC 曲线点的检查。ecdsa_raw_sign 和 bin_ripemd160 中的漏洞。这些漏洞可用于向 ESP32 设备注入虚假更新,使攻击者获得对系统的低级访问权限。这将使他们能够绕过代码审计控制并获取私钥。目前,由于其架构中单个组件的隐藏特性(编号为 CVE-2025-27840),数十亿设备可能易受攻击。
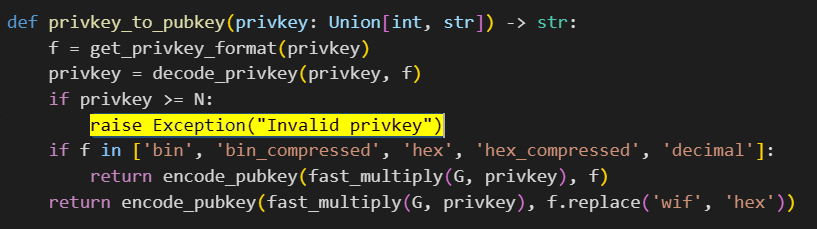
has_invalid_privkey 中用于获取私钥的漏洞此漏洞存在于比特币的私钥验证代码中,由于缺少下限检查,允许使用无效密钥(小于或等于 0)。这可能导致资金损失。修复方法是添加检查以确保私钥大于 0。该代码仅供演示目的。
此错误允许使用无效的私钥,这可能导致严重问题,包括资金损失。
要修复此问题,您需要添加检查以确保私钥大于 0。
想象一下有人试图“破解”比特币网络。他们发现了用于访问加密货币的私钥验证中的一个弱点。
问题在于代码只检查了私钥是否太大。如果密钥非常大,它就会被拒绝。但是代码忘记检查密钥是否太小(小于或等于零)。
发生此问题的代码部分:
...
...if privkey >= N: #仅检查上限下限检查不当
raise Exception("Invalid privkey")
if privkey <= 0: #
return True
...
...
由于此错误,可以使用无效(非常小)的私钥。此漏洞位于函数 has_invalid_privkey 中。
要使这一切生效,您需要安装库 ecdsa(用于密码学操作):
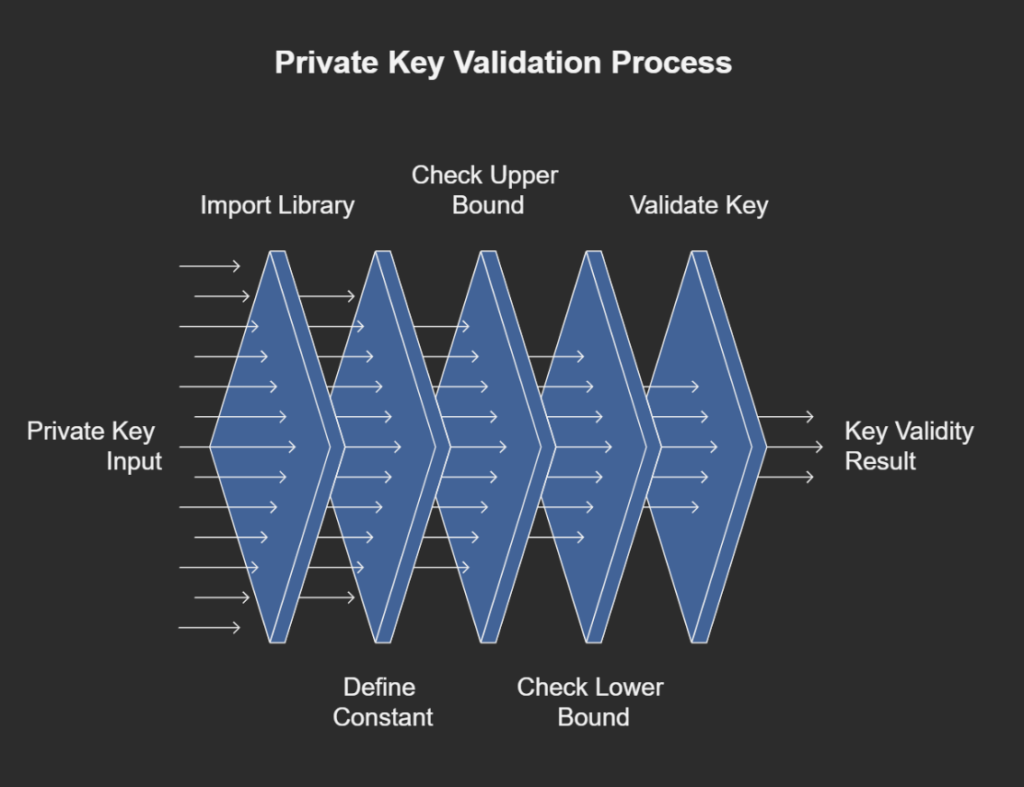
Python 脚本 secp256k1_privkey_validator.py
!pip install ecdsa
import ecdsa

def has_invalid_privkey(privkey: int) -> bool:
    """
    检查私钥是否无效,基于缺少下限检查。

    参数:
        privkey:要检查的私钥。

    返回:
        如果私钥无效(<= 0 或 >= N)则返回 True,否则返回 False。
    """
    # 比特币使用的 secp256k1 椭圆曲线的阶
    N = 0xFFFFFFFFFFFFFFFFFFFFFFFFFFFFFEBAAEDCE6AF48A03BBFD25E8CD0364141

    if privkey >= N: # 仅检查上限
        raise Exception("Invalid privkey")

    if privkey <= 0: # 缺少下限检查
        return True

    return False

# 使用示例
privkey = 0 # 无效私钥
is_invalid = has_invalid_privkey(privkey)

if is_invalid:
    print("无效私钥!")
else:
    print("有效私钥。")
代码说明:
ecdsa:虽然在此示例中未直接使用,但在涉及比特币和 ECDSA(椭圆曲线数字签名算法)的实际场景中,可能需要此库来执行密码学操作。has_invalid_privkey(privkey: int) -> bool:
N,代表比特币中使用的 secp256k1 椭圆曲线的阶。privkey 是否大于或等于 N。如果是,则引发异常,指示私钥无效。privkey 是否小于或等于 0。如果是,则返回 True,指示由于缺少下限检查,私钥无效。False。privkey = 0 设置为值,这是一个无效的私钥。has_invalid_privkey 来检查 privkey。