Bad-PDF 是一款用于生成恶意 PDF 文件的工具,可从 Windows 机器窃取 NTLM(NTLMv1/NTLMv2)哈希。它利用 Check Point 团队披露的漏洞创建恶意 PDF 文件。Bad-Pdf 通过 Responder 监听器读取 NTLM 哈希。
该方法适用于所有 PDF 阅读器(任何版本) 大多数 EDR/端点解决方案未能检测到此攻击。
参考链接:https://research.checkpoint.com/ntlm-credentials-theft-via-pdf-files/
Adobe 已发布安全更新(APSB18-09)以修复此漏洞,且该漏洞已被分配 CVE-2018-4993。
本仓库提供的所有代码仅用于教育/研究目的。任何与本仓库内容相关的行为和/或活动,均由您自行承担责任。滥用本仓库中的代码可能导致相关人员被刑事起诉。对于任何因滥用本仓库代码违反法律而被提起刑事诉讼的个人,作者不承担任何责任。
Responder/Kali Linux
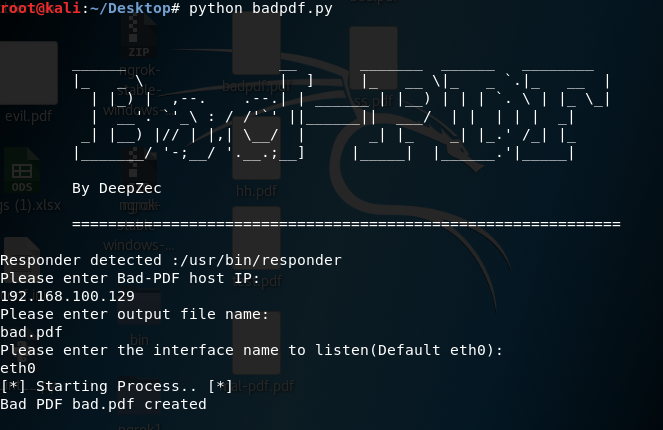
使用方法:
python badpdf.py


* 此漏洞尚无供应商补丁
Adobe 补丁:https://helpx.adobe.com/security/products/acrobat/apsb18-09.html
微软去年年底发布了一项可选安全增强功能 [0],允许用户禁止对公共资源使用 NTLM SSO 身份验证。
在防火墙中禁用外部 SMB 访问,以防止 NTLM 哈希泄漏到互联网。
https://github.com/InQuest/yara-rules/blob/master/NTLM_Credentials_Theft_via_PDF_Files.rule