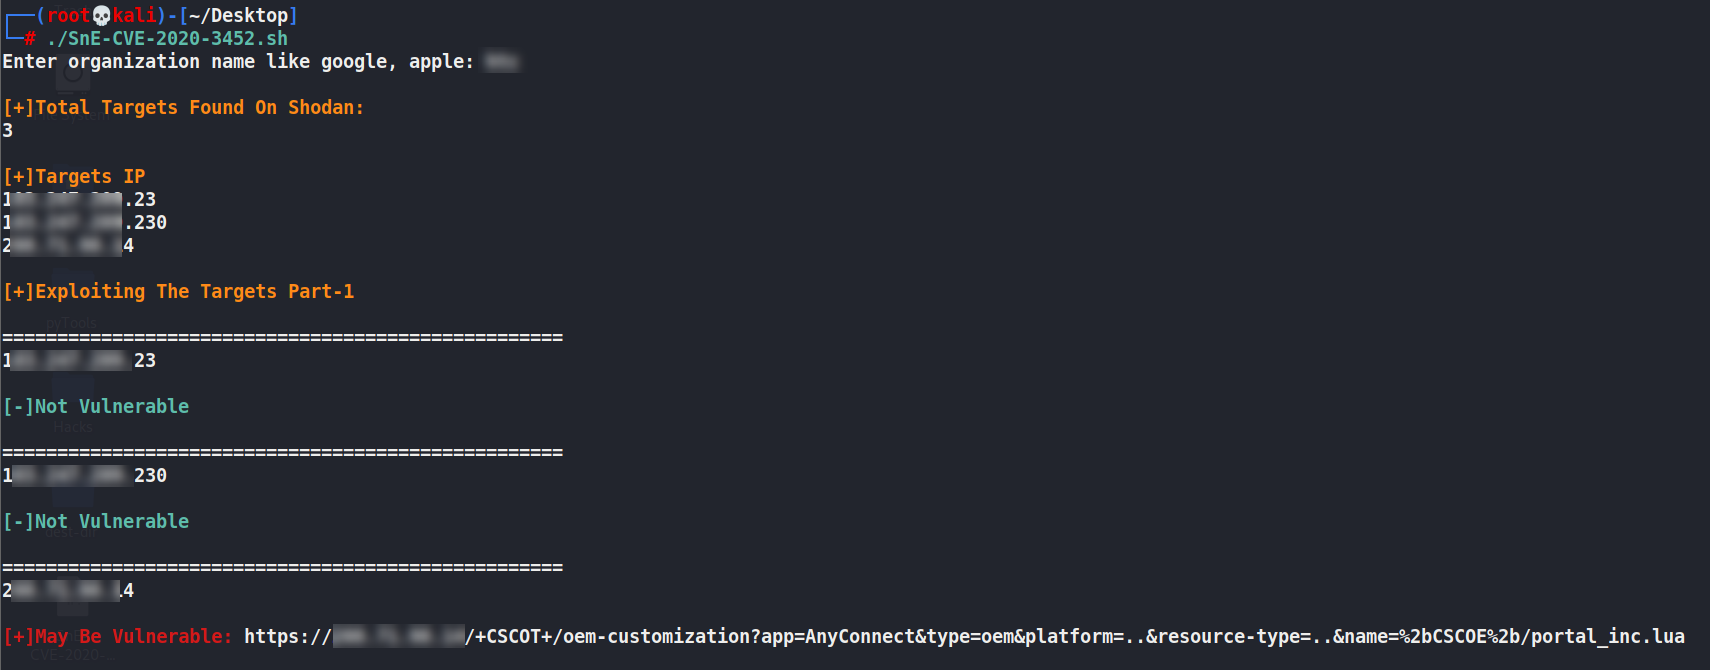
它将从Shodan扫描目标服务器,然后找出存在CVE-2020-3452漏洞的服务器(Cisco自适应安全设备和FTD未授权远程文件读取)。
Cisco自适应安全设备(ASA)软件和Cisco Firepower威胁防御(FTD)软件的Web服务接口存在一个漏洞,可能允许未经身份验证的远程攻击者进行目录遍历攻击并读取目标系统上的敏感文件。
该漏洞是由于受影响设备在处理HTTP请求中的URL时缺乏正确的输入验证所致。攻击者可以通过向受影响设备发送包含目录遍历字符序列的特制HTTP请求来利用此漏洞。成功利用该漏洞可能允许攻击者查看受影响设备上Web服务文件系统中的任意文件。
当受影响设备配置了WebVPN或AnyConnect功能时,Web服务文件系统即被启用。此漏洞不能用于获取ASA或FTD系统文件或底层操作系统(OS)文件的访问权限。
安装 Shodan命令行接口
1. pip install -U setuptools
2. easy_install shodan
3. easy_install -U shodan
4. shodan init YOUR_API_KEY
Linux
1. git clone https://github.com/darklotuskdb/CISCO-CVE-2020-3452-Scanner-Exploiter.git
2. cd CISCO-CVE-2020-3452-Scanner-Exploiter/
3. chmod +x SnE-CVE-2020-3452.sh
4. ./SnE-CVE-2020-3452.sh
BuyMeACoffee 如果你喜欢我的工作