Skip to content
KitploitKITPLOIT
工具博客
提交
工具博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-42392-Detect — 扫描 IP 列表以检测存在漏洞的 H2 数据库控制台,识别网页并检查 CVE-2021-42392 的访问限制。 | Kitploit
工具/GitHubGitHub/cybersecurityworks553/cve-2021-42392-detect
漏洞扫描器信息收集Web安全网络安全渗透测试
GitHubcybersecurityworks553/cve-2021-42392-detect

CVE-2021-42392-Detect

扫描 IP 列表以检测存在漏洞的 H2 数据库控制台,识别网页并检查 CVE-2021-42392 的访问限制。

查看仓库

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
7284年前尚未审核
分享

CVE-2021-42392-Detect

关于

该脚本用于检测给定IP列表中易受攻击的H2服务器,它可以识别H2控制台网页并检查访问限制。

使用方法

创建一个包含IP列表的文件并将其命名为IP.txt,将'IP.txt'和'h2-detect.py'放在同一目录下并执行脚本。

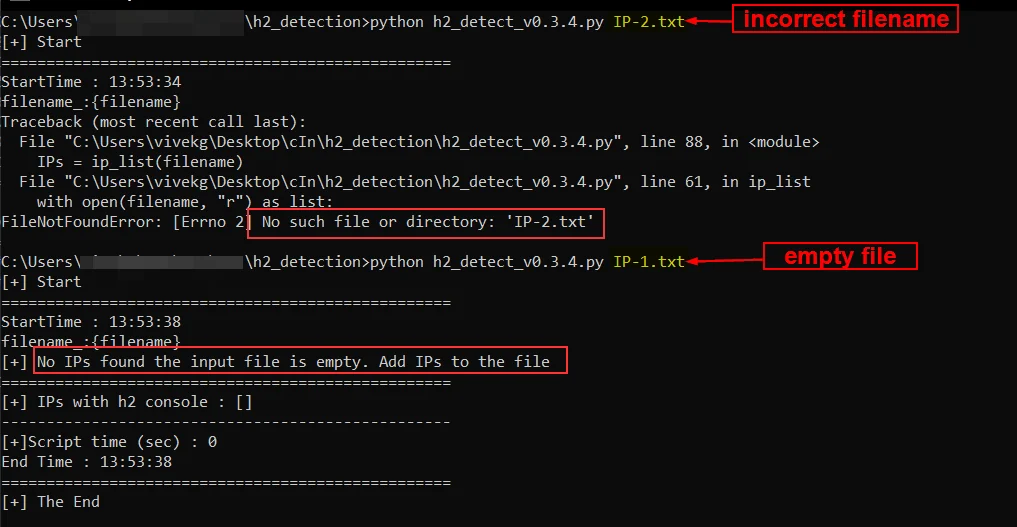
此处"IP.txt"是脚本中硬编码的默认文件名,但脚本也可以接受任意文件名作为输入参数, 如果未指定文件名,它会在当前目录中查找"IP.txt"文件,如果未找到则会抛出文件未找到错误。

因此,要么指定文件名,要么直接将IP.txt文件与h2_detect.py脚本放在一起。
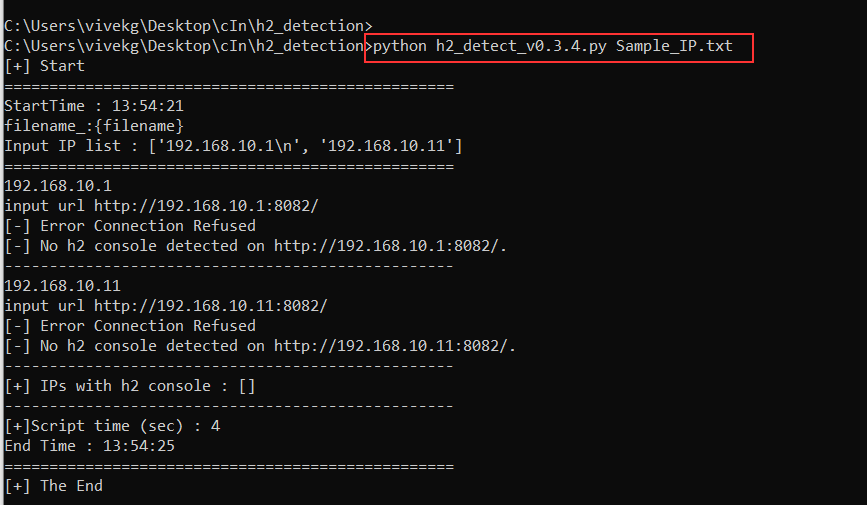
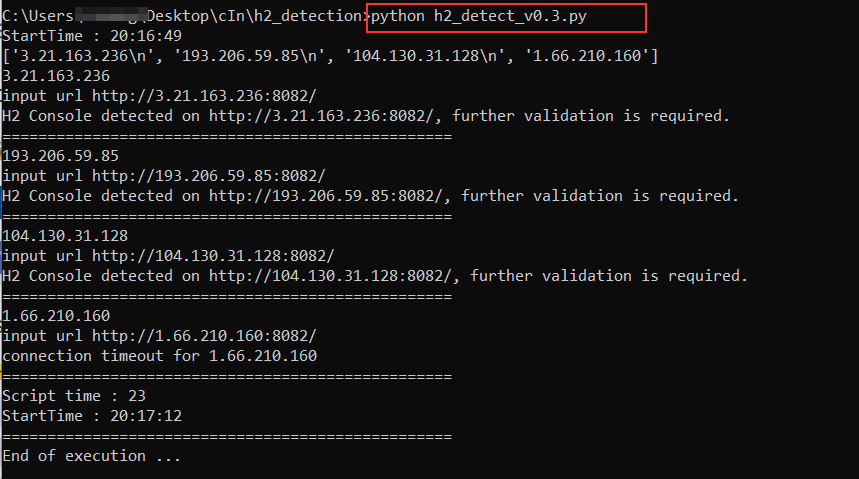
usage1

usage2

脚本语法

root@kitploit:~
# 使用默认文件名  
`$ python h2_detect_v0.3.py IP.txt ` 或  `$ python h2_detect_v0.3.py`

# 指定文件名
`$ python3 h2_detect_v0.3.py <filename.txt>`
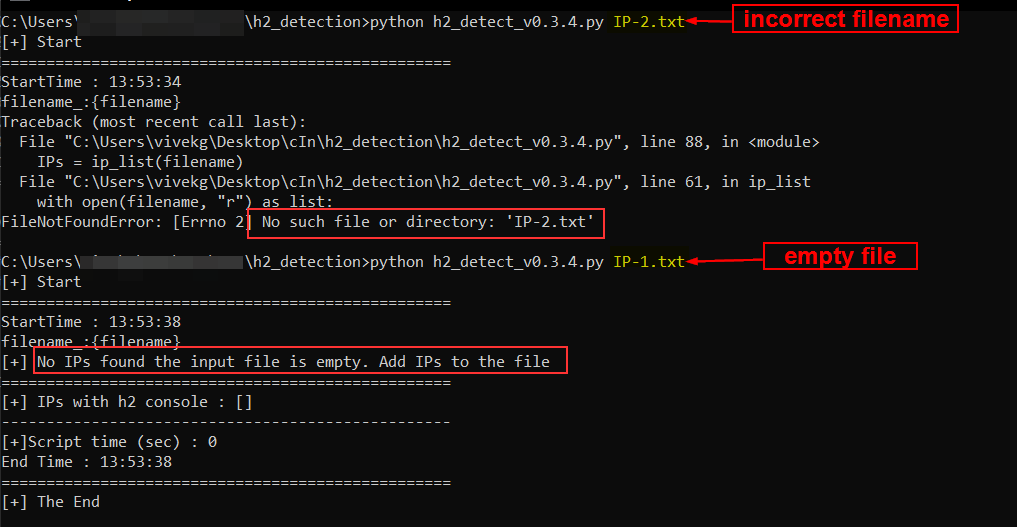
错误

error

依赖要求

pip install bs4

创建者

Vivek Gopal

安全分析师

Cybersecurityworks

下载工具